

Süni intellektlə gücləndirilmiş sənaye idarəetmə sistemlərinə kiber təhdidlər: müdafiə mühəndisliyi üzrə təlimat
Sənaye idarəetmə sistemlərinə qarşı süni intellektlə gücləndirilmiş kiber təhdidlər: müdafiə mühəndisliyi üzrə bələdçi
PLC-ləri, SCADA sistemlərini və sənaye şəbəkələrini getdikcə daha çox avtomatlaşdırılan kiber təhdidlərdən qoruyun.
Süni intellekt OT və ICS kibertəhlükəsizliyi üzrə təhdid mənzərəsini necə dəyişir?
Sənaye idarəetmə sistemləri (ICS) rəqəmsal proqram təminatını, rabitə şəbəkələrini və ağır fiziki avadanlıqları sıx şəkildə birləşdirir. Əməliyyat texnologiyalarında (OT) kibertəhlükəsizlik pozuntusu heç vaxt sadəcə məlumat sızması demək deyil - bu, müəssisənin fasiləsiz fəaliyyətini, mexaniki bütövlüyünü və işçilərin təhlükəsizliyini birbaşa təhlükə altına alır.
Təhdid aktorları artıq şəbəkə topologiyasını sürətlə təhlil etmək, mülkiyyətə məxsus proqram təminatının kodunu deşifrə etmək, sıfırıncı gün zəifliklərini aşkarlamaq və avtomatlaşdırılmış kəşfiyyat skriptləri yaratmaq üçün avtomatlaşdırılmış süni intellekt alətlərindən istifadə edirlər. Sənayenin son müqayisəli göstəriciləri göstərir ki, avtomatlaşdırılmış nüfuzetmə testləri çərçivələri zəifliklərin skan dövrlərini həftələrdən saatlara qədər qısalda bilir.
Lakin laboratoriya şəraitində simulyasiya edilmiş istismar ssenariləri bütün sənaye müəssisələrinin eyni dərəcədə həssas olduğu demək deyil. Ən məqsədəuyğun mühəndislik yanaşması panikaya düşmək deyil, müdafiəni sistemli şəkildə gücləndirməkdir: açıq giriş yollarını aradan qaldırmaq, mikroseqmentasiyanı tətbiq etmək, PLC-lərə mühəndislik məqsədli girişi qorumaq və yoxlanılmış oflayn bərpa prosedurlarını saxlamaq.
Avtomatlaşdırma komandaları əvvəlcə hansı kritik sənaye aktivlərini müəyyənləşdirib prioritetləşdirməlidir?
Effektiv müdafiə Purdue Modelinin bütün səviyyələrindəki əməliyyat aktivlərinin hərtərəfli və daim yenilənən inventarının hazırlanması ilə başlayır. Avtomatlaşdırma və İT komandaları əməkdaşlıq edərək aşağıdakıları kataloqlaşdırmalıdır:
- Əsas kontrollerlər: Proqramlaşdırıla bilən məntiqi kontrollerlər (PLC-lər), uzaq terminal qurğuları (RTU-lar) və paylanmış idarəetmə sistemi (DCS) kontroller qovşaqları.
- Nəzarət infrastrukturu: SCADA serverləri, insan-maşın interfeysləri (HMI-lər), tarixçə verilənlər bazaları və mühəndis iş stansiyaları.
- Şəbəkə avadanlığı: İdarə olunan kommutatorlar, protokol çeviriciləri, fieldbus birləşdiriciləri və sənaye təhlükəsizlik divarları.
- Giriş yolları: Mobil modemlər, təchizatçıların uzaqdan texniki xidmət tunelləri və iki şəbəkəyə qoşulmuş mühəndis noutbukları.
Çoxsaylı alt şəbəkələri birləşdirən körpü qurğularına xüsusi diqqət yetirin. İki şəbəkəyə qoşulmuş tək bir mühəndis iş stansiyası və ya idarə olunmayan protokol şlüzü, təhlükəsizlik baxımından kritik idarəetmə dövrələrinə nəzarətsiz keçid nöqtəsinə çevrilə bilər.
OT zonaları arasında sənaye şəbəkəsinin etibarlı seqmentasiyasını necə tətbiq etmək olar?
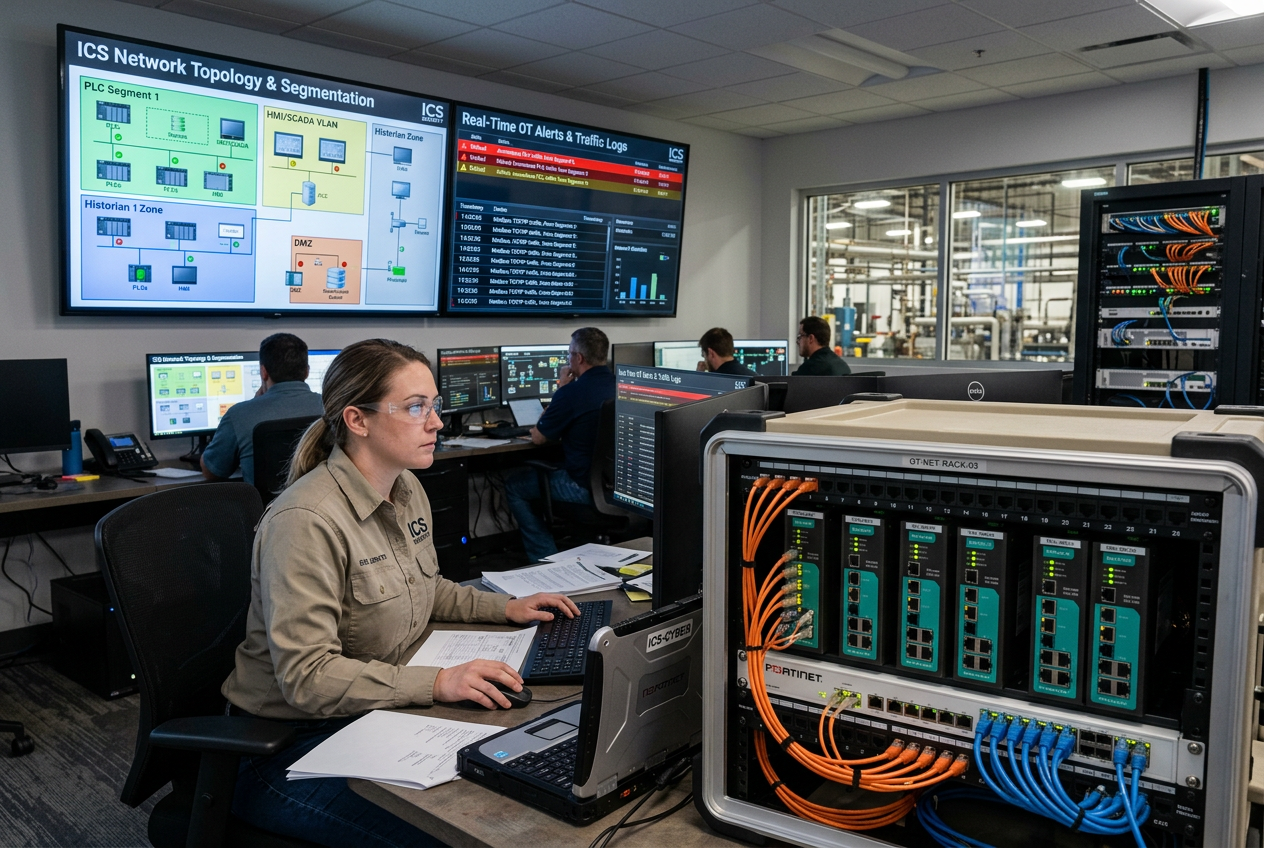
Korporativ IT ilə zavod OT-sinin ciddi sərhədlər olmadan tam birləşdirilməsi zərərli proqramların şəbəkə daxilində yayılması üçün geniş imkan yaradır. Sistemləri ayrıca təhlükəsizlik zonalarına və kanallarına bölmək üçün ISA/IEC 62443 standartına əməl edin.
Sənaye şəbəkələri aparat vasitəsilə tətbiq edilən sərhədlərə əsaslanmalıdır. Allen-Bradley Stratix 5700 idarəolunan Ethernet kommutatorları kimi möhkəmləndirilmiş, idarəolunan infrastrukturu tətbiq etməklə zavodlar avtomatlaşdırma hüceyrələrini VLAN-lar vasitəsilə təcrid edə, port səviyyəsində girişə nəzarət siyahılarını (ACL) tətbiq edə və zəruri olmayan yayım trafikini məhdudlaşdıra bilər.
Uzaqdan texniki xidmət bağlantıları birbaşa kontroller şkaflarına yönləndirilmək əvəzinə, xüsusi sənaye DMZ şlüzlərində sonlanmalıdır. Simsiz texniki xidmət zəruridirsə, korporativ şifrələmə və ciddi vaxt pəncərəsi limitləri ilə konfiqurasiya edilmiş Prosoft sənaye hotspotu kimi xüsusi və təhlükəsiz cihazlardan istifadə edin.
Schneider EtherNet/IP Modbus TCP modulları və ya Allen-Bradley EtherNet/IP adapter modulları kimi çoxprotokollu interfeyslərdə yalnız açıq şəkildə icazə verilmiş sənaye əmri çərçivələrinin ötürülməsini təmin edən dəqiq marşrutlaşdırma qaydaları tətbiq edilməlidir.
Zavodlar PLC məntiqini, mühəndislik iş stansiyalarını və konfiqurasiya dəyişikliklərini necə ciddi şəkildə qoruya bilər?
PLC məntiqi fiziki aktuatorları, klapanları və qızdırıcıları idarə etdiyi üçün icazəsiz dəyişikliklər avadanlığa fəlakətli zərər vura bilər. Mühəndislik həyat dövrünün təhlükəsizliyini gücləndirmək üçün dəyişikliklərin idarə edilməsinə ciddi riayət etmək lazımdır:
- Rola əsaslanan giriş nəzarətini (RBAC) tətbiq edin: Ümumi admin hesablarını ləğv edin; kriptoqrafik autentifikasiya ilə fərdi, adla təyin edilmiş hesablar yaradın.
- CPU açar açarı intizamını tətbiq edin: İcazəsiz uzaqdan məntiq dəyişikliklərinin qarşısını almaq üçün normal iş zamanı PLC-nin fiziki açar açarlarını RUN rejimində saxlayın, REMOTE RUN rejimində yox.
- Mühəndis noutbuklarını təcrid edin: Texniki xidmət noutbuklarının ümumi internetə çıxışını və yoxlanılmamış xarici USB daşıyıcılarından istifadəsini məhdudlaşdırın.
- Süni intellektin köməyi ilə yaradılan kodu yoxlayın: Hərtərəfli simulyasiya və həmkar yoxlaması olmadan süni intellektin yaratdığı PLC nərdivan məntiqinin, strukturlaşdırılmış mətnin və ya skript konfiqurasiyalarının işlək kontrollerlərə yüklənməsinə əsla icazə verməyin.
- Dəyişdirilməz etalon ehtiyat nüsxələri saxlayın: Bütün PLC proqram təminatının, məntiq fayllarının və təhlükəsizlik parametrlərinin kriptoqrafik imzalanmış, tarix və vaxt möhürü olan baza nüsxələrini oflayn repozitoriyada saxlayın.
Sənaye şəbəkəsinin fasiləsiz monitorinqi və anomaliyaların aşkarlanması üçün ən yaxşı təcrübələr hansılardır?
Aktiv şəbəkə skanlaması köhnə serial-Ethernet çeviricilərinin sıradan çıxmasına və ya həssas PLC rabitə steklərinin həddindən artıq yüklənməsinə səbəb ola bilər. OT monitorinqində passiv şəbəkə dinləməsinə və dərin paket təhlilinə (DPI) üstünlük verilməlidir.
Normal istehsal əməliyyatları zamanı baza rabitə profillərini müəyyən edin. Kontrollerə gözlənilməz proqram təminatı yükləmə əmrləri, kritik kommutator portlarında yeni MAC ünvanları və ya qeyri-adi sorğu tezliyi kimi anomaliyalar barədə dərhal xəbərdarlıq göndərin.
SCADA serverlərindən, idarə olunan kommutatorlardan və kontrollerlərin diaqnostika buferlərindən Syslog və hadisə qeydlərinin standartlaşdırılmış NTP sinxronizasiyası ilə yazılmadan qorunan mərkəzi təhlükəsizlik jurnal serverinə ötürülməsini təmin edin.
Effektiv OT insidentlərinə cavab planını necə qurmalı və icra etməli?
Serverin təcrid olunmasının sadəcə tətbiqin işini dayandırdığı müəssisə İT-sindən fərqli olaraq, sənaye şəbəkəsinin qəfil kəsilməsi təhlükəli fiziki proses dayanmasına səbəb ola bilər. Yetkin OT insidentlərinə cavab planı beş ciddi addımdan ibarətdir:
1. Aydın eskalasiya və səlahiyyət qaydalarını müəyyənləşdirin: Kibertəhlükələrin qarşısının alınması ilə proses təhlükəsizliyi riskləri arasında tarazlıq yaradaraq istehsalı dayandırmaq və ya idarəetmə şkafını şəbəkədən ayırmaq səlahiyyətinin kimdə olduğunu müəyyən edin.
2. Rəqəmsal ekspertiza üçün məlumatların sürətli toplanması: Kontrollerin əməliyyat yaddaşını dəyişdirmədən dəyişkən şəbəkə PCAP məlumatlarını, PLC diaqnostik xəta jurnallarını və SCADA siqnal qeydlərini toplayın.
3. Təhlükəsiz, nəzarətli məhdudlaşdırma: Təzyiq sıçrayışları və ya nəzarətsiz istilik reaksiyaları yaratmadan fiziki proseslərin təhlükəsiz şəkildə tədricən dayanmasına imkan verən, əvvəlcədən layihələndirilmiş ehtiyat rejiminə keçid və ya seqmentli təcridetmə addımlarını icra edin.
4. Aparatın sürətli bərpası: Fiziki məntiqin bütövlüyünü etibarlı baza göstəriciləri ilə tutuşduraraq yoxlayın və ehtiyatda soyuq saxlanan, məsələn, Emerson-un ehtiyat Ethernet I/O kartı yığımlarını saxlayın ki, aparat tez və yoxlanılmış şəkildə dəyişdirilsin.
5. Əsas səbəbin insidentdən sonra təhlili: Sistemin ələ keçirilməsinə imkan verən konkret kommunikasiya kanalının və ya hesab məlumatlarının nasazlığını təhlil edin, müvafiq olaraq firewall qaydalarını və proqram təminatının yenilənmə cədvəllərini təkmilləşdirin.
Süni intellekt müasir sənaye kibertəhlükəsizliyinin müdafiəsində hansı yeri tutur?
Rəqiblər süni intellektdən silah kimi istifadə edərkən, müdafiə qrupları milyonlarla telemetriya hadisəsini təhlil etmək, ilkin göstəricilərdən incə sapmaları aşkar etmək və mürəkkəb zavod topologiyaları boyunca ayrı-ayrı siqnalları əlaqələndirmək üçün maşın öyrənməsindən yararlana bilərlər.
Bununla belə, süni intellektə əsaslanan müdafiə yalnız tövsiyə xarakteri daşımalıdır. Ehtimallı modellərə əsaslanaraq təhlükəsizlik bloklamalarını işə salmağa və ya kritik kompressorları söndürməyə avtomatlaşdırılmış məhdudlaşdırma məntiqinə heç vaxt icazə verilməməlidir. Ağır nəticələrə səbəb ola biləcək məhdudlaşdırma tədbirləri üçün insanın qərarvermədə iştirakı həmişə qorunmalıdır.
Əsas nəticələr & Mühəndislik müdafiəsi üzrə yoxlama siyahısı
Süni intellekt dövründə sənaye idarəetmə sistemlərinin müdafiəsi kiber-fiziki əsaslara sarsılmaz bağlılıq tələb edir. Aktivlərə tam görünüş təmin etməklə, aparat əsaslı şəbəkə seqmentasiyasını tətbiq etməklə, PLC mühəndislik girişini məhdudlaşdırmaqla və təhlükəsizliyi ön plana alan insident bərpasını məşq etməklə avtomatlaşdırma mühəndisləri dəyişən avtomatlaşdırılmış təhdidlərə davam gətirən dayanıqlı və yüksək dərəcədə müdafiə olunan əməliyyat mühitləri qura bilərlər.


