

Purdue Modelinin müdafiəsi: GE və Bachmann-ın ICS kibertəhlükəsizliyinə yanaşmaları
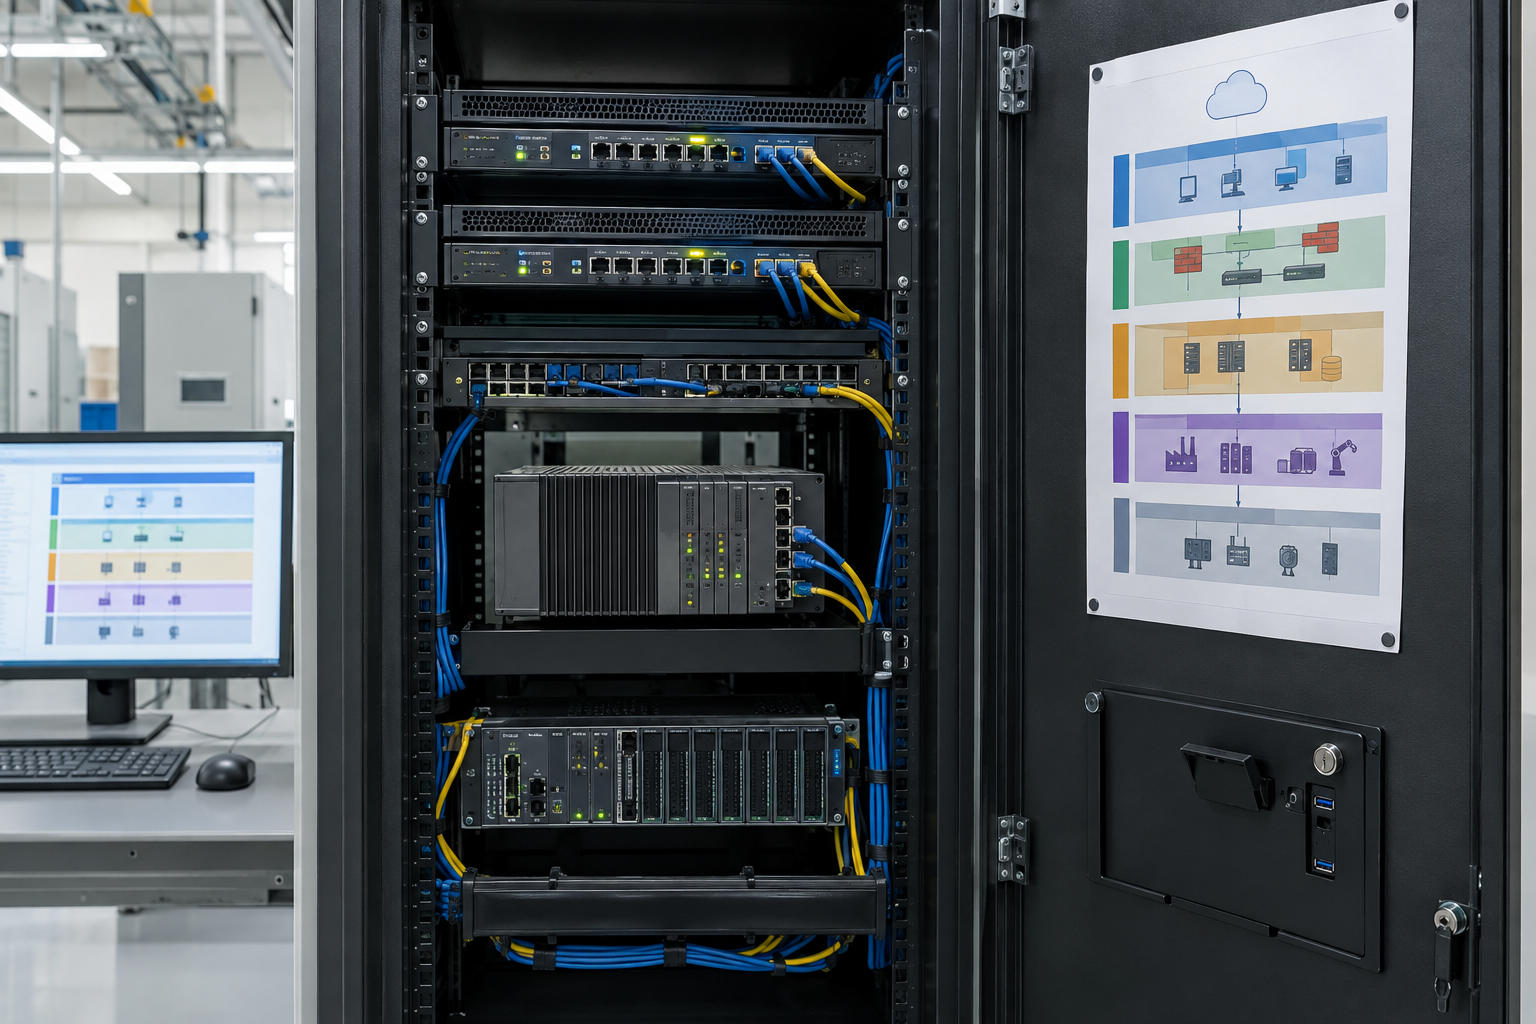
Sənaye idarəetmə sistemlərinin (ICS) kibertəhlükəsizliyi nəyin nəyə qoşulduğunu bilməklə başlayır. Mühəndislər üçün hazırlanmış bu icmal Instrumentation Tools ICS kibertəhlükəsizliyi üzrə təlim materialına əsaslanır və müdafiəni dərinlikdə zavod komandasının həyata keçirə biləcəyi suallara çevirir. Təklif olunan hər bir dəyişikliyi obyektinizin arxitekturası, təchizatçının tövsiyələri, təhlükəsizlik tələbləri və dəyişikliklərə nəzarət prosesi ilə müqayisə edərək yoxlayın.
OT təhlükəsizliyi ofis İT təhlükəsizliyindən nə ilə fərqlənir?
Zavodda təhlükəsizliklə bağlı dəyişiklik fiziki prosesə təsir göstərə bilər. Əlçatanlıq, bütövlük, təhlükəsizlik və məxfilik hamısı əhəmiyyətlidir; onların prioriteti prosesdən və risk qiymətləndirməsindən asılıdır. Yeniləmələri və yenidən başlatmaları əməliyyatlarla razılaşdırın, mümkün olduqda sınaqdan keçirin və geri qaytarma planı hazırlayın. Köhnə protokolların yerli təhlükəsizlik imkanları məhdud ola bilər; buna görə girişə nəzarət, monitorinq və şəbəkə sərhədləri ilə kompensasiya tədbirləri görün.
Purdue Modeli seqmentləşdirməyə necə kömək edir?
Purdue Modeli sahə cihazlarının, kontrollerlərin, nəzarət sistemlərinin, obyekt əməliyyatlarının və korporativ xidmətlərin faydalı xəritəsidir, lakin faktiki şəbəkə inventarını əvəz etmir. Real məlumat axınları və risk əsasında zonaları və kanalları müəyyənləşdirin, sonra uyğun nəzarət vasitələri ilə onlar arasındakı trafiki məhdudlaşdırın. OT DMZ korporativ və idarəetmə şəbəkələri arasında seçilmiş mübadilələri vasitələndirə bilər. Hər bir historianun və ya kontrollerin yalnız bir istiqamətdə əlaqə saxladığını düşünməyin: trafiki bloklamazdan və ya icazə verməzdən əvvəl tələb olunan axınları sənədləşdirin.
GE IS420UCSBH1A kontroller modulu və ya Bachmann MPC240/K M1 kontroller modulu olan sistemi nəzərdən keçirərkən quraşdırılmış proqram təminatını, dəstəklənən interfeysləri və faktiki topologiyanı təsdiqləyin. Məhsul siyahısı təkbaşına OPC UA və ya kənar şlüz imkanlarının mövcudluğunu təsdiq etmir.
OPC UA bağlantısını etibarlı edən nədir?
OPC UA dəstəklənirsə, son nöqtələrin təhlükəsizlik rejimlərini və siyasətlərini, etibar siyahılarını, sertifikatların həyat dövrünü, istifadəçi autentifikasiyasını və minimum səlahiyyətli rolları nəzərdən keçirin. Dizayn tərəfindən dəstəkləndikdə və tələb olunduqda imzalanmış və şifrələnmiş sessiyalara üstünlük verin; asılı müştəriləri yoxlamadan və keçidi planlaşdırmadan təhlükəsiz olmayan son nöqtələri silməyin. Girişi qeydiyyata alın və gözlənilməz bağlantıları nəzərdən keçirin, eyni zamanda kontrollerin məhsuldarlığını və təchizatçı uyğunluğunu nəzərə alın.
Təhlükəsiz uzaqdan dəstək necə olmalıdır?
İdarə olunan şlüz və ya keçid hostu vasitəsilə təsdiqlənmiş, vaxtla məhdudlaşdırılmış marşrutdan istifadə edin; adlandırılmış hesablar, dəstəkləndiyi hallarda çoxfaktorlu autentifikasiya, giriş təsdiqi və uyğun qeydiyyat tətbiq edin. Təchizatçının çata biləcəyi resursları məhdudlaşdırın. İdarəetmə avadanlıqlarını birbaşa internetə çıxarmaqdan çəkinin və fövqəladə dəstək prosedurunu ona ehtiyac yaranmazdan əvvəl sınaqdan keçirin.
Zona qiymətləndirilməsinə haradan başlamaq lazımdır?
- Təsdiqlənmiş metodlardan istifadə etməklə aktual aktiv və şəbəkə axını inventarı yaradın; aktiv skanlama avadanlığı poza bilərsə, passiv aşkarlamaya üstünlük verin.
- Cihazları və zəruri rabitələri zonalara xəritələndirin, sənədləşdirilməmiş keçidləri müəyyənləşdirin.
- Boşluqları yalnız yaşına görə deyil, prosesə təsirinə və istismarolunma imkanına görə prioritetləşdirin.
- Seqmentləşdirmə dəyişikliklərini təsdiqlənmiş texniki xidmət pəncərəsində tətbiq etməzdən əvvəl layihələndirin və sınaqdan keçirin.
- Dəstəklənən protokolları, hesabları və uzaqdan girişi təchizatçının və obyektin baza tələblərinə uyğun sərtləşdirin.
- Müvafiq hadisələri monitorinq edin və yoxlanılmış, qorunan ehtiyat nüsxələrdən bərpanı məşq edin.
Bərpa müdafiəni dərinlikdə necə tamamlayır?
Versiyaları idarə olunan kontroller layihələrini, konfiqurasiya ehtiyat nüsxələrini və sınaqdan keçirilmiş bərpa planını saxlayın. Ehtiyat nüsxələrə girişi qoruyun, faylların təhlükəsiz sınaq sistemində bərpa oluna bildiyini yoxlayın və texniklərə hesabları paylaşmamağı və idarə olunmayan noutbukları qoşmamağı öyrədin. Xəbərdarlıqları zavoda uyğun cədvəl üzrə nəzərdən keçirin və hər hansı insidentə cavab tədbirlərini əməliyyatlarla əlaqələndirin.
Nəticə: Söhbətə başlamaq üçün Purdue Modelindən istifadə edin, sonra isə real zavod şəbəkəsini sənədləşdirilmiş zonalar, sərtləşdirilmiş xidmətlər, nəzarət olunan uzaqdan giriş və sınaqdan keçirilmiş bərpa ilə qoruyun.
Müəllif: Zheng Haifeng, sənaye avtomatlaşdırılması mühəndisi.


