

Sajber pretnje industrijskim kontrolnim sistemima omogućene veštačkom inteligencijom: Vodič za odbrambeni inženjering
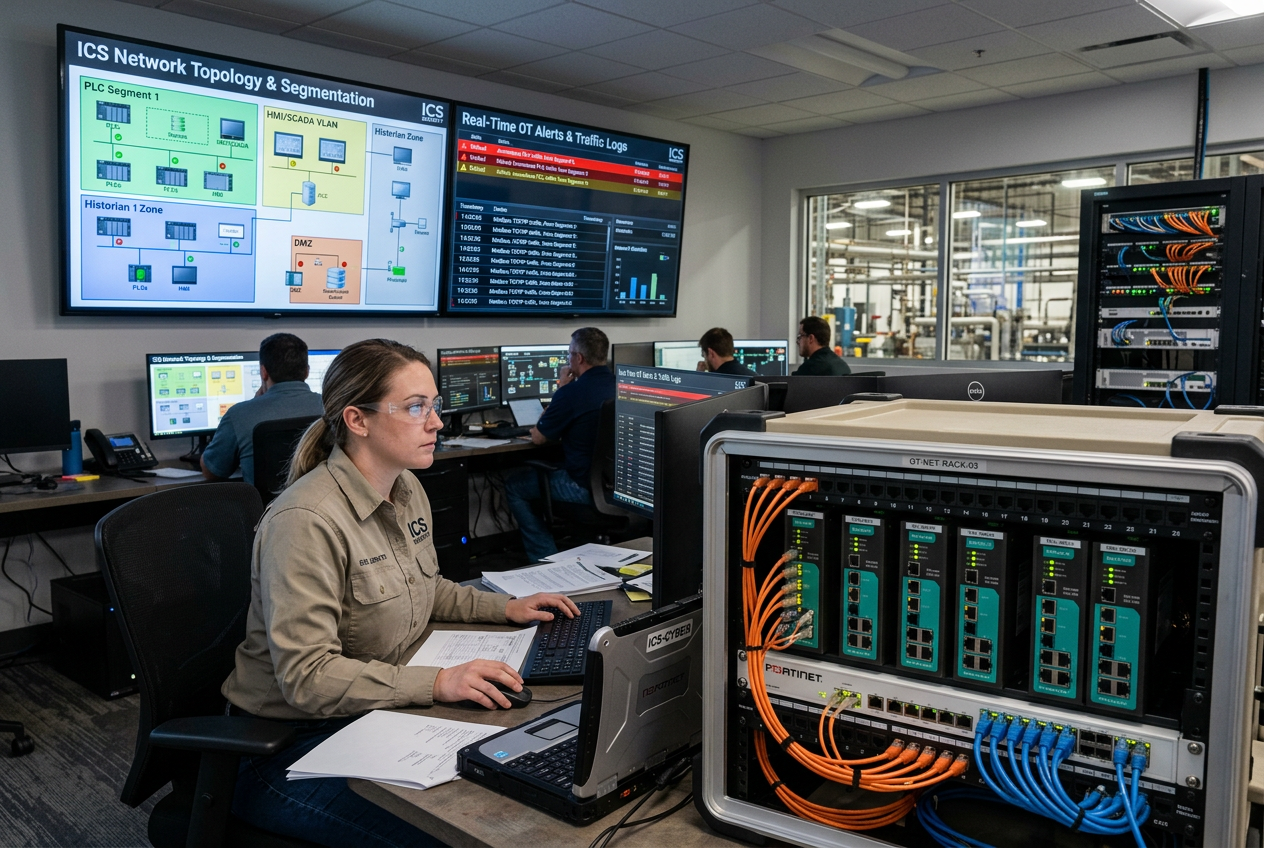
Sajber pretnje industrijskim upravljačkim sistemima koje pokreće veštačka inteligencija: vodič za inženjersku odbranu
Zaštitite PLC-ove, SCADA sisteme i industrijske mreže od sve automatizovanijih sajber pretnji.
Kako veštačka inteligencija menja pejzaž sajber pretnji za OT i ICS?
Industrijski upravljački sistemi (ICS) tesno integrišu digitalni softver, komunikacione mreže i tešku fizičku opremu. Narušavanje sajber bezbednosti operativne tehnologije (OT) nikada nije samo povreda podataka - ono direktno ugrožava dostupnost fizičkog postrojenja, mehanički integritet i bezbednost radnika.
Napadači sada koriste automatizovane alate veštačke inteligencije za brzu analizu topologije mreže, dešifrovanje vlasničkog firmvera, otkrivanje ranjivosti nultog dana i skriptovanje automatizovanog izviđanja. Nedavna industrijska merila pokazuju da automatizovani okviri za testiranje penetracije mogu skratiti cikluse skeniranja ranjivosti sa nedelja na sate.
Međutim, simulirani napadi u laboratorijskim uslovima ne znače da su svi industrijski pogoni podjednako ranjivi. Najpragmatičniji odgovor inženjerske struke nije panika, već disciplinovana odbrana po dubini: uklanjanje izloženih pristupnih puteva, sprovođenje mikrosegmentacije, zaštita inženjerskog pristupa PLC-ovima i održavanje proverenih procedura za oporavak van mreže.
Koje kritične industrijske resurse timovi za automatizaciju moraju prvo da identifikuju i odrede kao prioritete?
Efikasna odbrana počinje iscrpnim, ažuriranim inventarom svih operativnih resursa na svim nivoima Purdue modela. Timovi za automatizaciju i IT moraju sarađivati na popisu:
- Glavni kontroleri: Programabilni logički kontroleri (PLC), udaljene terminalne jedinice (RTU) i kontrolerski čvorovi distribuiranog upravljačkog sistema (DCS).
- Nadzorna infrastruktura: SCADA serveri, interfejsi čovek-mašina (HMI), baze podataka istorijata i inženjerske radne stanice.
- Mrežna oprema: Upravljivi svičevi, konvertori protokola, spojnice za terensku magistralu i industrijski zaštitni zidovi.
- Pristupni putevi: Mobilni modemi, tuneli za daljinsko održavanje dobavljača i inženjerski laptopovi povezani s dve mreže.
Obratite posebnu pažnju na uređaje koji povezuju više podmreža. Jedna inženjerska radna stanica povezana s dve mreže ili neupravljani gejtvej za protokole mogu nehotice postati nenadgledana tačka za pristup bezbednosno kritičnim upravljačkim petljama.
Kako implementirati pouzdanu segmentaciju industrijske mreže kroz OT zone?
Potpuno spajanje poslovnih IT sistema i fabričkih OT sistema bez jasnog razgraničenja predstavlja otvoren poziv za bočno širenje malvera. Pratite standard ISA/IEC 62443 da biste podelili sisteme na namenske bezbednosne zone i komunikacione kanale.
Industrijske mreže treba da se oslanjaju na granice koje sprovodi hardver. Uvođenje robusne upravljane infrastrukture kao što su Allen-Bradley Stratix 5700 upravljani Ethernet svičevi omogućava fabrikama da izoluju ćelije automatizacije pomoću VLAN-ova, sprovode liste kontrole pristupa (ACL) na nivou porta i ograniče nepotreban emitovani mrežni saobraćaj.
Veze za daljinsko održavanje moraju da se završavaju na namenskim industrijskim DMZ mrežnim prolazima, umesto da se rutiraju direktno do ormara sa kontrolerima. Ako je bežično održavanje neophodno, koristite namenske, bezbedne uređaje kao što je Prosoft industrijska pristupna tačka, konfigurisana uz enkripciju za preduzeća i stroga vremenska ograničenja sesija.
Interfejse sa više protokola — kao što su Schneider EtherNet/IP Modbus TCP moduli ili Allen-Bradley EtherNet/IP adapterski moduli — treba konfigurisati preciznim pravilima rutiranja, tako da propuštaju isključivo izričito ovlašćene industrijske komandne okvire.
Kako fabrike mogu strogo da zaštite PLC logiku, inženjerske radne stanice i izmene konfiguracije?
Pošto PLC logika upravlja fizičkim aktuatorima, ventilima i grejačima, neovlašćene izmene mogu izazvati katastrofalna oštećenja opreme. Ojačavanje inženjerskog životnog ciklusa zahteva disciplinovano upravljanje promenama:
- Sprovodite kontrolu pristupa zasnovanu na ulogama (RBAC): Uklonite generičke administratorske naloge; dodelite svakom korisniku lični nalog sa kriptografskom autentifikacijom.
- Sprovodite disciplinu u vezi sa ključem procesora: Tokom normalnog rada držite fizičke prekidače sa ključem na PLC-ovima u režimu RUN, a ne REMOTE RUN, da biste sprečili neovlašćeno daljinsko prepisivanje logike.
- Izdvojte inženjerske laptopove: Ograničite pristup laptopova za održavanje opštem pregledanju interneta i neproverenim spoljnim USB diskovima.
- Proveravajte kôd potpomognut veštačkom inteligencijom: Nikada ne dozvolite da se lestvičasta logika PLC-a, strukturirani tekst ili konfiguracije skripti generisani pomoću veštačke inteligencije preuzmu na kontrolere u radu bez temeljne simulacije i stručne recenzije.
- Održavajte nepromenljive zlatne rezervne kopije: Čuvajte kriptografski potpisane osnovne kopije firmvera svih PLC-ova, datoteka sa logikom i bezbednosnih parametara, sa vremenskom oznakom, u oflajn repozitorijumu.
Koje su najbolje prakse za kontinuirano praćenje industrijske mreže i otkrivanje anomalija?
Aktivno skeniranje mreže može nenamerno da sruši zastarele serijsko-Ethernet konvertore ili da preoptereti osetljive komunikacione stekove PLC-ova. Praćenje OT sistema mora da daje prednost pasivnom nadzoru mrežnog saobraćaja i dubinskoj inspekciji paketa (DPI).
Uspostavite osnovne profile komunikacije tokom normalnog rada proizvodnje. Odmah upozoravajte na odstupanja kao što su neočekivane komande za preuzimanje firmvera kontrolera, nove MAC adrese na kritičnim portovima svičeva ili neuobičajena učestalost prozivanja.
Obezbedite da se Syslog i dnevnici događaja sa SCADA servera, upravljanih svičeva i dijagnostičkih bafera kontrolera preslikavaju na centralni server bezbednosnih dnevnika zaštićen od upisivanja, uz standardizovanu NTP sinhronizaciju.
Kako treba osmisliti i sprovesti efikasan plan za odgovor na OT incidente?
Za razliku od IT sistema u preduzećima, gde se izdvajanjem servera samo pauzira aplikacija, nagli prekid industrijske mreže može izazvati opasna isključenja fizičkih procesa. Zreo plan za odgovor na OT incidente obuhvata pet rigoroznih koraka:
1. Definišite jasna ovlašćenja za eskalaciju: Odredite ko ima ovlašćenje da zaustavi proizvodnju ili izdvoji kontrolni orman, uz usklađivanje sajber zaštite i opasnosti po bezbednost procesa.
2. Brzo prikupljanje forenzičkih podataka: Prikupite volatilne PCAP snimke mrežnog saobraćaja, dijagnostičke zapise grešaka PLC sistema i ispise SCADA alarma, bez menjanja radne memorije kontrolera.
3. Bezbedno, kontrolisano ograničavanje posledica: Sprovedite unapred projektovane korake za prebacivanje na rezervni sistem ili izolaciju segmenta, koji omogućavaju bezbedno usporavanje fizičkih procesa bez izazivanja skokova pritiska ili nekontrolisanih toplotnih reakcija.
4. Brza obnova hardvera: Proverite integritet fizičke logike poređenjem sa referentnim vrednostima i obezbedite rezervne uređaje u stanju mirovanja, kao što su Emerson redundantni sklopovi Ethernet I/O kartica, radi brze i proverene zamene hardvera.
5. Analiza uzroka nakon incidenta: Analizirajte konkretan propust u komunikacionom kanalu ili pristupnim podacima koji je omogućio upad i u skladu s tim ažurirajte pravila zaštitnog zida i raspored ažuriranja firmvera.
Koje je mesto veštačke inteligencije u savremenoj sajber-bezbednosti industrijskih sistema?
Dok protivnici zloupotrebljavaju veštačku inteligenciju, timovi za odbranu mogu da koriste mašinsko učenje za analizu miliona telemetrijskih događaja, otkrivanje suptilnih odstupanja od uobičajenih vrednosti i povezivanje nepovezanih alarma u složenim mrežnim topologijama postrojenja.
Međutim, odbrana zasnovana na veštačkoj inteligenciji mora ostati savetodavna. Automatizovanoj logici za ograničavanje posledica nikada ne sme biti dozvoljeno da aktivira sigurnosne blokade ili isključi ključne kompresore isključivo na osnovu probabilističkih modela. Za mere ograničavanja sa ozbiljnim posledicama uvek je potrebno odobrenje čoveka.
Ključne pouke & kontrolna lista odbrambenih mera za inženjere
Odbrana industrijskih upravljačkih sistema u eri veštačke inteligencije zahteva nepokolebljivu posvećenost osnovama sajber-fizičke bezbednosti. Uspostavljanjem potpune vidljivosti nad imovinom, primenom segmentacije mreže zasnovane na hardveru, ograničavanjem pristupa za inženjering PLC sistema i sprovođenjem bezbednog oporavka od incidenata, uz bezbednost na prvom mestu, inženjeri automatizacije mogu da izgrade otporna, dobro zaštićena operativna okruženja koja odolevaju sve sofisticiranijim automatizovanim pretnjama.


