

Amenazas cibernéticas habilitadas por IA contra sistemas de control industrial: guía de ingeniería defensiva
Ciberamenazas habilitadas por IA contra los sistemas de control industrial: guía de ingeniería defensiva
Protege los PLC, los sistemas SCADA y las redes industriales frente a ciberamenazas cada vez más automatizadas.
¿Cómo está transformando la IA el panorama de las ciberamenazas a la OT y los ICS?
Los sistemas de control industrial (ICS) integran estrechamente software digital, redes de comunicación y maquinaria pesada. Una vulneración de la ciberseguridad en la tecnología operativa (OT) nunca es simplemente una filtración de datos: pone directamente en peligro la disponibilidad de la planta física, la integridad mecánica y la seguridad de los trabajadores.
Los adversarios aprovechan ahora herramientas automatizadas de IA para analizar rápidamente la topología de la red, descifrar firmware propietario, descubrir vulnerabilidades de día cero y programar tareas de reconocimiento automatizadas. Estudios comparativos recientes del sector demuestran que los marcos automatizados de pruebas de penetración pueden reducir los ciclos de análisis de vulnerabilidades de semanas a horas.
Sin embargo, los exploits simulados en entornos de laboratorio no significan que todas las plantas industriales sean vulnerables por igual. La respuesta de ingeniería más sensata no es entrar en pánico, sino aplicar una defensa en profundidad disciplinada: eliminar las vías de acceso expuestas, aplicar la microsegmentación, proteger el acceso de ingeniería a los PLC y mantener procedimientos de recuperación sin conexión validados.
¿Qué activos industriales críticos deben identificar y priorizar primero los equipos de automatización?
Una defensa eficaz comienza con un inventario exhaustivo y actualizado de todos los activos operativos en los niveles del modelo Purdue. Los equipos de automatización y TI deben colaborar para catalogar:
- Controladores principales: Controladores lógicos programables (PLC), unidades terminales remotas (RTU) y nodos controladores de sistemas de control distribuido (DCS).
- Infraestructura de supervisión: Servidores SCADA, interfaces hombre-máquina (HMI), bases de datos históricas y estaciones de trabajo de ingeniería.
- Hardware de red: Switches gestionados, convertidores de protocolos, acopladores de bus de campo y cortafuegos industriales.
- Vías de acceso: Módems celulares, túneles de mantenimiento remoto de proveedores y portátiles de ingeniería con dos conexiones de red.
Presta mucha atención a los dispositivos puente que conectan varias subredes. Una sola estación de trabajo de ingeniería con dos conexiones de red o una pasarela de protocolos no gestionada puede convertirse inadvertidamente en un punto de acceso no supervisado a los lazos de control críticos para la seguridad.
¿Cómo se implementa una segmentación robusta de redes industriales entre zonas OT?
La convergencia total de las tecnologías de la información empresariales (IT) y las tecnologías operativas de planta (OT) sin una delimitación estricta es una invitación abierta a la propagación lateral de malware. Siga la norma ISA/IEC 62443 para dividir los sistemas en zonas de seguridad y conductos específicos.
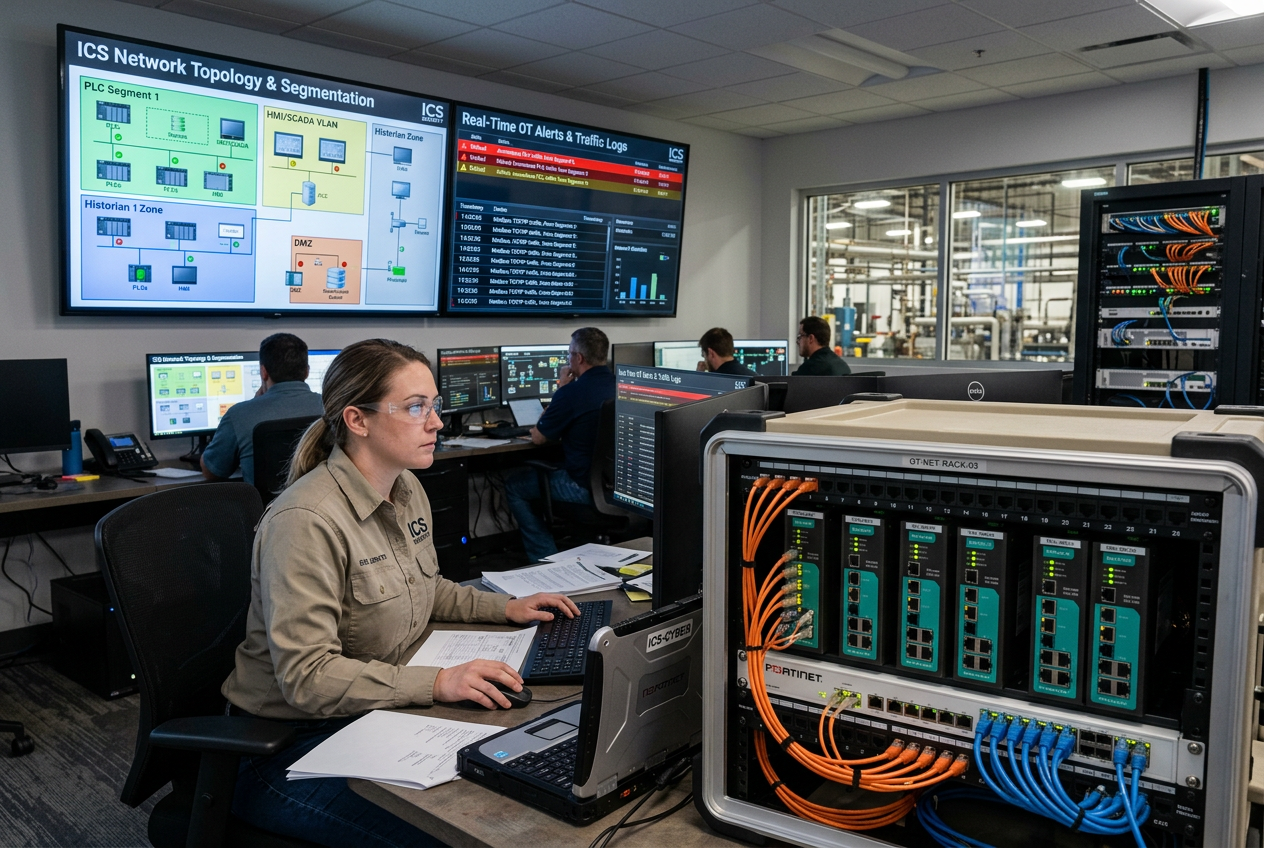
Las redes industriales deben contar con límites aplicados por hardware. El despliegue de infraestructura robusta y gestionada, como los conmutadores Ethernet gestionados Allen-Bradley Stratix 5700, permite a las plantas aislar las celdas de automatización mediante VLAN, aplicar listas de control de acceso (ACL) a nivel de puerto y restringir el tráfico de difusión no esencial.
Las conexiones de mantenimiento remoto deben terminar en pasarelas DMZ industriales específicas, en lugar de enrutarse directamente a los racks de controladores. Si el mantenimiento inalámbrico es necesario, utilice equipos específicos y seguros, como el punto de acceso industrial Prosoft, configurado con cifrado empresarial y tiempos de espera estrictos que limiten la conexión a ventanas horarias específicas.
Las interfaces multiprotocolo, como los módulos Schneider EtherNet/IP Modbus TCP o los módulos adaptadores Allen-Bradley EtherNet/IP, deben contar con reglas de enrutamiento granulares para que solo transmitan tramas de comandos industriales expresamente autorizadas.
¿Cómo pueden las plantas proteger estrictamente la lógica de los PLC, las estaciones de trabajo de ingeniería y los cambios de configuración?
Dado que la lógica del PLC controla actuadores, válvulas y calentadores físicos, las modificaciones no autorizadas pueden provocar daños catastróficos en los equipos. Para reforzar el ciclo de vida de ingeniería, se requiere una gestión disciplinada de los cambios:
- Aplique el control de acceso basado en roles (RBAC): Elimine los inicios de sesión de administrador genéricos y asigne cuentas individuales con nombre y autenticación criptográfica.
- Aplique la disciplina del selector de llave de la CPU: Durante el funcionamiento normal, mantenga los selectores físicos de llave de los PLC en modo RUN en lugar de REMOTE RUN para evitar cambios no autorizados de la lógica a distancia.
- Aísle los portátiles de ingeniería: Restrinja el acceso de los portátiles de mantenimiento a la navegación general por Internet y a unidades USB externas no verificadas.
- Verifique el código asistido por IA: Nunca permita que se descarguen en controladores activos lógicas de escalera de PLC, texto estructurado o configuraciones de scripts generados por IA sin una simulación exhaustiva y una revisión por pares.
- Mantenga copias de seguridad maestras inmutables: Almacene copias de referencia de todo el firmware de PLC, los archivos de lógica y los parámetros de seguridad, firmadas criptográficamente y con marca de tiempo, en un repositorio sin conexión.
¿Cuáles son las mejores prácticas para la monitorización continua de redes industriales y la detección de anomalías?
El escaneo activo de la red puede bloquear inadvertidamente convertidores serie a Ethernet antiguos o sobrecargar las pilas de comunicación de PLC sensibles. La monitorización de TO debe dar prioridad a la captura pasiva del tráfico de red y a la inspección profunda de paquetes (DPI).
Establezca perfiles de comunicación de referencia durante las operaciones de fabricación normales. Genere alertas inmediatas ante anomalías, como comandos inesperados para descargar firmware en controladores, nuevas direcciones MAC en puertos de switches críticos o una frecuencia de sondeo anormal.
Asegúrese de que los registros de Syslog y de eventos de los servidores SCADA, los switches gestionados y los búferes de diagnóstico de los controladores se repliquen en un servidor central de registros de seguridad protegido contra escritura, con sincronización NTP estandarizada.
¿Cómo se debe estructurar y ejecutar un plan eficaz de respuesta a incidentes de TO?
A diferencia de la TI empresarial, donde aislar un servidor simplemente pausa una aplicación, cortar abruptamente una red industrial puede activar paradas peligrosas de los procesos físicos. Un plan maduro de respuesta a incidentes de TO sigue cinco pasos rigurosos:
1. Definir claramente la escalación y las facultades: Designar quién tiene la autoridad para detener la producción o aislar un skid de control, equilibrando la contención de ciberamenazas con los riesgos para la seguridad de los procesos.
2. Recopilación forense rápida: Recopile capturas PCAP volátiles de la red, registros de fallos de diagnóstico de los PLC y volcados de alarmas SCADA sin alterar la memoria operativa del controlador.
3. Contención controlada y segura: Ejecute procedimientos de conmutación por error predefinidos o de aislamiento segmentado que permitan reducir de forma segura los procesos físicos sin provocar picos de presión ni reacciones térmicas descontroladas.
4. Restauración rápida del hardware: Valide la integridad de la lógica física comparándola con las líneas base de referencia y mantenga repuestos en espera en frío, como los conjuntos de tarjetas de E/S Ethernet redundantes de Emerson, para sustituir el hardware de forma rápida y verificada.
5. Análisis posterior de la causa raíz: Analice el conducto o fallo de credenciales específico que permitió la intrusión y actualice en consecuencia las reglas del cortafuegos y los calendarios de aplicación de parches de firmware.
¿Qué papel desempeña la IA en la ciberseguridad industrial defensiva moderna?
Mientras los adversarios utilizan la IA como arma, los equipos de defensa pueden aprovechar el aprendizaje automático para analizar millones de eventos de telemetría, detectar desviaciones sutiles de la línea base y correlacionar alarmas dispares en topologías complejas de plantas.
Sin embargo, la defensa impulsada por IA debe seguir siendo consultiva. Nunca se debe permitir que la lógica de contención automatizada active los enclavamientos de seguridad ni detenga compresores críticos basándose únicamente en modelos probabilísticos. Las acciones de contención de alto impacto siempre deben mantener la autorización humana en el circuito.
Conclusiones clave y lista de verificación de defensa de ingeniería
Defender los sistemas de control industrial en la era de la IA requiere un compromiso constante con los fundamentos ciberfísicos. Al establecer una visibilidad completa de los activos, aplicar la segmentación de red basada en hardware, restringir el acceso de ingeniería a los PLC y practicar una recuperación segura de incidentes que priorice la seguridad, los ingenieros de automatización pueden crear entornos operativos resilientes y altamente defendibles, capaces de resistir amenazas automatizadas en constante evolución.


