

Ar mākslīgo intelektu pastiprināti kiberdraudi rūpniecisko vadības sistēmu drošībai: aizsardzības inženierijas ceļvedis
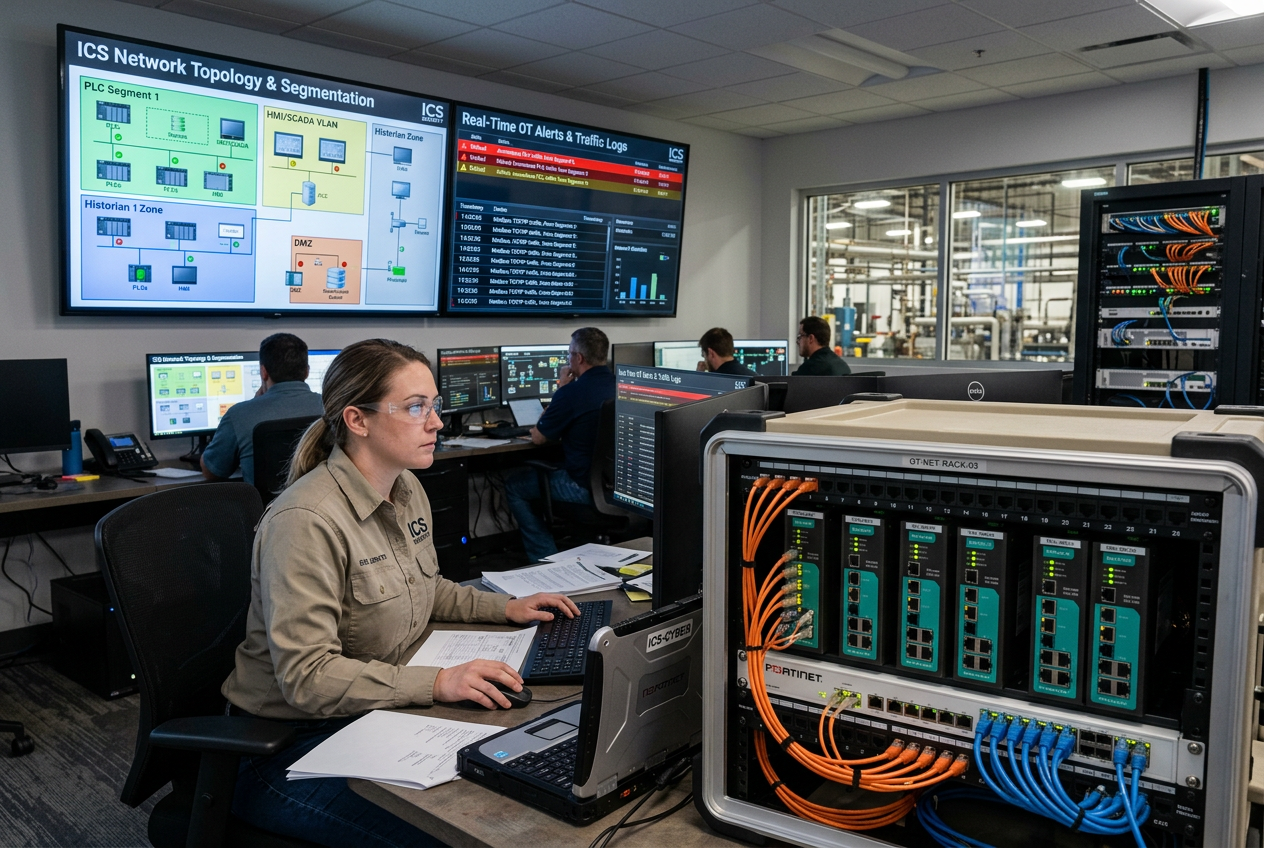
MI iespējoti kiberapdraudējumi rūpnieciskajām vadības sistēmām: aizsardzības inženierijas ceļvedis
Aizsargājiet PLC, SCADA sistēmas un rūpnieciskos tīklus pret arvien automatizētākiem kiberapdraudējumiem.
Kā MI pārveido OT un ICS kiberdraudu vidi?
Rūpnieciskās vadības sistēmās (ICS) ir cieši integrēta digitālā programmatūra, sakaru tīkli un smagā tehnika. Kiberuzbrukums operacionālo tehnoloģiju (OT) videi nav tikai datu noplūde — tas tieši apdraud rūpnīcas darbības nepārtrauktību, mehānisko integritāti un darbinieku drošību.
Uzbrucēji tagad izmanto automatizētus MI rīkus, lai ātri analizētu tīkla topoloģiju, atšifrētu patentētu programmaparatūru, atklātu nulles dienas ievainojamības un automatizētu izlūkošanu. Jaunākie nozares salīdzinošie rādītāji liecina, ka automatizēti ielaušanās testēšanas rīki var saīsināt ievainojamību skenēšanas ciklu no nedēļām līdz stundām.
Tomēr laboratorijas apstākļos simulēti uzbrukumi nenozīmē, ka visas rūpnīcas ir vienlīdz ievainojamas. Praktiskākā inženiertehniskā pieeja nav panika, bet gan disciplinēta daudzslāņu aizsardzība: likvidēt atklātos piekļuves ceļus, ieviest mikroseģmentāciju, aizsargāt piekļuvi PLC programmēšanai un uzturēt pārbaudītas bezsaistes atkopšanas procedūras.
Kuri kritiskie rūpnieciskie aktīvi automatizācijas komandām vispirms jāidentificē un jānosaka par prioritāriem?
Efektīva aizsardzība sākas ar pilnīgu un pastāvīgi atjauninātu visu operacionālo aktīvu uzskaiti visos Pērdjū modeļa līmeņos. Automatizācijas un IT komandām kopīgi jāizveido katalogs, kurā ietilpst:
- Pamata kontrolleri: programmējamie loģiskie kontrolleri (PLC), attālinātie termināļu bloki (RTU) un sadalītās vadības sistēmas (DCS) kontrolleru mezgli.
- Uzraudzības infrastruktūra: SCADA serveri, cilvēka un mašīnas saskarnes (HMI), vēsturisko datu bāzes un inženiertehniskās darbstacijas.
- Tīkla aparatūra: pārvaldāmi komutatori, protokolu pārveidotāji, lauka kopņu savienotāji un rūpnieciskie ugunsmūri.
- Piekļuves ceļi: mobilo sakaru modemi, attālinātas piekļuves tuneļi piegādātāju veiktajai apkopei un inženiertehniskie klēpjdatori ar diviem tīkla savienojumiem.
Pievērsiet īpašu uzmanību tilta ierīcēm, kas savieno vairākus apakštīklus. Viena darbstacija ar diviem tīkla savienojumiem vai nepārvaldīta protokolu vārteja var netīšām kļūt par neuzraudzītu piekļuves punktu kritiski svarīgām vadības cilpām.
Kā ieviest noturīgu rūpnieciskā tīkla segmentāciju dažādās OT zonās?
Pilnīga uzņēmuma IT un rūpnīcas OT sapludināšana bez stingri nodalītām robežām paver durvis ļaunprogrammatūras izplatībai starp sistēmām. Ievērojiet standartu ISA/IEC 62443, lai sadalītu sistēmas atsevišķās drošības zonās un kanālos.
Rūpnieciskajiem tīkliem jābalstās uz aparatūras līmenī nodrošinātām robežām. Izvietojot izturīgu, pārvaldāmu infrastruktūru, piemēram, Allen-Bradley Stratix 5700 pārvaldāmos Ethernet komutatorus, rūpnīcas var izolēt automatizācijas šūnas, izmantojot VLAN, ieviest piekļuves kontroles sarakstus (ACL) portu līmenī un ierobežot nebūtisku apraides trafiku.
Attālinātās apkopes savienojumiem jābeidzas īpaši paredzētos rūpnieciskajos DMZ vārtejos, nevis tieši jāpievienojas kontrolieru statņiem. Ja nepieciešama bezvadu apkope, izmantojiet īpaši paredzētas, drošas ierīces, piemēram, Prosoft rūpniecisko tīklāju, kas konfigurēts ar uzņēmuma līmeņa šifrēšanu un stingriem noteikta laika perioda taimautiem.
Daudzprotokolu saskarnēm, piemēram, Schneider EtherNet/IP Modbus TCP moduļiem vai Allen-Bradley EtherNet/IP adapteru moduļiem, jāpiemēro detalizēti maršrutēšanas noteikumi, lai tās pārsūtītu tikai skaidri autorizētus rūpniecisko komandu kadrus.
Kā rūpnīcās stingri aizsargāt PLC loģiku, inženiertehniskās darbstacijas un konfigurācijas izmaiņas?
Tā kā PLC loģika vada fiziskos aktuatorus, vārstus un sildītājus, neatļautas izmaiņas var izraisīt katastrofālus iekārtu bojājumus. Lai nostiprinātu inženiertehnisko izmaiņu dzīves ciklu, nepieciešama disciplinēta izmaiņu pārvaldība:
- Īstenojiet lomu piekļuves kontroli (RBAC): Likvidējiet vispārīgus administratora kontus; piešķiriet katram lietotājam individuālu kontu ar vārdu un uzvārdu un kriptogrāfisku autentifikāciju.
- Ievērojiet CPU atslēgas slēdža lietošanas kārtību: Normālas darbības laikā turiet PLC fiziskos atslēgas slēdžus režīmā RUN, nevis REMOTE RUN, lai novērstu neatļautu loģikas attālinātu pārrakstīšanu.
- Izolējiet inženieru klēpjdatorus: Ierobežojiet apkopes klēpjdatoriem piekļuvi vispārīgai interneta pārlūkošanai un nepārbaudītiem ārējiem USB diskiem.
- Pārbaudiet ar AI palīdzību ģenerēto kodu: Nekad neatļaujiet lejupielādēt AI ģenerētu PLC kāpņu loģiku, strukturētu tekstu vai skriptu konfigurācijas aktīvos kontrolleros bez rūpīgas simulācijas un kolēģu pārskatīšanas.
- Uzturiet nemaināmas zelta rezerves kopijas: Glabājiet visu PLC aparātprogrammatūras, loģikas failu un drošības parametru kriptogrāfiski parakstītas sākotnējās kopijas ar laika zīmogu bezsaistes repozitorijā.
Kāda ir labākā prakse nepārtrauktai rūpniecisko tīklu uzraudzībai un anomāliju noteikšanai?
Aktīva tīkla skenēšana var nejauši izraisīt vecu seriālo-Ethernet pārveidotāju avāriju vai pārslogot jutīgās PLC sakaru steka. OT uzraudzībā par prioritāti jānosaka pasīva tīkla datu pārtveršana un padziļināta pakešu pārbaude (DPI).
Nosakiet sakaru pamatprofilus normālas ražošanas darbības laikā. Nekavējoties brīdiniet par anomālijām, piemēram, negaidītām kontrolleru aparātprogrammatūras lejupielādes komandām, jaunām MAC adresēm kritiskos komutatoru portos vai neparastu aptaujas biežumu.
Nodrošiniet, lai Syslog un notikumu žurnāli no SCADA serveriem, pārvaldītiem komutatoriem un kontrolleru diagnostikas buferiem tiktu kopēti uz pretpārrakstīšanas centrālo drošības žurnālu serveri ar standartizētu NTP sinhronizāciju.
Kā izveidot un īstenot efektīvu OT reaģēšanas plānu uz incidentiem?
Atšķirībā no uzņēmuma IT vides, kur servera izolēšana vienkārši aptur lietojumprogrammu, pēkšņa rūpnieciskā tīkla atvienošana var izraisīt bīstamu fiziskā procesa avārijas apturēšanu. Nobriedis OT reaģēšanas plāns uz incidentiem ietver piecus rūpīgi izstrādātus soļus:
1. Skaidri definējiet eskalācijas kārtību un pilnvaras: Nosakiet, kuram ir pilnvaras apturēt ražošanu vai izolēt vadības sistēmas skidu, līdzsvarojot kiberdraudu ierobežošanu ar procesa drošības riskiem.
2. Ātra kriminālistikas datu iegūšana: Iegūstiet gaistošos tīkla PCAP datus, PLC diagnostikas kļūdu žurnālus un SCADA trauksmju izgāztuves, nemainot kontrollera darbības atmiņu.
3. Droša un kontrolēta ierobežošana: Veiciet iepriekš izstrādātas pārslēgšanās vai segmentētas izolēšanas darbības, kas ļauj fiziskajiem procesiem droši samazināt jaudu, neizraisot spiediena lēcienus vai nekontrolētas termiskās reakcijas.
4. Ātra aparatūras atjaunošana: Pārbaudiet fiziskās loģikas integritāti, salīdzinot to ar zelta standarta sākotnējām vērtībām, un uzturiet aukstās rezerves, piemēram, Emerson rezerves Ethernet I/O karšu mezglus, lai varētu ātri un pārbaudāmi nomainīt aparatūru.
5. Pamatcēloņu analīze pēc incidenta: Analizējiet konkrēto sakaru kanāla vai akreditācijas datu kļūmi, kas ļāva iekļūt sistēmā, un attiecīgi atjauniniet ugunsmūra noteikumus un programmaparatūras atjaunināšanas grafikus.
Kāda ir mākslīgā intelekta vieta mūsdienu rūpnieciskajā kiberaizsardzībā?
Kamēr pretinieki izmanto mākslīgo intelektu uzbrukumiem, aizsardzības komandas var izmantot mašīnmācīšanos, lai analizētu miljoniem telemetrijas notikumu, konstatētu nelielas novirzes no ierastā darbības līmeņa un saistītu atšķirīgus trauksmes signālus sarežģītās rūpnīcu topoloģijās.
Tomēr ar mākslīgo intelektu darbinātai aizsardzībai jāsaglabā ieteikumu raksturs. Automatizētai ierobežošanas loģikai nekad nedrīkst ļaut iedarbināt drošības bloķējumus vai apturēt kritiski svarīgus kompresorus, balstoties tikai uz varbūtības modeļiem. Cilvēkam vienmēr jāapstiprina augsta riska ierobežošanas darbības.
Galvenās atziņas & inženiertehniskās aizsardzības kontrolsaraksts
Rūpniecisko vadības sistēmu aizsardzībai mākslīgā intelekta laikmetā ir nepieciešama nelokāma apņemšanās ievērot kiberfizikas pamatprincipus. Nodrošinot pilnīgu aktīvu pārskatāmību, ieviešot uz aparatūru balstītu tīkla segmentāciju, stingri ierobežojot piekļuvi PLC programmēšanas rīkiem un praktizējot drošu, drošībai prioritāru incidentu seku novēršanu, automatizācijas inženieri var veidot noturīgu un viegli aizsargājamu darbības vidi, kas spēj izturēt mainīgus automatizētus apdraudējumus.


