

Өнеркәсіптік басқару жүйелеріне төнетін ЖИ көмегімен жасалатын киберқауіптер: қорғаныс инженериясы бойынша нұсқаулық
Өнеркәсіптік басқару жүйелеріне төнетін AI арқылы күшейтілген киберқауіптер: қорғаныс инженериясына арналған нұсқаулық
PLC, SCADA жүйелері мен өнеркәсіптік желілерді барған сайын автоматтандырылып жатқан кибершабуылдардан қорғаңыз.
AI OT және ICS киберқауіптерінің сипатын қалай өзгертуде?
Өнеркәсіптік басқару жүйелері (ICS) цифрлық бағдарламалық жасақтаманы, байланыс желілерін және ауыр физикалық жабдықты тығыз біріктіреді. Операциялық технологиялардағы (OT) киберқауіпсіздік бұзылуы ешқашан тек деректердің жылыстауы ғана емес — ол өндірістік нысанның жұмысқа жарамдылығына, механикалық тұтастығына және қызметкерлердің қауіпсіздігіне тікелей қатер төндіреді.
Шабуылдаушылар енді желі топологиясын жедел талдау, жабық микробағдарламаны зерттеу, нөлдік күн осалдықтарын табу және автоматтандырылған барлау сценарийлерін жасау үшін автоматтандырылған AI құралдарын пайдаланып жүр. Саланың соңғы көрсеткіштері автоматтандырылған пентест жүйелері осалдықтарды сканерлеу мерзімін апталардан сағаттарға дейін қысқарта алатынын көрсетеді.
Дегенмен зертханалық жағдайда модельденген шабуылдар әрбір өнеркәсіптік зауыт бірдей осал дегенді білдірмейді. Инженерлік тұрғыдан ең ұтымды әрекет — дүрбелеңге салыну емес, қорғанысты жүйелі түрде күшейту: сырттан ену жолдарын жабу, микросегментацияны енгізу, PLC инженерлік жүйелеріне қол жеткізуді қорғау және тексерілген офлайн қалпына келтіру рәсімдерін қолданыста ұстау.
Автоматтандыру топтары алдымен қандай маңызды өнеркәсіптік активтерді анықтап, басымдық беруі керек?
Тиімді қорғаныс Purdue моделінің барлық деңгейіндегі операциялық активтерді толық әрі үнемі жаңартылып отыратын тізімге енгізуден басталады. Автоматтандыру және IT топтары бірлесіп, мыналарды тіркеуі керек:
- Негізгі контроллерлер: Бағдарламаланатын логикалық контроллерлер (PLC), қашықтағы терминалдық құрылғылар (RTU) және таратылған басқару жүйесінің (DCS) контроллер түйіндері.
- Бақылау инфрақұрылымы: SCADA серверлері, адам-машина интерфейстері (HMI), тарихи деректер базалары және инженерлік жұмыс станциялары.
- Желілік жабдық: Басқарылатын коммутаторлар, протокол түрлендіргіштері, далалық шина жалғастырғыштары және өнеркәсіптік брандмауэрлер.
- Қол жеткізу арналары: Ұялы модемдер, жеткізушілердің қашықтан қызмет көрсету туннельдері және екі желіге қосылған инженерлік ноутбуктер.
Бірнеше қосалқы желіні байланыстыратын көпір құрылғыларына ерекше назар аударыңыз. Бір желілік картасы бар, екі желіге қосылған инженерлік жұмыс станциясы немесе басқарылмайтын протокол шлюзі байқалмай, қауіпсіздік үшін маңызды басқару тізбектеріне ену нүктесіне айналуы мүмкін.
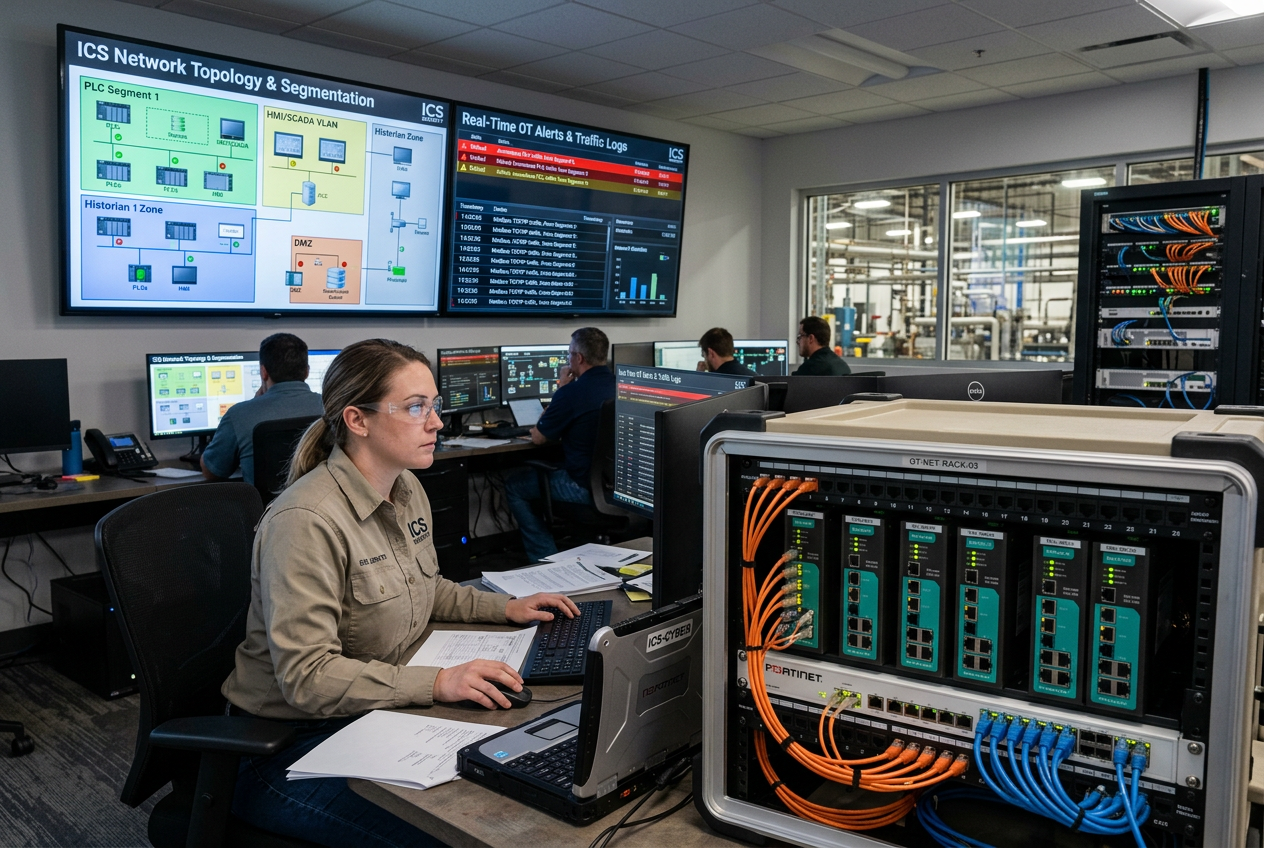
OT аймақтары бойынша өнеркәсіптік желіні сенімді сегменттеуді қалай жүзеге асыруға болады?
Кәсіпорынның IT жүйелері мен зауыттың OT жүйелерін қатаң шекарасыз толық біріктіру зиянды бағдарламалардың желі ішінде таралуына жол ашады. Жүйелерді арнайы қауіпсіздік аймақтары мен арналарға бөлу үшін ISA/IEC 62443 стандартын ұстаныңыз.
Өнеркәсіптік желілер аппараттық деңгейде бекітілген шекараларға сүйенуі керек. Allen-Bradley Stratix 5700 басқарылатын Ethernet коммутаторлары сияқты берік, басқарылатын инфрақұрылымды енгізу зауыттарға VLAN арқылы автоматтандыру ұяшықтарын оқшаулауға, порт деңгейіндегі қатынасты басқару тізімдерін (ACL) қолдануға және қажетсіз таратылым трафигін шектеуге мүмкіндік береді.
Қашықтан техникалық қызмет көрсету қосылымдары контроллер шкафтарына тікелей бағытталмай, арнайы өнеркәсіптік DMZ шлюздерінде аяқталуы керек. Сымсыз техникалық қызмет көрсету қажет болса, корпоративтік шифрлау және қатаң уақыт шектеулері бапталған Prosoft өнеркәсіптік хотспоты сияқты арнайы қорғалған құрылғыларды пайдаланыңыз.
Schneider EtherNet/IP Modbus TCP модульдері немесе Allen-Bradley EtherNet/IP адаптер модульдері сияқты көппротоколды интерфейстерге тек нақты рұқсат етілген өнеркәсіптік командалық кадрларды ғана өткізетін егжей-тегжейлі маршруттау ережелері қолданылуы керек.
Зауыттар PLC логикасын, инженерлік жұмыс станцияларын және конфигурация өзгерістерін қалай қатаң қорғай алады?
PLC логикасы физикалық атқарушы құрылғыларды, клапандарды және жылытқыштарды басқаратындықтан, рұқсатсыз өзгерістер жабдыққа апатты зақым келтіруі мүмкін. Инженерлік жұмыс циклінің қорғалуын күшейту үшін өзгерістерді басқару тәртібі қатаң сақталуы керек:
- Рөлге негізделген қолжетімділікті басқаруды (RBAC) енгізіңіз: Ортақ admin тіркелгілерін жойып, криптографиялық аутентификациясы бар жеке пайдаланушы тіркелгілерін тағайындаңыз.
- CPU кілтті ауыстырып-қосқышын пайдалану тәртібін енгізіңіз: Рұқсатсыз қашықтан логиканы қайта жазуға жол бермеу үшін қалыпты жұмыс кезінде PLC-дің физикалық кілтті ауыстырып-қосқыштарын REMOTE RUN режимінің орнына RUN режимінде ұстаңыз.
- Инженерлік ноутбуктерді оқшаулаңыз: Техникалық қызмет көрсетуге арналған ноутбуктердің жалпы интернетке шығуын немесе тексерілмеген сыртқы USB-жинақтағыштарға қол жеткізуін шектеңіз.
- AI көмегімен жасалған кодты тексеріңіз: AI жасаған PLC баспалдақ логикасын, құрылымдалған мәтінді немесе скрипт конфигурацияларын мұқият симуляциядан өткізіп, әріптестер тексермейінше, оларды жұмыс істеп тұрған контроллерлерге жүктеуге ешқашан рұқсат бермеңіз.
- Өзгертілмейтін эталондық сақтық көшірмелерді сақтаңыз: Барлық PLC микробағдарламасының, логикалық файлдардың және қауіпсіздік параметрлерінің криптографиялық қолтаңбасы қойылған, уақыт белгісі бар базалық көшірмелерін желіден оқшауланған репозиторийде сақтаңыз.
Өнеркәсіптік желіні үздіксіз бақылау және аномалияларды анықтау бойынша үздік тәжірибелер қандай?
Желіні белсенді сканерлеу ескі сериялық-Ethernet түрлендіргіштерінің істен шығуына немесе сезімтал PLC байланыс стектеріне шамадан тыс жүктеме түсуіне байқаусызда себеп болуы мүмкін. OT мониторингі пассивті желілік трафикті ұстап алуға және пакеттерді терең тексеруге (DPI) басымдық беруі керек.
Қалыпты өндіріс жұмысы кезінде байланыс профильдерінің базалық деңгейін белгілеңіз. Контроллерге микробағдарламаны күтпеген жерден жүктеу пәрмендері, маңызды коммутатор порттарындағы жаңа MAC мекенжайлары немесе сұрау жиілігінің ауытқуы сияқты аномалиялар байқалса, дереу ескерту жіберіңіз.
SCADA серверлерінің, басқарылатын коммутаторлардың және контроллерлердің диагностикалық буферлерінің Syslog деректері мен оқиғалар журналдары стандартталған NTP синхрондауы бар, жазудан қорғалған орталық қауіпсіздік журналы серверіне көшірілетініне көз жеткізіңіз.
Тиімді OT инциденттеріне ден қою жоспарын қалай құру және іске асыру керек?
Корпоративтік АТ ортасынан айырмашылығы, серверді оқшаулау қолданбаның жұмысын жай ғана тоқтатады, ал өнеркәсіптік желіні кенеттен ажырату қауіпті физикалық процестердің авариялық тоқтауына әкелуі мүмкін. OT инциденттеріне ден қоюдың жетілген жоспары бес қатаң қадамды қамтиды:
1. Нақты эскалация тәртібі мен өкілеттіктерді анықтаңыз: Кибершабуылды оқшаулау қажеттілігі мен технологиялық процестің қауіпсіздігіне төнетін қатерлерді ескере отырып, өндірісті тоқтатуға немесе басқару блогын оқшаулауға кімнің өкілеттігі барын белгілеңіз.
2. Жедел форензикалық деректерді жинау: Контроллердің жұмыс жадын өзгертпестен, желінің жедел жадындағы PCAP файлдарын, PLC диагностикалық ақаулар журналдарын және SCADA дабылдары деректерін жинаңыз.
3. Қауіпсіз басқарылатын оқшаулау: Қысымның күрт көтерілуіне немесе бақыланбайтын жылу реакцияларына жол бермей, физикалық процестерді қауіпсіз баяулатуға мүмкіндік беретін алдын ала жобаланған резервке ауысу немесе сегменттелген оқшаулау қадамдарын орындаңыз.
4. Аппараттық құралдарды жедел қалпына келтіру: Физикалық логиканың тұтастығын эталондық конфигурациялармен салыстырып тексеріңіз және жылдам әрі сенімді ауыстыруға арналған қордағы қосалқы құрылғыларды, мысалы, Emerson компаниясының резервтелген Ethernet енгізу-шығару карталары жинағын, дайындап ұстаңыз.
5. Түпкі себептерді анықтау бойынша талдау: Жүйеге енуге мүмкіндік берген нақты арна немесе тіркелгі деректеріне қатысты ақауды талдап, брандмауэр ережелері мен микробағдарламаны жаңарту кестелерін соған сәйкес өзгертіңіз.
Жасанды интеллект қазіргі өнеркәсіптік киберқауіпсіздік қорғанысына қалай кірігеді?
Қарсыластар жасанды интеллектіні қару ретінде қолданғанымен, қорғаныс топтары машиналық оқытуды миллиондаған телеметрия оқиғаларын талдауға, бастапқы деңгейден болмашы ауытқуларды анықтауға және күрделі зауыт топологияларындағы әртүрлі дабылдарды өзара байланыстыруға пайдалана алады.
Дегенмен, жасанды интеллектке негізделген қорғаныс тек ұсыным берумен шектелуі керек. Автоматты оқшаулау логикасына қауіпсіздік блокировкаларын іске қосуға немесе тек ықтималдық модельдеріне сүйеніп, аса маңызды компрессорларды өшіруге ешқашан жол берілмеуі тиіс. Салдары ауыр оқшаулау әрекеттері әрдайым адамның мақұлдауын талап етуі керек.
Негізгі тұжырымдар & инженерлік қорғаныс тексеру тізімі
Жасанды интеллект дәуірінде өнеркәсіптік басқару жүйелерін қорғау киберфизикалық негіздерге табанды түрде сүйенуді талап етеді. Активтерді толық көрінетін ету, аппараттық құралдарға негізделген желілік сегментацияны енгізу, PLC жүйелерін инженерлік басқару қолжетімділігін шектеу және қауіпсіздікке басымдық беретін инциденттерден қалпына келтіру тәсілдерін пысықтау арқылы автоматтандыру инженерлері өзгеріп отыратын автоматтандырылған қауіптерге төтеп бере алатын, төзімді әрі сенімді операциялық орталар құра алады.


