

Mempertahankan Model Purdue: Pendekatan GE dan Bachmann terhadap Keamanan Siber ICS
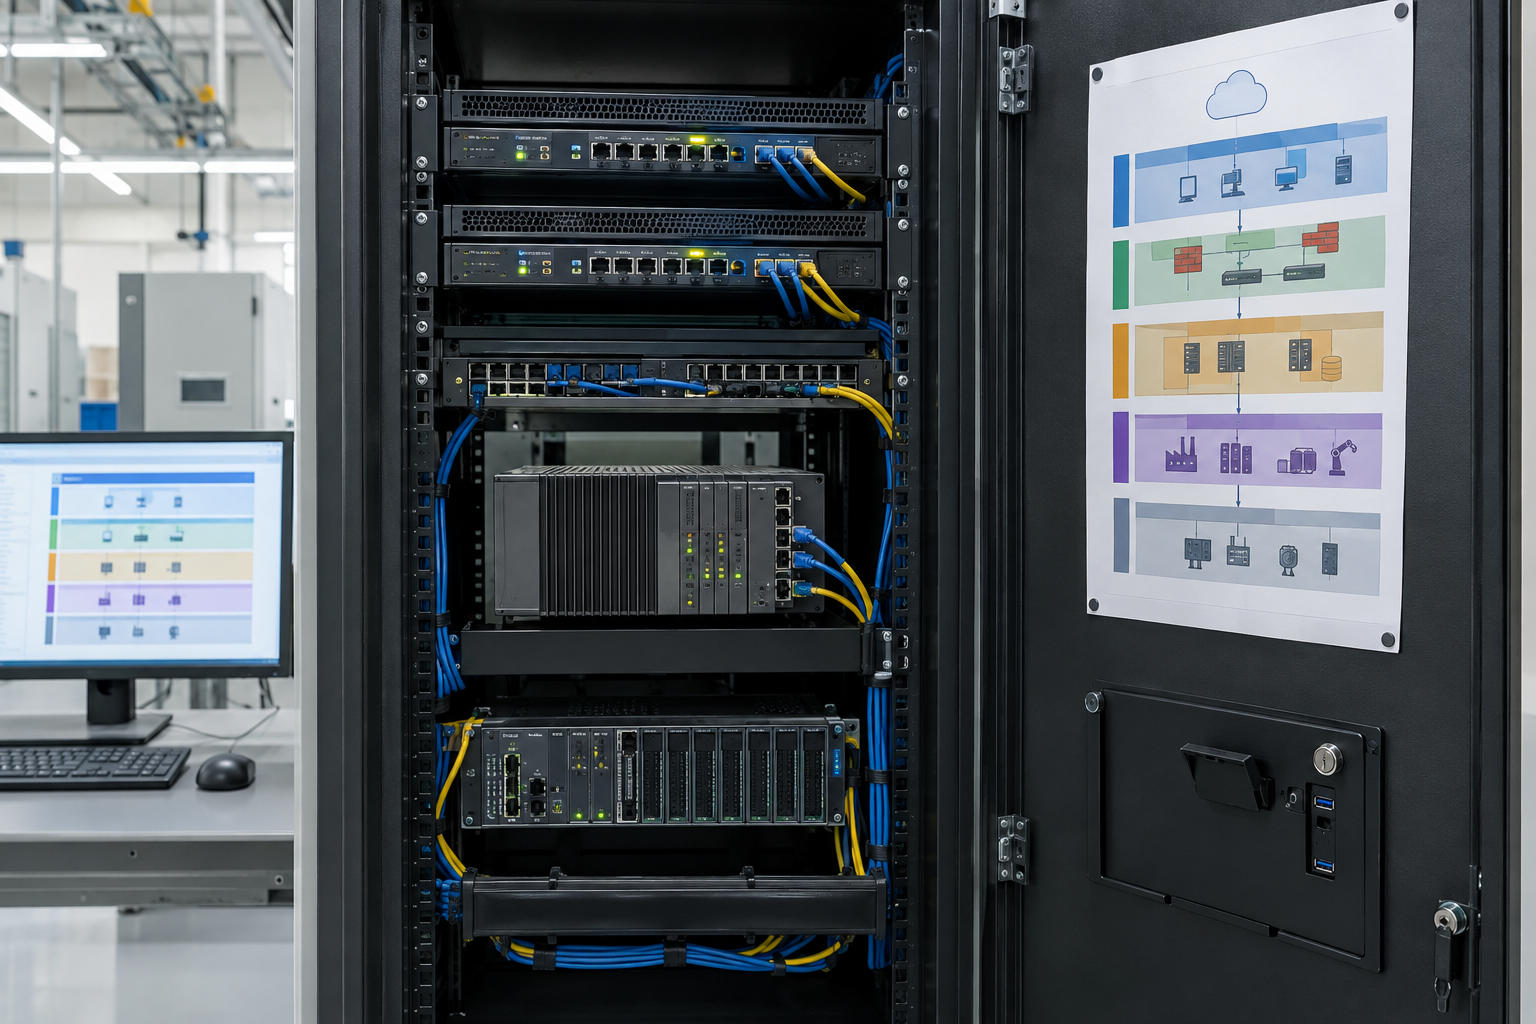
Keamanan siber sistem kontrol industri (ICS) dimulai dengan mengetahui apa yang terhubung ke apa. Tinjauan yang berfokus pada insinyur ini merujuk pada materi pelatihan keamanan siber ICS dari Instrumentation Tools dan menerjemahkan pertahanan berlapis menjadi pertanyaan yang dapat ditindaklanjuti oleh tim pabrik. Validasi setiap perubahan yang diusulkan terhadap arsitektur situs, panduan vendor, persyaratan keselamatan, dan proses pengendalian perubahan Anda.
Mengapa keamanan OT berbeda dari keamanan TI kantor?
Perubahan keamanan di pabrik dapat memengaruhi proses fisik. Ketersediaan, integritas, keselamatan, dan kerahasiaan semuanya penting; prioritasnya bergantung pada proses dan penilaian risiko. Jadwalkan patch dan mulai ulang bersama tim operasional, uji jika memungkinkan, dan siapkan rencana pengembalian. Protokol lama mungkin memiliki keamanan bawaan yang terbatas, sehingga imbangi dengan kontrol akses, pemantauan, dan batas jaringan.
Bagaimana Model Purdue membantu segmentasi?
Model Purdue adalah peta yang berguna untuk perangkat lapangan, pengontrol, sistem pengawasan, operasi situs, dan layanan perusahaan, bukan pengganti inventaris jaringan yang sebenarnya. Tentukan zona dan konduit berdasarkan aliran data nyata dan risiko, lalu batasi lalu lintas di antaranya dengan kontrol yang sesuai. DMZ OT dapat menjadi perantara pertukaran tertentu antara jaringan perusahaan dan jaringan kontrol. Jangan berasumsi bahwa setiap historian atau pengontrol berkomunikasi hanya dalam satu arah: dokumentasikan aliran yang diperlukan sebelum memblokir atau mengizinkannya.
Saat meninjau sistem dengan modul pengontrol GE IS420UCSBH1A atau modul pengontrol Bachmann MPC240/K M1, konfirmasikan firmware yang terpasang, antarmuka yang didukung, dan topologi sebenarnya. Daftar produk saja tidak membuktikan kemampuan OPC UA atau edge gateway.
Apa yang membuat koneksi OPC UA dapat dipercaya?
Jika OPC UA didukung, tinjau mode dan kebijakan keamanan endpoint, daftar kepercayaan, siklus hidup sertifikat, autentikasi pengguna, dan peran dengan hak akses minimum. Utamakan sesi yang ditandatangani dan dienkripsi jika didukung dan diwajibkan oleh desain; hapus endpoint yang tidak aman hanya setelah memeriksa klien yang bergantung padanya dan merencanakan peralihan. Catat akses dan tinjau koneksi yang tidak terduga, sambil tetap mempertimbangkan kinerja pengontrol dan kompatibilitas vendor.
Seperti apa dukungan jarak jauh yang aman?
Gunakan jalur yang disetujui dan dibatasi waktu melalui gateway terkelola atau jump host, dengan akun bernama, autentikasi multifaktor jika didukung, persetujuan akses, dan pencatatan yang sesuai. Batasi apa saja yang dapat dijangkau vendor. Hindari paparan langsung peralatan kontrol ke internet dan uji prosedur dukungan darurat sebelum dibutuhkan.
Dari mana penilaian zona harus dimulai?
- Buat inventaris aset dan aliran jaringan terkini menggunakan metode yang disetujui; utamakan discovery pasif jika pemindaian aktif dapat mengganggu peralatan.
- Petakan perangkat dan komunikasi yang diperlukan ke dalam zona, serta identifikasi lintasan antarzona yang tidak terdokumentasi.
- Prioritaskan paparan berdasarkan dampak terhadap proses dan kemungkinan eksploitasi, bukan hanya usia.
- Rancang dan uji perubahan segmentasi sebelum menerapkannya selama jendela pemeliharaan yang disetujui.
- Perkuat protokol, akun, dan akses jarak jauh yang didukung berdasarkan baseline vendor dan situs.
- Pantau peristiwa yang relevan dan lakukan latihan pemulihan dari cadangan yang telah diverifikasi dan dilindungi.
Bagaimana pemulihan melengkapi pertahanan berlapis?
Simpan proyek pengontrol berversi, cadangan konfigurasi, dan rencana pemulihan yang telah diuji. Lindungi akses ke cadangan, verifikasi bahwa file dapat dipulihkan pada sistem uji yang aman, dan latih teknisi agar tidak berbagi akun atau menghubungkan laptop yang tidak dikelola. Tinjau peringatan dengan jadwal yang sesuai untuk pabrik, dan koordinasikan setiap respons insiden dengan tim operasional.
Intinya: Gunakan Model Purdue untuk memulai percakapan, lalu lindungi jaringan pabrik yang sebenarnya dengan zona terdokumentasi, layanan yang diperkuat, akses jarak jauh yang terkendali, dan pemulihan yang telah diuji.
Penulis: Zheng Haifeng, insinyur otomasi industri.


