

Ancaman Siber Berbasis AI terhadap Sistem Kontrol Industri: Panduan Rekayasa Pertahanan
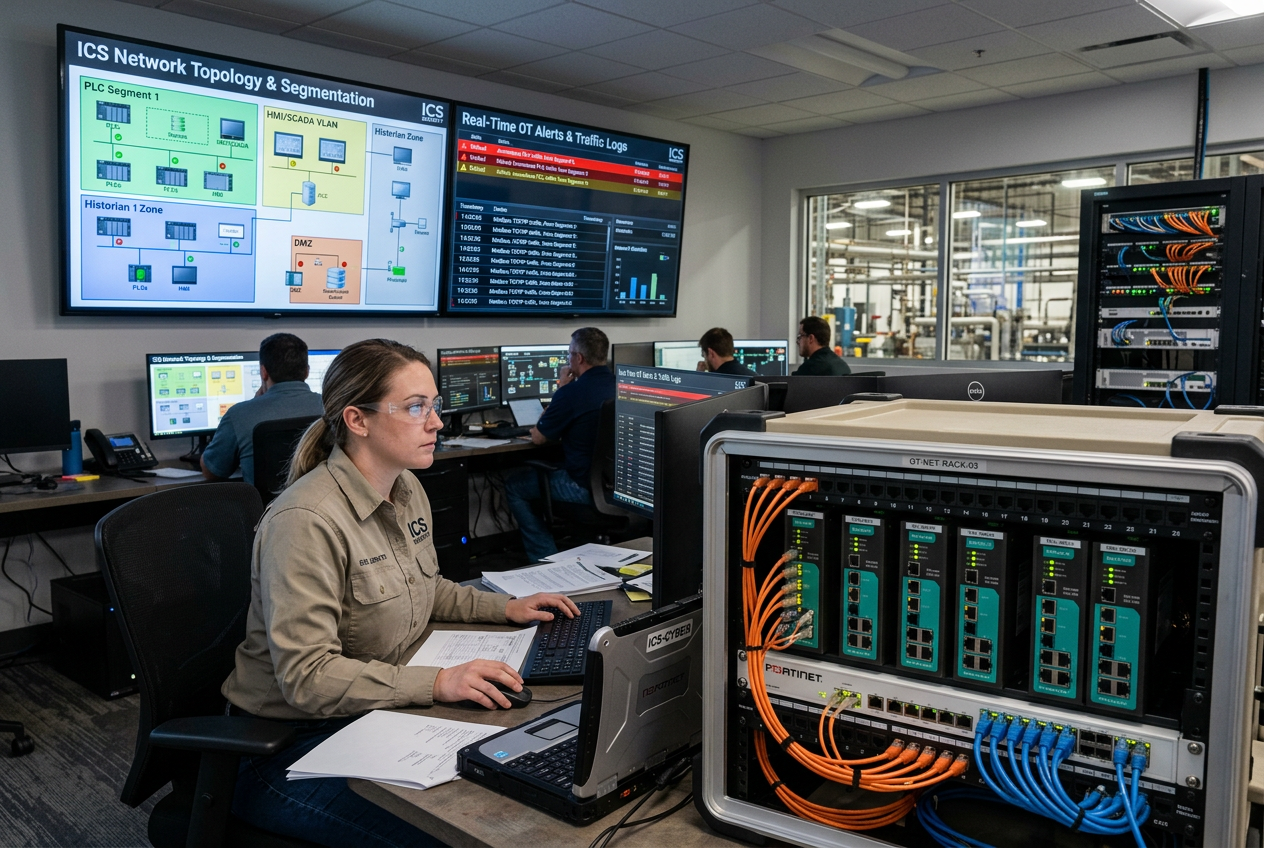
Ancaman Siber Berbasis AI terhadap Sistem Kendali Industri: Panduan Rekayasa Pertahanan
Lindungi PLC, sistem SCADA, dan jaringan industri dari ancaman siber yang semakin otomatis.
Bagaimana AI Membentuk Ulang Lanskap Ancaman Keamanan Siber OT dan ICS?
Sistem kendali industri (ICS) mengintegrasikan perangkat lunak digital, jaringan komunikasi, dan mesin fisik berukuran besar secara erat. Kompromi keamanan siber dalam teknologi operasional (OT) bukan sekadar kebocoran data—hal ini secara langsung membahayakan ketersediaan fasilitas fisik, integritas mekanis, dan keselamatan pekerja.
Pelaku ancaman kini memanfaatkan alat AI otomatis untuk menganalisis topologi jaringan dengan cepat, menguraikan firmware eksklusif, menemukan kerentanan zero-day, dan menyusun skrip untuk pengintaian otomatis. Tolok ukur industri terbaru menunjukkan bahwa kerangka kerja pengujian penetrasi otomatis dapat memangkas siklus pemindaian kerentanan dari hitungan minggu menjadi hitungan jam.
Namun, eksploitasi yang disimulasikan di lingkungan laboratorium bukan berarti setiap pabrik industri sama rentannya. Respons rekayasa yang paling pragmatis bukanlah panik, melainkan pertahanan berlapis yang disiplin: menghilangkan jalur akses masuk yang terekspos, menerapkan segmentasi mikro, mengamankan akses rekayasa PLC, dan memelihara prosedur pemulihan luring yang telah divalidasi.
Aset Industri Kritis Mana yang Harus Diidentifikasi dan Diprioritaskan oleh Tim Otomasi Terlebih Dahulu?
Pertahanan yang efektif dimulai dengan inventaris menyeluruh dan dinamis atas semua aset operasional di seluruh tingkat Model Purdue. Tim otomasi dan TI harus bekerja sama untuk membuat katalog:
- Pengendali Inti: Pengendali Logika Terprogram (PLC), Unit Terminal Jarak Jauh (RTU), dan node pengendali Sistem Kendali Terdistribusi (DCS).
- Infrastruktur Pengawasan: Server SCADA, antarmuka manusia-mesin (HMI), basis data historian, dan workstation rekayasa.
- Perangkat Jaringan: Switch terkelola, konverter protokol, kopler fieldbus, dan firewall industri.
- Jalur Akses: Modem seluler, terowongan pemeliharaan jarak jauh dari vendor, dan laptop rekayasa dengan dua antarmuka jaringan.
Perhatikan dengan saksama perangkat jembatan yang menghubungkan beberapa subnet. Satu workstation rekayasa dengan dua antarmuka jaringan atau gateway protokol yang tidak dikelola dapat tanpa sengaja menjadi titik perantara yang tidak terpantau untuk menyusup ke loop kendali yang sangat penting bagi keselamatan.
Bagaimana Cara Menerapkan Segmentasi Jaringan Industri yang Kuat di Seluruh Zona OT?
Konvergensi penuh TI perusahaan dan OT pabrik tanpa pemisahan yang ketat membuka peluang bagi penyebaran malware secara lateral. Ikuti standar ISA/IEC 62443 untuk membagi sistem ke dalam zona dan saluran keamanan khusus.
Jaringan industri harus mengandalkan batas yang diberlakukan oleh perangkat keras. Penerapan infrastruktur tangguh dan terkelola, seperti switch Ethernet terkelola Allen-Bradley Stratix 5700, memungkinkan pabrik mengisolasi sel otomasi melalui VLAN, menerapkan daftar kontrol akses (ACL) pada tingkat port, dan membatasi lalu lintas siaran yang tidak diperlukan.
Koneksi pemeliharaan jarak jauh harus berakhir di gateway DMZ industri khusus, bukan dirutekan langsung ke rak pengendali. Jika pemeliharaan nirkabel diperlukan, gunakan perangkat khusus yang aman, seperti hotspot industri Prosoft yang dikonfigurasi dengan enkripsi tingkat perusahaan dan batas waktu ketat untuk jendela akses.
Antarmuka multi-protokol—seperti modul Schneider EtherNet/IP Modbus TCP atau modul adaptor Allen-Bradley EtherNet/IP—harus dilengkapi aturan perutean terperinci agar hanya meneruskan frame perintah industri yang secara eksplisit diizinkan.
Bagaimana Pabrik Dapat Melindungi Logika PLC, Workstation Rekayasa, dan Perubahan Konfigurasi dengan Ketat?
Karena logika PLC mengendalikan aktuator fisik, katup, dan pemanas, perubahan tanpa izin dapat menyebabkan kerusakan peralatan yang parah. Memperkuat siklus rekayasa memerlukan manajemen perubahan yang disiplin:
- Terapkan Kontrol Akses Berbasis Peran (RBAC): Hapus login admin generik; berikan akun individual dengan nama pengguna dan autentikasi kriptografis.
- Terapkan Disiplin Sakelar Kunci CPU: Pastikan sakelar kunci fisik PLC berada dalam mode RUN, bukan REMOTE RUN, selama operasi normal untuk mencegah penimpaan logika jarak jauh tanpa izin.
- Isolasi Laptop Rekayasa: Batasi akses laptop pemeliharaan ke penjelajahan internet umum atau drive USB eksternal yang belum diperiksa.
- Verifikasi Kode Berbantuan AI: Jangan izinkan logika ladder PLC, structured text, atau konfigurasi skrip yang dihasilkan AI diunduh ke controller aktif tanpa simulasi menyeluruh dan tinjauan rekan sejawat.
- Simpan Cadangan Utama yang Tidak Dapat Diubah: Simpan salinan baseline bertanda tangan kriptografis dan bertanda waktu untuk semua firmware PLC, file logika, dan parameter keselamatan di repositori offline.
Apa Praktik Terbaik untuk Pemantauan Jaringan Industri Secara Berkelanjutan dan Deteksi Anomali?
Pemindaian jaringan aktif dapat secara tidak sengaja membuat converter serial-ke-Ethernet lama mengalami crash atau membebani stack komunikasi PLC yang sensitif. Pemantauan OT harus mengutamakan penyadapan jaringan pasif dan inspeksi paket mendalam (DPI).
Tetapkan profil komunikasi dasar selama operasi manufaktur normal. Segera kirim peringatan atas anomali seperti perintah pengunduhan firmware controller yang tidak terduga, alamat MAC baru pada port switch kritis, atau frekuensi polling yang tidak normal.
Pastikan log Syslog dan log peristiwa dari server SCADA, switch terkelola, dan buffer diagnostik controller dicerminkan ke server log keamanan pusat yang dilindungi dari penulisan, dengan sinkronisasi NTP terstandar.
Bagaimana Menyusun dan Menjalankan Rencana Respons Insiden OT yang Efektif?
Tidak seperti TI perusahaan, yang mengisolasi server hanya menghentikan sementara aplikasi, memutus jaringan industri secara mendadak dapat memicu gangguan proses fisik yang berbahaya. Rencana respons insiden OT yang matang mengikuti lima langkah ketat:
1. Tetapkan Eskalasi dan Wewenang yang Jelas: Tentukan siapa yang berwenang menghentikan produksi atau mengisolasi control skid, dengan mempertimbangkan penanganan insiden siber sekaligus bahaya keselamatan proses.
2. Pengumpulan Bukti Forensik dengan Cepat: Kumpulkan data PCAP jaringan yang volatil, log gangguan diagnostik PLC, dan dump alarm SCADA tanpa mengubah memori operasi pengendali.
3. Penahanan Terkendali yang Aman: Jalankan langkah failover yang telah dirancang sebelumnya atau isolasi tersegmentasi agar proses fisik dapat menurunkan operasi dengan aman tanpa memicu lonjakan tekanan atau reaksi termal yang tak terkendali.
4. Pemulihan Perangkat Keras dengan Cepat: Validasi integritas logika fisik terhadap pola dasar tepercaya dan siapkan suku cadang siaga dingin, seperti rakitan kartu I/O Ethernet redundan Emerson, untuk penggantian perangkat keras yang cepat dan terverifikasi.
5. Analisis Pasca-insiden untuk Menemukan Akar Masalah: Analisis kegagalan saluran komunikasi atau kredensial tertentu yang memungkinkan penyusupan, lalu perbarui aturan firewall dan jadwal penambalan firmware.
Apa Peran AI dalam Keamanan Siber Industri Modern?
Saat pihak lawan mempersenjatai AI, tim pertahanan dapat memanfaatkan pembelajaran mesin untuk mengurai jutaan peristiwa telemetri, mendeteksi penyimpangan kecil dari pola dasar, dan mengorelasikan alarm yang berbeda-beda di seluruh topologi pabrik yang kompleks.
Namun, pertahanan berbasis AI harus tetap bersifat sebagai saran. Logika penahanan otomatis tidak boleh dibiarkan mengaktifkan interlock keselamatan atau mematikan kompresor kritis hanya berdasarkan model probabilistik. Tindakan penahanan berkonsekuensi tinggi harus selalu memerlukan persetujuan manusia.
Poin Penting & Daftar Periksa Pertahanan Rekayasa
Mempertahankan sistem kendali industri di era AI membutuhkan komitmen teguh pada prinsip-prinsip dasar siber-fisik. Dengan membangun visibilitas aset yang menyeluruh, menerapkan segmentasi jaringan berbasis perangkat keras, membatasi akses rekayasa PLC, dan berlatih memulihkan insiden secara aman dengan mengutamakan keselamatan, para teknisi otomasi dapat membangun lingkungan operasional yang tangguh dan sangat sulit ditembus untuk menghadapi ancaman otomatis yang terus berkembang.


