

Kibernetičke prijetnje industrijskim upravljačkim sustavima omogućene umjetnom inteligencijom: vodič za sigurnosni inženjering
Kibernetičke prijetnje industrijskim upravljačkim sustavima uz pomoć umjetne inteligencije: vodič za obrambeno inženjerstvo
Zaštitite PLC-ove, SCADA sustave i industrijske mreže od sve automatiziranijih kibernetičkih prijetnji.
Kako umjetna inteligencija mijenja krajolik kibernetičkih prijetnji za OT i ICS?
Industrijski upravljački sustavi (ICS) usko povezuju digitalni softver, komunikacijske mreže i teške fizičke strojeve. Kibernetički sigurnosni incident u operativnoj tehnologiji (OT) nikad nije samo povreda podataka - on izravno ugrožava dostupnost fizičkog postrojenja, mehanički integritet i sigurnost radnika.
Napadači se sada služe automatiziranim alatima umjetne inteligencije kako bi brzo analizirali topologiju mreže, dešifrirali vlasnički firmver, otkrivali ranjivosti nultog dana i izrađivali skripte za automatizirano izviđanje. Nedavna industrijska mjerila pokazuju da automatizirani okviri za testiranje proboja mogu skratiti cikluse skeniranja ranjivosti s nekoliko tjedana na nekoliko sati.
Međutim, simulirani napadi u laboratorijskim uvjetima ne znače da su sva industrijska postrojenja jednako ranjiva. Najpragmatičniji inženjerski odgovor nije panika, već disciplinirana obrana u dubinu: uklanjanje izloženih ulaznih putova, provođenje mikrosegmentacije, zaštita inženjerskog pristupa PLC-ovima i održavanje provjerenih postupaka oporavka izvan mreže.
Koju kritičnu industrijsku imovinu timovi za automatizaciju trebaju najprije prepoznati i odrediti joj prioritet?
Učinkovita obrana počinje iscrpnim, ažuriranim popisom sve operativne imovine na svim razinama Purdueova modela. Timovi za automatizaciju i IT moraju surađivati kako bi popisali:
- Osnovni kontroleri: Programabilni logički kontroleri (PLC-ovi), udaljene terminalne jedinice (RTU-ovi) i upravljački čvorovi distribuiranog upravljačkog sustava (DCS-a).
- Nadzorna infrastruktura: SCADA poslužitelji, sučelja čovjek-stroj (HMI), povijesne baze podataka i inženjerske radne stanice.
- Mrežna oprema: Upravljani preklopnici, pretvornici protokola, spojnice sabirnica za terenske uređaje i industrijski vatrozidi.
- Pristupni putovi: Mobilni modemi, tuneli za daljinsko održavanje dobavljača i inženjerska prijenosna računala s dvostrukom vezom.
Obratite posebnu pozornost na mostne uređaje koji povezuju više podmreža. Jedna inženjerska radna stanica s dvostrukom vezom ili neupravljani protokolski pristupnik može nenamjerno postati nenadzirana točka za prodor u sigurnosno kritične upravljačke petlje.
Kako implementirati robusnu segmentaciju industrijske mreže u OT zonama?
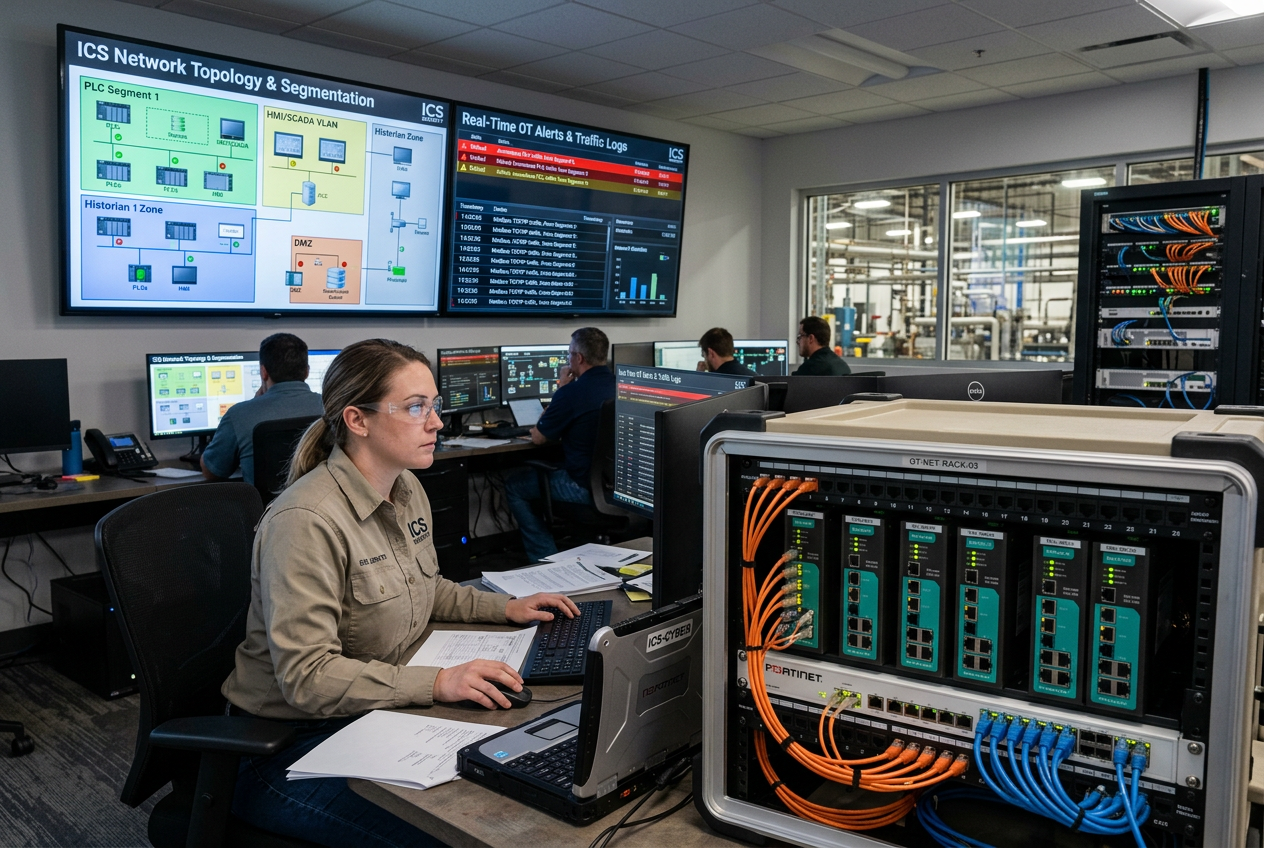
Potpuno spajanje poslovnog IT-a i tvorničkog OT-a bez stroge razgraničenosti širom otvara vrata širenju zlonamjernog softvera bočnim kretanjem. Slijedite standard ISA/IEC 62443 kako biste sustave podijelili u namjenske sigurnosne zone i kanale.
Industrijske mreže trebale bi se oslanjati na granice koje provodi hardver. Uvođenje robusne, upravljane infrastrukture poput upravljanih Ethernet preklopnika Allen-Bradley Stratix 5700 omogućuje postrojenjima izoliranje ćelija automatizacije putem VLAN-ova, provođenje popisa za kontrolu pristupa na razini priključaka (ACL) i ograničavanje nepotrebnog emitiranog prometa.
Veze za daljinsko održavanje moraju završavati na namjenskim pristupnicima industrijske DMZ zone, umjesto da se usmjeravaju izravno u ormariće kontrolera. Ako je bežično održavanje nužno, upotrijebite namjenske, zaštićene uređaje kao što je industrijska pristupna točka Prosoft, konfigurirana s poslovnim šifriranjem i strogim vremenskim ograničenjima.
Sučelja s više protokola - kao što su Schneiderovi moduli EtherNet/IP Modbus TCP ili Allen-Bradleyjevi prilagodnički moduli EtherNet/IP - trebala bi imati primijenjena detaljna pravila usmjeravanja kako bi propuštala samo izričito ovlaštene industrijske naredbene okvire.
Kako postrojenja mogu strogo zaštititi PLC logiku, inženjerske radne stanice i promjene konfiguracije?
Budući da PLC logika upravlja fizičkim aktuatorima, ventilima i grijačima, neovlaštene izmjene mogu uzrokovati katastrofalnu štetu na opremi. Zaštita inženjerskog životnog ciklusa zahtijeva disciplinirano upravljanje promjenama:
- Primijenite kontrolu pristupa na temelju uloga (RBAC): Uklonite generičke administratorske prijave i dodijelite pojedinačne korisničke račune s kriptografskom autentifikacijom.
- Dosljedno primjenjujte pravila za fizičke preklopnike s ključem na PLC-u: Tijekom uobičajenog rada držite fizičke preklopnike s ključem na PLC-u u načinu RUN, a ne REMOTE RUN, kako biste spriječili neovlašteno daljinsko prepisivanje logike.
- Izolirajte prijenosna računala za inženjering: Ograničite pristup s prijenosnih računala za održavanje uobičajenom pregledavanju interneta i neprovjerenim vanjskim USB pogonima.
- Provjeravajte kod izrađen uz pomoć umjetne inteligencije: Nikad ne dopuštajte preuzimanje ljestvične logike PLC-a, strukturiranog teksta ili konfiguracija skripti generiranih umjetnom inteligencijom na upravljačke uređaje u radu bez temeljite simulacije i stručne provjere.
- Održavajte nepromjenjive sigurnosne kopije: Pohranite kriptografski potpisane kopije svih osnovnih verzija firmvera PLC-a, logičkih datoteka i sigurnosnih parametara s vremenskom oznakom u izvanmrežno spremište.
Koje su najbolje prakse za kontinuirani nadzor industrijske mreže i otkrivanje anomalija?
Aktivno skeniranje mreže može nenamjerno srušiti zastarjele pretvarače serijskog signala u Ethernet ili preopteretiti osjetljive komunikacijske stogove PLC-a. Pri nadzoru OT-a prednost treba dati pasivnom nadzoru mrežnog prometa i dubinskom pregledu paketa (DPI).
Uspostavite osnovne profile komunikacije tijekom uobičajenog rada proizvodnje. Odmah aktivirajte upozorenje na anomalije, primjerice neočekivane naredbe za preuzimanje firmvera upravljačkog uređaja, nove MAC adrese na kritičnim priključcima preklopnika ili neuobičajenu učestalost prozivanja.
Osigurajte da se Syslog i zapisi događaja sa SCADA poslužitelja, upravljanih preklopnika i dijagnostičkih međuspremnika upravljačkih uređaja zrcale na središnji poslužitelj sigurnosnih zapisa zaštićen od pisanja, uz standardiziranu NTP sinkronizaciju.
Kako strukturirati i provesti učinkovit plan odgovora na OT incidente?
Za razliku od poslovne IT infrastrukture, gdje izolacija poslužitelja samo privremeno zaustavlja aplikaciju, nagli prekid industrijske mreže može pokrenuti opasna isključenja fizičkih procesa. Zreo plan odgovora na OT incidente slijedi pet strogih koraka:
1. Jasno odredite postupak eskalacije i ovlasti: Odredite tko je ovlašten zaustaviti proizvodnju ili izolirati upravljački ormar, uzimajući u obzir kibernetičko ograničavanje prijetnje i opasnosti za sigurnost procesa.
2. Brzo prikupljanje forenzičkih podataka: Prikupite nestalne PCAP-snimke mrežnog prometa, dijagnostičke zapisnike kvarova PLC-a i SCADA-e bez izmjene operativne memorije upravljačkog sustava.
3. Sigurno, kontrolirano ograničavanje posljedica: Provedite unaprijed projektirane korake prebacivanja na pričuvni sustav ili izolacije segmenata koji omogućuju sigurno usporavanje fizičkih procesa bez naglih skokova tlaka ili nekontroliranih toplinskih reakcija.
4. Brza obnova hardvera: Provjerite cjelovitost fizičke logike u odnosu na referentne vrijednosti i držite pričuvne dijelove u hladnom stanju pripravnosti, poput sklopova redundantnih Ethernet I/O kartica tvrtke Emerson, kako biste mogli brzo zamijeniti hardver i provjeriti ispravnost zamjene.
5. Analiza nakon incidenta radi utvrđivanja temeljnog uzroka: Analizirajte konkretan kvar komunikacijskog kanala ili vjerodajnice koji je omogućio upad te prema tome ažurirajte pravila vatrozida i rasporede instalacije firmverskih zakrpa.
Koja je uloga umjetne inteligencije u suvremenoj industrijskoj kibernetičkoj obrani?
Dok protivnici naoružavaju umjetnu inteligenciju, obrambeni timovi mogu upotrijebiti strojno učenje za obradu milijuna telemetrijskih događaja, otkrivanje suptilnih odstupanja od uobičajenih vrijednosti i povezivanje nepovezanih alarma u složenim topologijama postrojenja.
Međutim, obrana potpomognuta umjetnom inteligencijom mora ostati savjetodavna. Ne smije se dopustiti da automatizirana logika za ograničavanje posljedica aktivira sigurnosne blokade ili isključi ključne kompresore isključivo na temelju probabilističkih modela. Za radnje ograničavanja posljedica s velikim mogućim posljedicama uvijek se mora zadržati odobrenje čovjeka u petlji.
Ključni zaključci & kontrolni popis za obranu inženjerskih sustava
Obrana industrijskih upravljačkih sustava u doba umjetne inteligencije zahtijeva nepokolebljivu predanost temeljima kibernetičko-fizičke sigurnosti. Uspostavom potpune vidljivosti imovine, provedbom mrežne segmentacije temeljene na hardveru, ograničavanjem pristupa PLC-ovima za inženjerske zadatke i uvježbavanjem sigurnog oporavka od incidenata kojemu je sigurnost na prvom mjestu, inženjeri automatizacije mogu izgraditi otporna i dobro zaštićena operativna okruženja koja odolijevaju sve sofisticiranijim automatiziranim prijetnjama.


