

Défendre le modèle Purdue : approches de GE et de Bachmann en matière de cybersécurité des systèmes de contrôle industriel
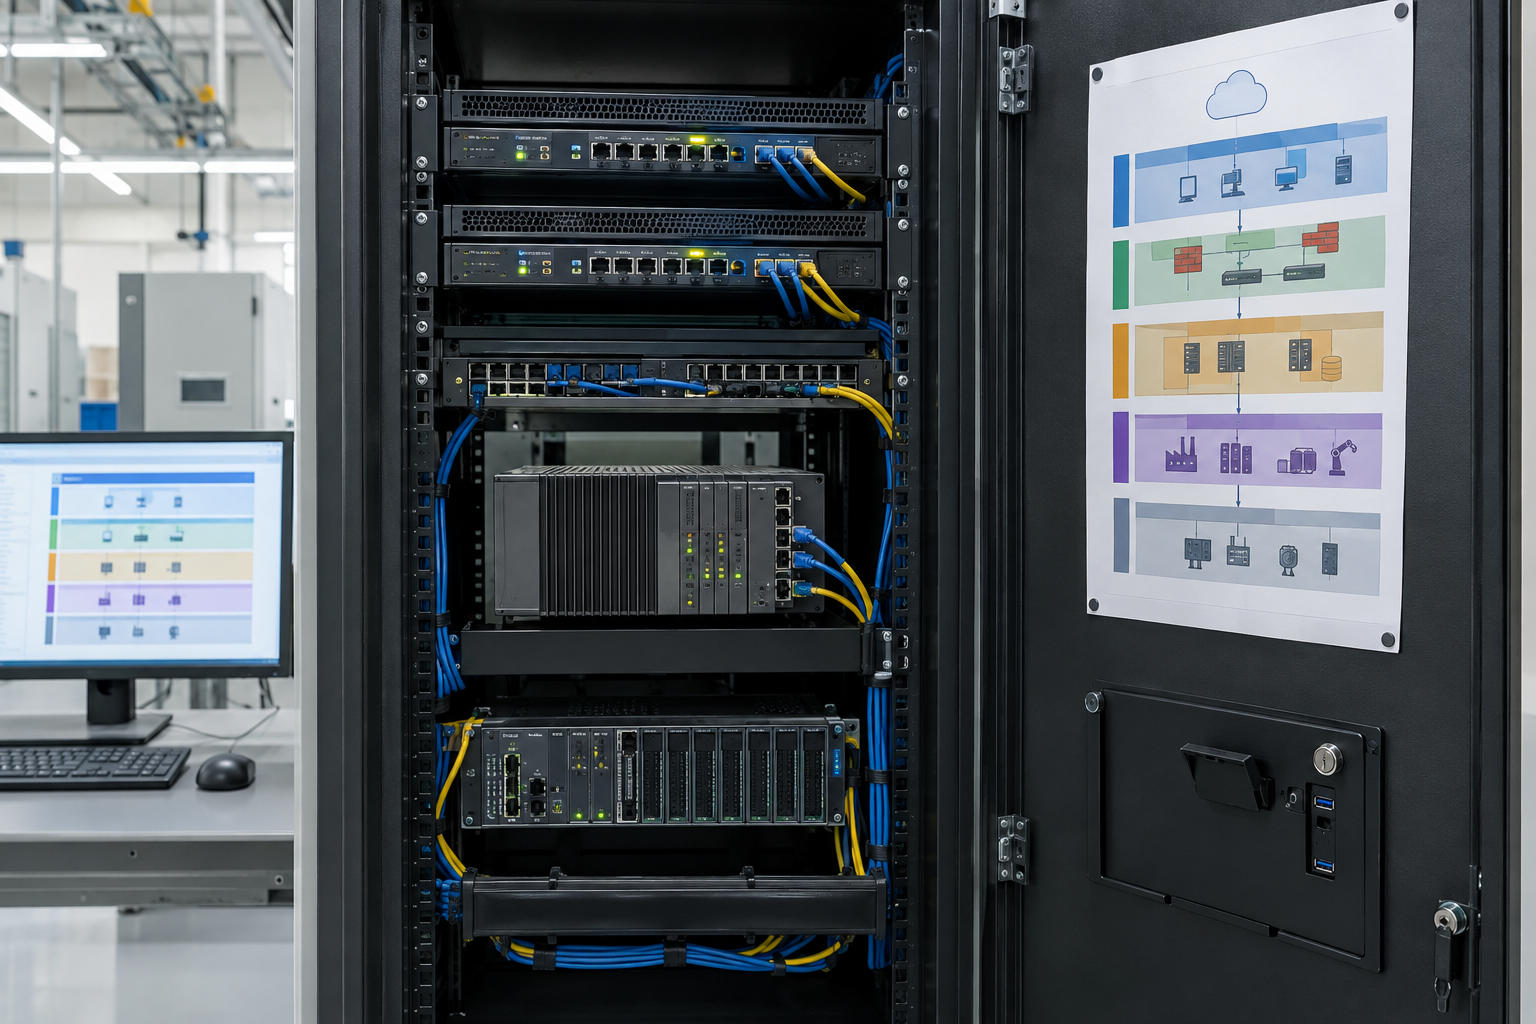
La cybersécurité des systèmes de contrôle industriel (ICS) commence par la connaissance de ce qui est connecté à quoi. Cette analyse destinée aux ingénieurs s’appuie sur le contenu de formation sur la cybersécurité des ICS d’Instrumentation Tools et transforme la défense en profondeur en questions auxquelles une équipe d’usine peut répondre concrètement. Validez chaque modification proposée au regard de l’architecture de votre site, des recommandations du fournisseur, des exigences de sécurité et du processus de gestion des changements.
Pourquoi la sécurité des OT est-elle différente de celle de l’informatique de bureau ?
Une modification de la sécurité d’une usine peut affecter un processus physique. La disponibilité, l’intégrité, la sécurité et la confidentialité sont toutes importantes ; leur priorité dépend du processus et de l’évaluation des risques. Planifiez les correctifs et les redémarrages avec les opérations, testez-les lorsque cela est possible et prévoyez un retour en arrière. Les protocoles existants peuvent offrir des fonctions de sécurité natives limitées ; compensez-les donc par des contrôles d’accès, une surveillance et des frontières réseau.
Comment le modèle Purdue aide-t-il à mettre en place une segmentation ?
Le modèle Purdue constitue une carte utile des appareils de terrain, des contrôleurs, des systèmes de supervision, des opérations du site et des services d’entreprise, mais il ne remplace pas un inventaire réel du réseau. Définissez les zones et les conduits à partir des flux de données réels et des risques, puis limitez le trafic entre eux au moyen de contrôles appropriés. Une DMZ OT peut servir d’intermédiaire pour certains échanges entre les réseaux d’entreprise et de contrôle. Ne supposez pas que chaque historien ou contrôleur communique dans une seule direction : documentez les flux nécessaires avant de les bloquer ou de les autoriser.
Lors de l’examen d’un système équipé d’un module contrôleur GE IS420UCSBH1A ou d’un module contrôleur Bachmann MPC240/K M1, vérifiez le micrologiciel installé, les interfaces prises en charge et la topologie réelle. Une simple fiche produit ne permet pas d’établir la présence de capacités OPC UA ou de passerelle edge.
Qu’est-ce qui rend une connexion OPC UA fiable ?
Lorsque OPC UA est pris en charge, examinez les modes et politiques de sécurité des points de terminaison, les listes de confiance, le cycle de vie des certificats, l’authentification des utilisateurs et les rôles fondés sur le principe du moindre privilège. Privilégiez les sessions signées et chiffrées lorsqu’elles sont prises en charge et requises par la conception ; supprimez les points de terminaison non sécurisés uniquement après avoir vérifié les clients dépendants et planifié la transition. Journalisez les accès et examinez les connexions inattendues, tout en tenant compte des performances des contrôleurs et de la compatibilité avec les fournisseurs.
À quoi devrait ressembler un support à distance sécurisé ?
Utilisez une voie approuvée et limitée dans le temps via une passerelle gérée ou un hôte bastion, avec des comptes nominatifs, une authentification multifacteur lorsqu’elle est prise en charge, une approbation des accès et une journalisation appropriée. Limitez ce à quoi le fournisseur peut accéder. Évitez d’exposer directement les équipements de contrôle à Internet et testez la procédure d’assistance d’urgence avant d’en avoir besoin.
Par où commencer l’évaluation d’une zone ?
- Établissez un inventaire à jour des actifs et des flux réseau à l’aide de méthodes approuvées ; privilégiez la découverte passive lorsque l’analyse active risque de perturber les équipements.
- Cartographiez les appareils et les communications nécessaires dans les zones, en identifiant les interconnexions non documentées.
- Classez les expositions par impact sur le processus et par exploitabilité plutôt qu’en fonction de leur ancienneté uniquement.
- Concevez et testez les modifications de segmentation avant de les déployer pendant une fenêtre de maintenance approuvée.
- Renforcez les protocoles, les comptes et les accès à distance pris en charge conformément aux référentiels du fournisseur et du site.
- Surveillez les événements pertinents et répétez la procédure de reprise à partir de sauvegardes vérifiées et protégées.
Comment la reprise complète-t-elle la défense en profondeur ?
Conservez les projets de contrôleurs versionnés, les sauvegardes de configuration et un plan de restauration testé. Protégez l’accès aux sauvegardes, vérifiez que les fichiers peuvent être restaurés sur un système de test sécurisé et formez les techniciens à ne pas partager de comptes ni connecter d’ordinateurs portables non gérés. Examinez les alertes selon une fréquence adaptée à l’usine et coordonnez toute réponse à un incident avec les opérations.
À retenir : utilisez le modèle Purdue pour lancer la discussion, puis protégez le véritable réseau de l’usine au moyen de zones documentées, de services renforcés, d’un accès à distance contrôlé et d’une reprise testée.
Auteur : Zheng Haifeng, ingénieur en automatisation industrielle.


