

Menaces cyber assistées par l’IA contre les systèmes de contrôle industriels : guide d’ingénierie défensive
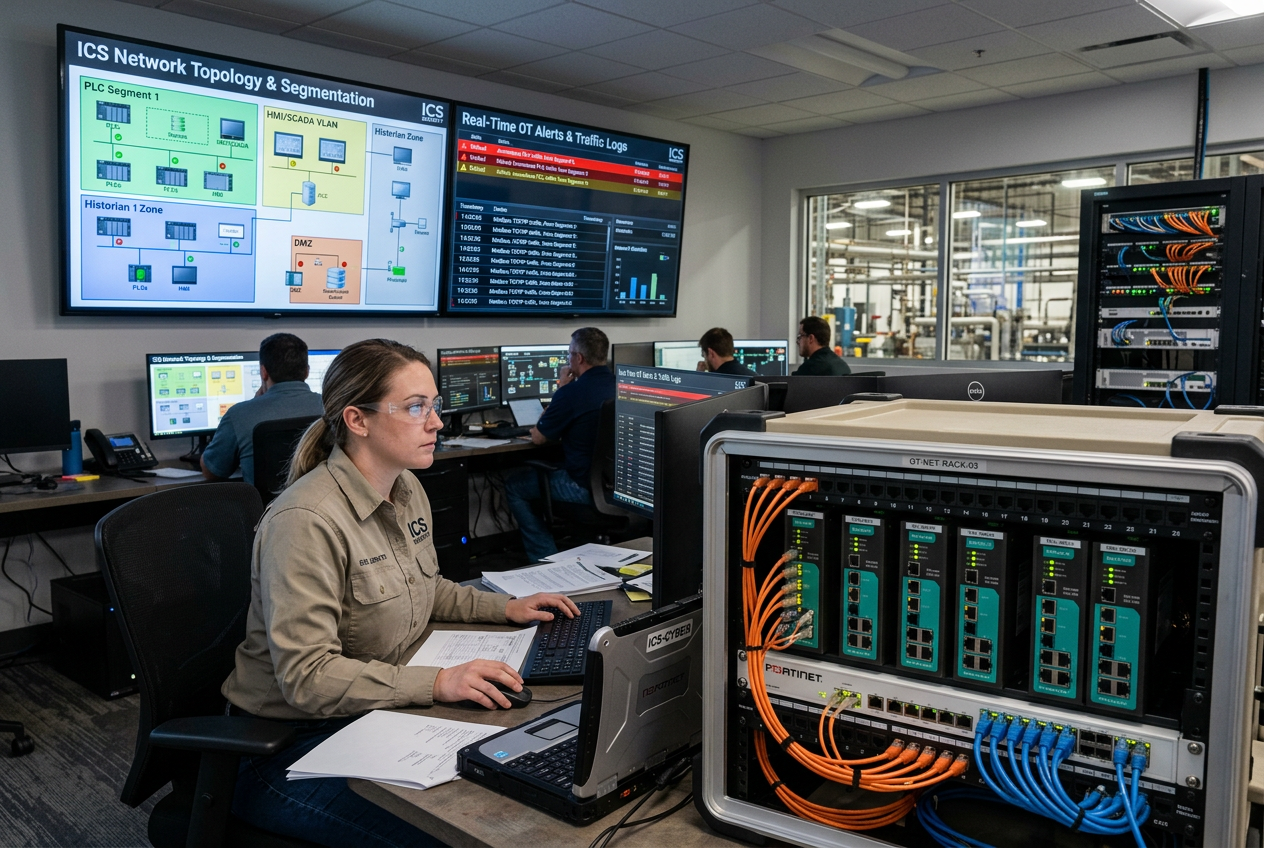
Menaces cybernétiques assistées par l’IA contre les systèmes de contrôle industriel : guide d’ingénierie défensive
Protégez les API, les systèmes SCADA et les réseaux industriels contre des cybermenaces de plus en plus automatisées.
Comment l’IA transforme-t-elle le paysage des cybermenaces visant les OT et les ICS ?
Les systèmes de contrôle industriel (ICS) intègrent étroitement des logiciels numériques, des réseaux de communication et des machines lourdes. Une compromission de la cybersécurité des technologies opérationnelles (OT) n’est jamais une simple fuite de données : elle met directement en danger la disponibilité des installations physiques, l’intégrité mécanique et la sécurité des travailleurs.
Les adversaires exploitent désormais des outils d’IA automatisés pour analyser rapidement la topologie des réseaux, décrypter les micrologiciels propriétaires, découvrir des vulnérabilités de type zero-day et écrire des scripts de reconnaissance automatisée. De récents référentiels sectoriels montrent que les cadres automatisés de tests d’intrusion peuvent réduire les cycles d’analyse des vulnérabilités de plusieurs semaines à quelques heures.
Cependant, les exploits simulés en laboratoire ne signifient pas que toutes les usines industrielles sont également vulnérables. La réponse d’ingénierie la plus pragmatique n’est pas la panique, mais une défense en profondeur rigoureuse : éliminer les voies d’accès exposées, appliquer la microsegmentation, sécuriser l’accès d’ingénierie aux API et maintenir des procédures de récupération hors ligne validées.
Quels actifs industriels critiques les équipes d’automatisation doivent-elles identifier et prioriser en premier ?
Une défense efficace commence par un inventaire exhaustif et constamment mis à jour de tous les actifs opérationnels, à tous les niveaux du modèle Purdue. Les équipes d’automatisation et informatiques doivent collaborer pour répertorier :
- Contrôleurs centraux : automates programmables industriels (API), unités terminales distantes (RTU) et nœuds contrôleurs de systèmes de contrôle distribués (DCS).
- Infrastructure de supervision : serveurs SCADA, interfaces homme-machine (IHM), bases de données d’historisation et stations de travail d’ingénierie.
- Matériel réseau : commutateurs gérés, convertisseurs de protocole, coupleurs de bus de terrain et pare-feu industriels.
- Voies d’accès : modems cellulaires, tunnels de maintenance à distance des fournisseurs et ordinateurs portables d’ingénierie à double hébergement.
Soyez particulièrement attentif aux dispositifs de pontage reliant plusieurs sous-réseaux. Une seule station de travail d’ingénierie à double hébergement ou une passerelle de protocole non gérée peut, par inadvertance, devenir un point de pivot non surveillé vers des boucles de contrôle critiques pour la sécurité.
Comment mettre en œuvre une segmentation robuste des réseaux industriels entre les zones OT ?
La convergence complète des technologies de l’information d’entreprise et des technologies opérationnelles de l’usine, sans démarcation stricte, ouvre grand la porte à la propagation latérale de logiciels malveillants. Suivez la norme ISA/IEC 62443 pour compartimenter les systèmes en zones de sécurité et en conduits dédiés.
Les réseaux industriels doivent s’appuyer sur des frontières appliquées par le matériel. Le déploiement d’une infrastructure renforcée et gérée, comme les commutateurs Ethernet gérés Allen-Bradley Stratix 5700, permet aux usines d’isoler les cellules d’automatisation au moyen de VLAN, d’appliquer des listes de contrôle d’accès (ACL) au niveau des ports et de limiter le trafic de diffusion non essentiel.
Les connexions de maintenance à distance doivent aboutir à des passerelles dédiées de DMZ industrielle, plutôt que d’être acheminées directement vers les racks d’automates. Si la maintenance sans fil est nécessaire, utilisez des appareils dédiés et sécurisés, comme le point d’accès industriel Prosoft, configuré avec un chiffrement d’entreprise et des délais d’expiration stricts limités à des plages horaires définies.
Les interfaces multiprotocoles, comme les modules Modbus TCP EtherNet/IP Schneider ou les modules adaptateurs EtherNet/IP Allen-Bradley, doivent être soumises à des règles de routage précises afin de ne transmettre que les trames de commande industrielles explicitement autorisées.
Comment les usines peuvent-elles protéger rigoureusement la logique des API, les postes de travail d’ingénierie et les modifications de configuration ?
Étant donné que la logique des automates programmables industriels (API) commande des actionneurs, des vannes et des éléments chauffants, toute modification non autorisée peut causer des dégâts catastrophiques aux équipements. La sécurisation du cycle de vie d’ingénierie exige une gestion rigoureuse des changements :
- Appliquez le contrôle d’accès basé sur les rôles (RBAC) : Supprimez les identifiants d’administrateur génériques et attribuez des comptes nominatifs individuels avec authentification cryptographique.
- Appliquez une discipline d’utilisation des commutateurs à clé des processeurs : En fonctionnement normal, maintenez les commutateurs à clé physiques des API en mode RUN plutôt qu’en mode REMOTE RUN afin d’empêcher tout remplacement non autorisé de la logique à distance.
- Protégez les ordinateurs portables d’ingénierie : Empêchez les ordinateurs portables de maintenance d’accéder à la navigation Internet générale ou à des clés USB externes non vérifiées.
- Vérifiez le code assisté par l’IA : Ne téléchargez jamais sur des contrôleurs en production de logique à contacts pour API, de texte structuré ou de configurations de scripts générés par l’IA sans simulation approfondie ni examen par les pairs.
- Conservez des sauvegardes de référence immuables : Stockez des copies de référence horodatées et signées cryptographiquement de tous les micrologiciels, fichiers logiques et paramètres de sécurité des API dans un dépôt hors ligne.
Quelles sont les meilleures pratiques pour la surveillance continue des réseaux industriels et la détection des anomalies ?
L’analyse active du réseau peut par inadvertance faire planter des convertisseurs série-Ethernet obsolètes ou surcharger les piles de communication sensibles des API. La surveillance OT doit privilégier la capture passive du trafic réseau et l’inspection approfondie des paquets (DPI).
Établissez des profils de communication de référence en conditions normales de fabrication. Déclenchez immédiatement une alerte en cas d’anomalies, comme des commandes inattendues de téléchargement de micrologiciel vers un contrôleur, de nouvelles adresses MAC sur des ports de commutateurs critiques ou une fréquence d’interrogation anormale.
Veillez à ce que les journaux Syslog et les journaux d’événements des serveurs SCADA, des commutateurs administrables et des tampons de diagnostic des contrôleurs soient répliqués vers un serveur central de journaux de sécurité protégé contre l’écriture et synchronisé selon une référence NTP normalisée.
Comment structurer et mettre en œuvre un plan efficace de réponse aux incidents OT ?
Contrairement à l’informatique d’entreprise, où l’isolement d’un serveur ne fait que mettre une application en pause, la coupure brutale d’un réseau industriel peut déclencher des arrêts dangereux des procédés physiques. Un plan mature de réponse aux incidents OT suit cinq étapes rigoureuses :
1. Définir clairement les procédures d’escalade et les pouvoirs décisionnels : Désignez les personnes habilitées à interrompre la production ou à isoler un skid de contrôle, en conciliant le confinement de la menace cyber et les risques pour la sécurité des procédés.
2. Capture rapide des données forensiques : Collecter les captures PCAP volatiles du réseau, les journaux de diagnostic des défauts des PLC et les extractions d’alarmes SCADA sans modifier la mémoire de fonctionnement des contrôleurs.
3. Confinement contrôlé et sûr : Mettre en œuvre des procédures de basculement préconçues ou des étapes d’isolation segmentée permettant de réduire progressivement et sans danger les processus physiques, sans provoquer de pics de pression ni de réactions thermiques incontrôlées.
4. Restauration rapide du matériel : Vérifier l’intégrité de la logique physique en la comparant aux configurations de référence et conserver des pièces de rechange en veille, telles que les ensembles de cartes d’E/S Ethernet redondantes Emerson, afin de procéder rapidement à des remplacements matériels vérifiés.
5. Analyse rétrospective des causes profondes : Analyser la défaillance précise du conduit ou des identifiants qui a permis l’intrusion, puis mettre à jour les règles de pare-feu et les calendriers de mise à jour du micrologiciel en conséquence.
Quelle place l’IA occupe-t-elle dans la cybersécurité industrielle défensive moderne ?
Alors que les adversaires exploitent l’IA, les équipes de défense peuvent utiliser l’apprentissage automatique pour analyser des millions d’événements de télémétrie, détecter de subtiles dérives par rapport aux valeurs de référence et corréler des alarmes disparates dans des topologies d’usine complexes.
Toutefois, la défense pilotée par l’IA doit rester consultative. La logique de confinement automatisée ne doit jamais pouvoir déclencher les interverrouillages de sécurité ni arrêter les compresseurs critiques sur la seule base de modèles probabilistes. Les mesures de confinement à conséquences graves doivent toujours nécessiter l’autorisation d’un humain dans la boucle.
Points clés à retenir & liste de contrôle de la défense en ingénierie
Défendre les systèmes de contrôle industriels à l’ère de l’IA exige un engagement constant envers les fondamentaux de la cybersécurité des systèmes cyberphysiques. En assurant une visibilité complète sur les actifs, en imposant une segmentation réseau basée sur le matériel, en verrouillant l’accès à l’ingénierie des PLC et en s’exerçant à une reprise après incident sûre et axée sur la sécurité, les ingénieurs en automatisation peuvent créer des environnements opérationnels résilients et hautement défendables, capables de résister à l’évolution des menaces automatisées.


