

دفاع از مدل پوردو: رویکردهای GE و باخمان به امنیت سایبری ICS
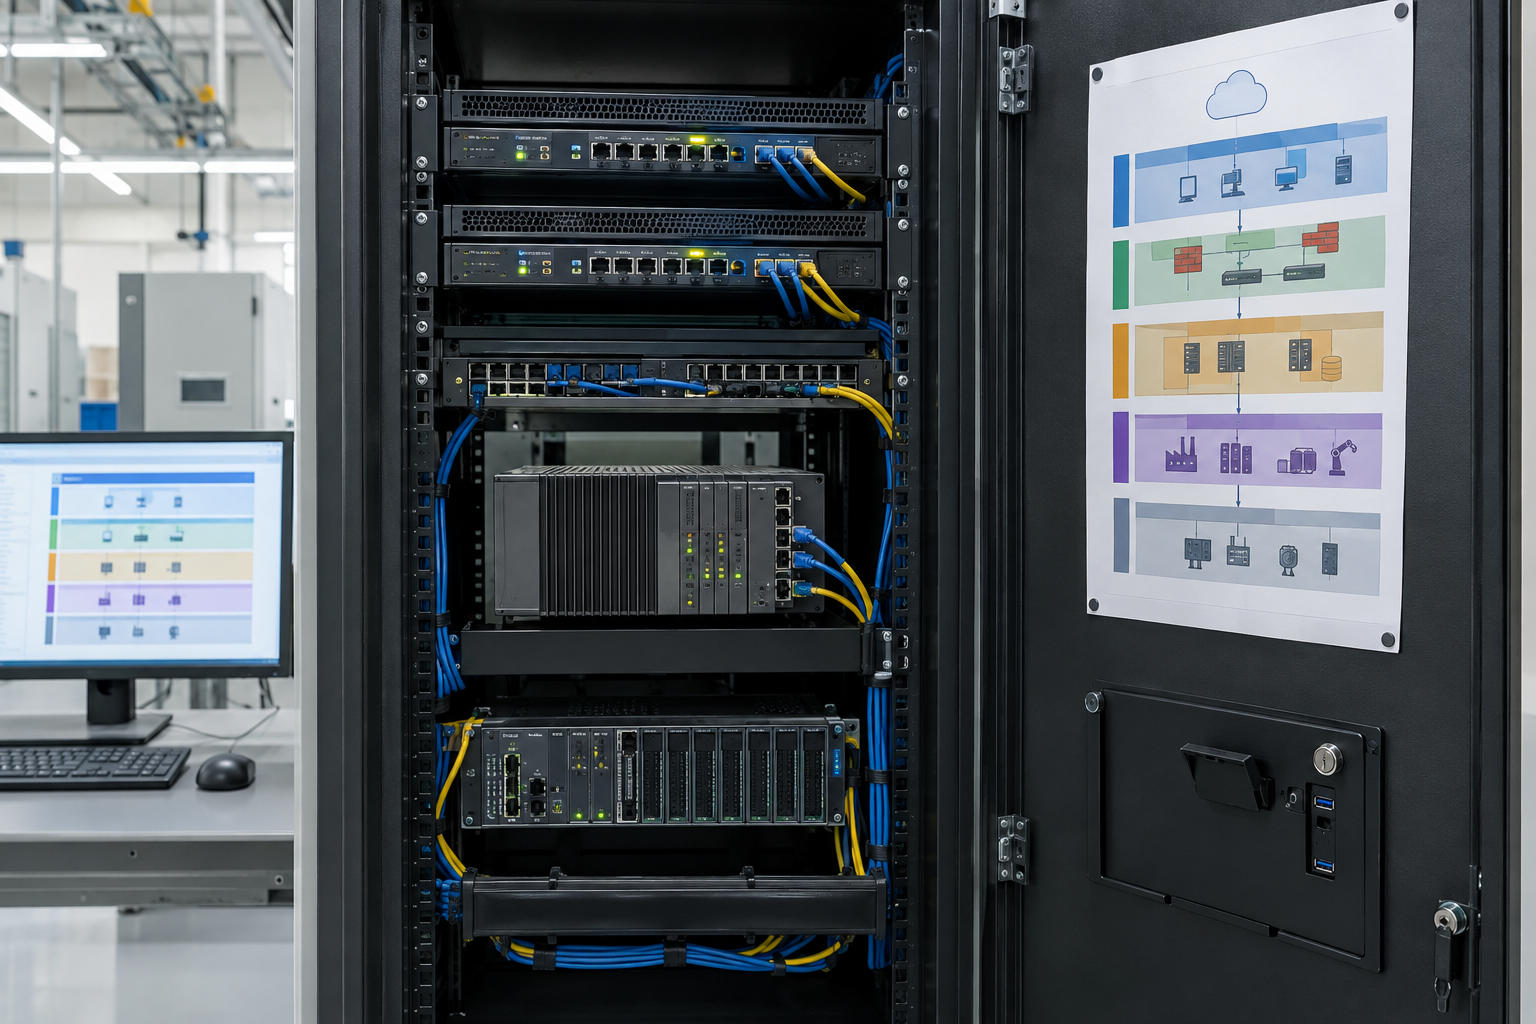
امنیت سایبری سیستم کنترل صنعتی (ICS) با دانستن اینکه چه چیزی به چه چیزی متصل است آغاز میشود. این بررسی مهندسی با تمرکز بر مطالب آموزشی امنیت سایبری ICS در Instrumentation Tools، مفهوم دفاع در عمق را به پرسشهایی تبدیل میکند که تیم کارخانه میتواند بر اساس آنها اقدام کند. هر تغییر پیشنهادی را با معماری سایت، راهنمای فروشنده، الزامات ایمنی و فرایند کنترل تغییرات خود اعتبارسنجی کنید.
چرا امنیت OT با امنیت IT اداری متفاوت است؟
تغییر امنیتی در کارخانه میتواند بر یک فرایند فیزیکی اثر بگذارد. دسترسپذیری، یکپارچگی، ایمنی و محرمانگی همگی اهمیت دارند؛ اولویت آنها به فرایند و ارزیابی ریسک بستگی دارد. وصلهها و راهاندازیهای مجدد را با بخش عملیات برنامهریزی کنید، در صورت امکان آنها را آزمایش کنید و برای بازگشت به وضعیت قبل برنامه داشته باشید. پروتکلهای قدیمی ممکن است امنیت بومی محدودی داشته باشند؛ بنابراین با کنترلهای دسترسی، نظارت و مرزهای شبکه این کمبود را جبران کنید.
مدل Purdue چگونه به بخشبندی کمک میکند؟
مدل Purdue نقشهای مفید از تجهیزات میدانی، کنترلرها، سامانههای نظارتی، عملیات سایت و خدمات سازمانی است، اما جایگزین موجودی واقعی شبکه نمیشود. مناطق و مجراها را بر اساس جریانهای واقعی داده و ریسک تعریف کنید، سپس با کنترلهای مناسب، ترافیک بین آنها را محدود کنید. یک DMZ در OT میتواند تبادلهای منتخب بین شبکههای سازمانی و کنترلی را واسطهگری کند. فرض نکنید هر تاریخچهنگار یا کنترلر فقط در یک جهت ارتباط برقرار میکند: پیش از مسدود کردن یا مجاز کردن جریانها، جریانهای ضروری را مستند کنید.
هنگام بررسی سامانهای دارای ماژول کنترلر GE IS420UCSBH1A یا ماژول کنترلر Bachmann MPC240/K M1، میانافزار نصبشده، رابطهای پشتیبانیشده و توپولوژی واقعی را تأیید کنید. صرفاً فهرست یک محصول، قابلیتهای OPC UA یا دروازه لبهای را اثبات نمیکند.
چه چیزی یک اتصال OPC UA را قابل اعتماد میکند؟
در جاهایی که OPC UA پشتیبانی میشود، حالتها و سیاستهای امنیتی نقاط پایانی، فهرستهای اعتماد، چرخه عمر گواهی، احراز هویت کاربران و نقشهای دارای حداقل دسترسی را بررسی کنید. در صورت پشتیبانی و الزام طراحی، نشستهای امضاشده و رمزنگاریشده را ترجیح دهید؛ اما نقاط پایانی ناامن را فقط پس از بررسی مشتریان وابسته و برنامهریزی برای گذار حذف کنید. دسترسیها را ثبت و اتصالهای غیرمنتظره را بررسی کنید و در عین حال عملکرد کنترلر و سازگاری با فروشنده را در نظر داشته باشید.
پشتیبانی امن از راه دور باید چگونه باشد؟
از مسیری تأییدشده و محدود به زمان، از طریق یک دروازه مدیریتشده یا میزبان پرش، با حسابهای نامدار، احراز هویت چندعاملی در صورت پشتیبانی، تأیید دسترسی و ثبت رویدادهای مناسب استفاده کنید. دسترسی فروشنده را به محدوده مورد نیاز محدود کنید. از در معرض اینترنت قرار دادن مستقیم تجهیزات کنترلی خودداری کنید و رویه پشتیبانی اضطراری را پیش از نیاز به آن آزمایش کنید.
ارزیابی یک منطقه را از کجا باید آغاز کرد؟
- با استفاده از روشهای تأییدشده، موجودی بهروز داراییها و جریانهای شبکه را ایجاد کنید؛ هر جا اسکن فعال ممکن است تجهیزات را مختل کند، شناسایی غیرفعال را ترجیح دهید.
- تجهیزات و ارتباطات ضروری را در مناطق نگاشت کنید و عبورهای مستندنشده را شناسایی کنید.
- آسیبپذیریها را بر اساس اثرشان بر فرایند و قابلیت سوءاستفاده اولویتبندی کنید، نه صرفاً بر اساس قدمت.
- تغییرات بخشبندی را پیش از استقرار، در طول یک پنجره تعمیر و نگهداری تأییدشده، طراحی و آزمایش کنید.
- پروتکلها، حسابها و دسترسی از راه دور پشتیبانیشده را مطابق خطمبناهای فروشنده و سایت ایمنسازی کنید.
- رویدادهای مرتبط را پایش کنید و بازیابی از نسخههای پشتیبان تأییدشده و محافظتشده را تمرین کنید.
بازیابی چگونه دفاع در عمق را کامل میکند؟
پروژههای نسخهبندیشده کنترلر، نسخههای پشتیبان پیکربندی و یک برنامه آزمایششده برای بازگردانی را نگه دارید. از دسترسی به نسخههای پشتیبان محافظت کنید، امکان بازگردانی فایلها را روی یک سامانه آزمایشی ایمن بررسی کنید و به تکنسینها آموزش دهید حسابها را به اشتراک نگذارند یا لپتاپهای مدیریتنشده را متصل نکنند. هشدارها را طبق برنامهای متناسب با کارخانه بررسی کنید و هرگونه پاسخ به رخداد را با بخش عملیات هماهنگ کنید.
جمعبندی: برای آغاز گفتوگو از مدل Purdue استفاده کنید، سپس از شبکه واقعی کارخانه با مناطق مستند، خدمات ایمنسازیشده، دسترسی کنترلشده از راه دور و بازیابی آزمایششده دفاع کنید.
نویسنده: ژنگ هایفنگ، مهندس اتوماسیون صنعتی.


