

تهدیدات سایبری مبتنی بر هوش مصنوعی علیه سامانههای کنترل صنعتی: راهنمای مهندسی دفاعی
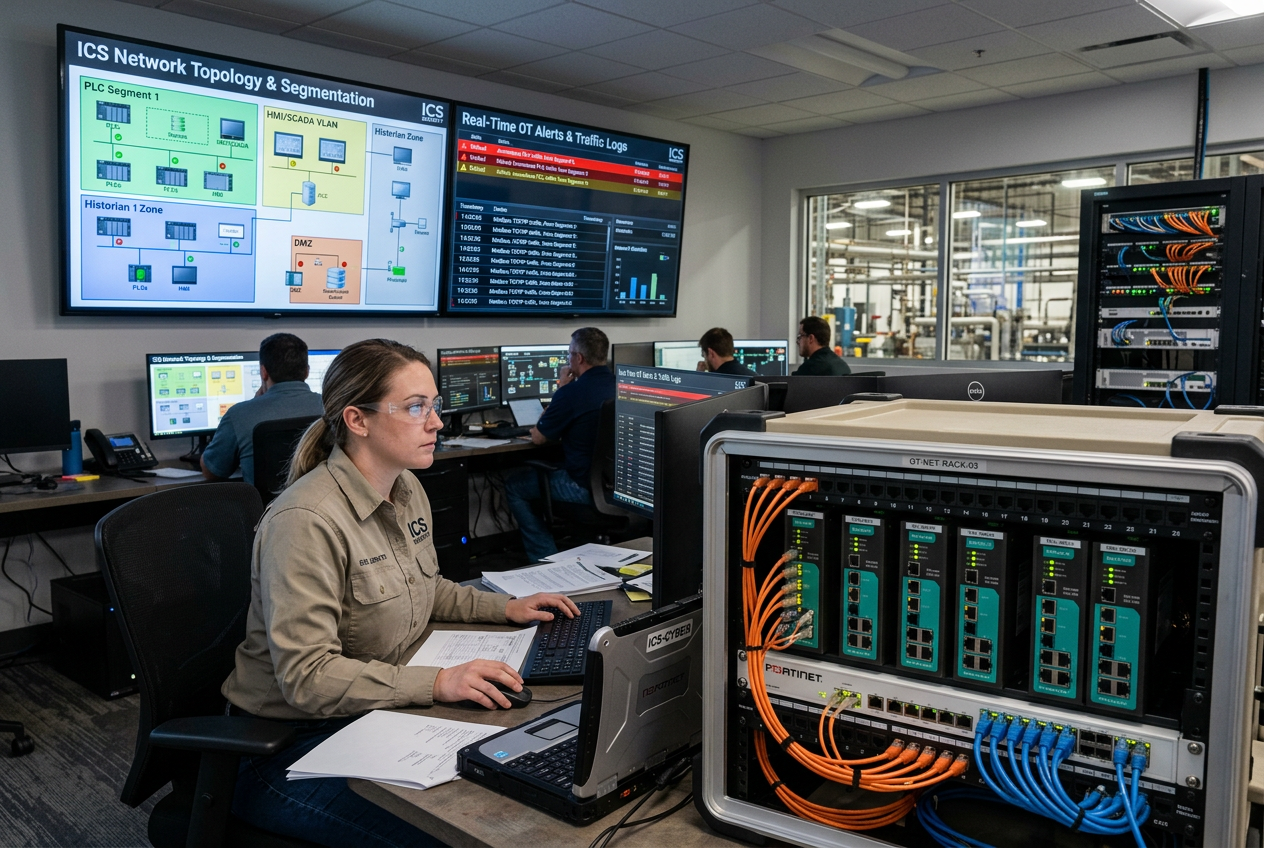
تهدیدهای سایبریِ مبتنی بر هوش مصنوعی علیه سامانههای کنترل صنعتی: راهنمای مهندسی دفاعی
از PLCها، سامانههای اسکادا و شبکههای صنعتی در برابر تهدیدهای سایبریِ هرچه خودکارتر محافظت کنید.
هوش مصنوعی چگونه چشمانداز تهدیدهای امنیت سایبری OT و ICS را دگرگون میکند؟
سامانههای کنترل صنعتی (ICS) نرمافزارهای دیجیتال، شبکههای ارتباطی و ماشینآلات سنگین فیزیکی را بهطور تنگاتنگ یکپارچه میکنند. رخنه امنیت سایبری در فناوری عملیاتی (OT) صرفاً نشت داده نیست؛ بلکه مستقیماً دسترسپذیری کارخانه، یکپارچگی مکانیکی و ایمنی کارکنان را به خطر میاندازد.
مهاجمان اکنون از ابزارهای خودکار هوش مصنوعی برای تحلیل سریع توپولوژی شبکه، رمزگشایی میانافزارهای اختصاصی، کشف آسیبپذیریهای روز صفر و خودکارسازی شناسایی بهره میگیرند. معیارسنجیهای اخیر صنعت نشان میدهد که چارچوبهای خودکار آزمون نفوذ میتوانند چرخههای پویش آسیبپذیری را از چند هفته به چند ساعت کاهش دهند.
بااینحال، شبیهسازی بهرهبرداری از آسیبپذیریها در محیطهای آزمایشگاهی به این معنا نیست که همه کارخانههای صنعتی به یک اندازه آسیبپذیرند. عملیترین واکنش مهندسی، نه وحشت، بلکه دفاع چندلایه و منضبط است: حذف مسیرهای ورودیِ در معرض خطر، اجرای ریزبخشبندی، ایمنسازی دسترسی مهندسی به PLCها و حفظ رویههای بازیابی آفلاینِ اعتبارسنجیشده.
تیمهای اتوماسیون باید کدام داراییهای حیاتی صنعتی را شناسایی و در اولویت قرار دهند؟
دفاع مؤثر با تهیه فهرستی جامع و بهروز از همه داراییهای عملیاتی در سطوح مدل پردو آغاز میشود. تیمهای اتوماسیون و فناوری اطلاعات باید برای فهرستبرداری از موارد زیر همکاری کنند:
- کنترلگرهای اصلی: کنترلگرهای منطقی برنامهپذیر (PLC)، واحدهای پایانهای راهدور (RTU) و گرههای کنترلگر سامانه کنترل توزیعشده (DCS).
- زیرساخت نظارتی: سرورهای اسکادا، رابطهای انسان و ماشین (HMI)، پایگاههای داده تاریخچه و ایستگاههای کاری مهندسی.
- سختافزار شبکه: سوئیچهای مدیریتشده، مبدلهای پروتکل، کوپلرهای فیلدباس و دیوارههای آتش صنعتی.
- مسیرهای دسترسی: مودمهای سلولی، تونلهای نگهداری از راه دورِ فروشندگان و لپتاپهای مهندسی با دو اتصال شبکه.
به دستگاههای پل ارتباطی که چندین زیرشبکه را به هم متصل میکنند، توجه ویژه داشته باشید. یک ایستگاه کاری مهندسی با دو اتصال شبکه یا درگاه پروتکلِ مدیریتنشده میتواند ناخواسته به نقطهای برای نفوذ به حلقههای کنترلیِ حیاتی از نظر ایمنی تبدیل شود، بیآنکه پایش شود.
چگونه میتوان بخشبندی مؤثر شبکه صنعتی را در مناطق OT پیادهسازی کرد؟
همگرایی کامل فناوری اطلاعات سازمانی (IT) و فناوری عملیاتی کارخانه (OT) بدون مرزبندی سختگیرانه، راه را برای انتشار جانبی بدافزار باز میگذارد. برای بخشبندی سامانهها به مناطق امنیتی و مسیرهای ارتباطی اختصاصی، از استاندارد ISA/IEC 62443 پیروی کنید.
شبکههای صنعتی باید به مرزبندیهای اعمالشده با سختافزار متکی باشند. استقرار زیرساختهای مقاوم و مدیریتشده، مانند سوئیچهای اترنت مدیریتشده Allen-Bradley Stratix 5700 به کارخانهها امکان میدهد سلولهای اتوماسیون را با VLANها ایزوله کنند، فهرستهای کنترل دسترسی (ACL) در سطح پورت را اعمال کنند و ترافیک پخشی غیرضروری را محدود کنند.
اتصالات نگهداری از راه دور باید به دروازههای اختصاصی DMZ صنعتی ختم شوند، نه اینکه مستقیماً به رکهای کنترلکننده مسیریابی شوند. اگر نگهداری بیسیم ضروری است، از تجهیزات اختصاصی و ایمنشدهای مانند هاتاسپات صنعتی Prosoft استفاده کنید که با رمزگذاری سازمانی و محدودیتهای سختگیرانه زمانی پیکربندی شده باشد.
باید برای رابطهای چندپروتکلی - مانند ماژولهای Schneider EtherNet/IP Modbus TCP یا ماژولهای آداپتور Allen-Bradley EtherNet/IP - قوانین مسیریابی دقیقی اعمال شود تا فقط فریمهای فرمان صنعتیِ صراحتاً مجاز را عبور دهند.
کارخانهها چگونه میتوانند بهطور سختگیرانه از منطق PLC، ایستگاههای کاری مهندسی و تغییرات پیکربندی محافظت کنند؟
ازآنجاکه منطق PLC عملگرهای فیزیکی، شیرها و گرمکنها را کنترل میکند، تغییرات غیرمجاز میتواند به تجهیزات آسیب فاجعهباری وارد کند. ایمنسازی چرخه عمر مهندسی مستلزم مدیریت دقیق تغییرات است:
- کنترل دسترسی مبتنی بر نقش (RBAC) را اعمال کنید: ورودهای عمومی مدیر سیستم را حذف کنید و برای هر فرد حساب کاربری نامدار و احراز هویت رمزنگاریشده اختصاص دهید.
- انضباط در استفاده از کلید CPU را اجرا کنید: کلیدهای فیزیکی PLC را در عملیات عادی در حالت RUN، نه REMOTE RUN، نگه دارید تا از بازنویسی غیرمجاز منطق از راه دور جلوگیری شود.
- لپتاپهای مهندسی را ایزوله کنید: دسترسی لپتاپهای تعمیر و نگهداری به مرور عمومی اینترنت یا درایوهای USB خارجی تأییدنشده را محدود کنید.
- کدهای تولیدشده با کمک هوش مصنوعی را بررسی کنید: هرگز اجازه ندهید منطق نردبانی PLC، متن ساختاریافته یا پیکربندیهای اسکریپت تولیدشده با هوش مصنوعی، بدون شبیهسازی کامل و بازبینی همتا، روی کنترلرهای در حال کار بارگذاری شوند.
- نسخههای پشتیبان طلایی و تغییرناپذیر را نگه دارید: نسخههای پایه زماندار و امضاشده رمزنگاریشده از تمام میانافزارها، فایلهای منطقی و پارامترهای ایمنی PLC را در مخزنی آفلاین ذخیره کنید.
بهترین روشها برای پایش پیوسته شبکه صنعتی و تشخیص ناهنجاری چیست؟
اسکن فعال شبکه ممکن است ناخواسته مبدلهای قدیمی سریال به اترنت را از کار بیندازد یا پشتههای ارتباطی حساس PLC را بیش از حد بارگذاری کند. پایش OT باید اولویت را به شنود غیرفعال شبکه و بازرسی عمیق بستهها (DPI) بدهد.
در شرایط عادی عملیات تولید، نمایههای پایه ارتباطات را تعیین کنید. در صورت مشاهده ناهنجاریهایی مانند فرمانهای غیرمنتظره برای دانلود میانافزار کنترلر، نشانیهای MAC جدید در درگاههای حیاتی سوئیچ یا بسامد غیرعادی نظرسنجی، فوراً هشدار دهید.
مطمئن شوید که گزارشهای Syslog و رویدادهای سرورهای SCADA، سوئیچهای مدیریتشده و بافرهای تشخیصی کنترلرها، در یک سرور مرکزی ثبت گزارشهای امنیتی با قابلیت محافظت در برابر نوشتن کپی میشوند و همگامسازی NTP استاندارد دارند.
چگونه باید یک برنامه مؤثر پاسخگویی به رخدادهای OT را ساختاربندی و اجرا کرد؟
برخلاف فناوری اطلاعات سازمانی که در آن ایزولهکردن یک سرور صرفاً اجرای یک برنامه را متوقف میکند، قطع ناگهانی شبکه صنعتی میتواند باعث تریپهای خطرناک در فرایند فیزیکی شود. یک برنامه پاسخگویی پخته برای رخدادهای فناوری عملیاتی (OT) پنج گام دقیق را دنبال میکند:
۱. تعریف شفاف سازوکار ارجاع و اختیارات: مشخص کنید چه کسی اختیار توقف تولید یا ایزولهکردن یک اسکید کنترلی را دارد و میان مهار سایبری و مخاطرات ایمنی فرایند تعادل برقرار کنید.
۲. ثبت سریع شواهد جرمشناختی دیجیتال: بستههای ضبطشده ترافیک شبکه (PCAP)، گزارشهای خطای عیبیابی PLC و خروجی هشدارهای SCADA را بدون تغییر حافظه عملیاتی کنترلکننده جمعآوری کنید.
۳. مهار ایمن و کنترلشده: مراحل ازپیشطراحیشده انتقال به سامانه پشتیبان یا جداسازی بخشبندیشده را اجرا کنید تا فرایندهای فیزیکی بتوانند بدون ایجاد جهش فشار یا واکنشهای حرارتی مهارنشدنی، بهطور ایمن کاهش یابند.
۴. بازیابی سریع سختافزار: یکپارچگی فیزیکی منطق را با خط مبناهای مرجع اعتبارسنجی کنید و قطعات یدکی آمادهبهکار سرد، مانند مجموعهکارتهای ورودی/خروجی اترنت افزونه امرسون، در اختیار داشته باشید تا تعویض سختافزار بهسرعت و با تأیید انجام شود.
۵. بررسی پس از رخداد برای یافتن علت ریشهای: مسیر ارتباطی یا نقص اعتبارنامهای مشخصی را که امکان نفوذ را فراهم کرده است تحلیل کنید و قواعد فایروال و برنامههای زمانبندی وصلهکردن میانافزار را بر همین اساس بهروزرسانی کنید.
هوش مصنوعی در امنیت سایبری صنعتیِ دفاعیِ مدرن چه جایگاهی دارد؟
درحالیکه مهاجمان از هوش مصنوعی بهعنوان سلاح استفاده میکنند، تیمهای دفاعی میتوانند از یادگیری ماشین برای تحلیل میلیونها رویداد تلهمتری، تشخیص انحرافهای ظریف از خط مبنا و همبستهسازی هشدارهای گوناگون در توپولوژیهای پیچیده کارخانه بهره بگیرند.
بااینحال، دفاع مبتنی بر هوش مصنوعی باید همچنان نقش مشورتی داشته باشد. نباید اجازه داد منطق مهار خودکار، بر پایه مدلهای احتمالاتی صرفاً، اینترلاکهای ایمنی را فعال کند یا کمپرسورهای حیاتی را خاموش کند. اقدامهای مهار با پیامدهای سنگین باید همواره به تأیید انسانی نیاز داشته باشند.
نکات کلیدی و چکلیست دفاع مهندسی
دفاع از سامانههای کنترل صنعتی در عصر هوش مصنوعی مستلزم پایبندی بیوقفه به اصول بنیادین امنیت سایبری-فیزیکی است. مهندسان اتوماسیون با ایجاد دید کامل نسبت به داراییها، اعمال بخشبندی شبکه مبتنی بر سختافزار، محدود کردن دسترسی مهندسی به PLC و تمرین بازیابی ایمن و مبتنی بر اولویت ایمنی پس از رخداد، میتوانند محیطهای عملیاتی تابآور و بهخوبی دفاعپذیری بسازند که در برابر تهدیدهای خودکارِ در حال تحول مقاومت کنند.


