

Defensa del modelo Purdue: enfoques de GE y Bachmann para la ciberseguridad de los sistemas de control industrial
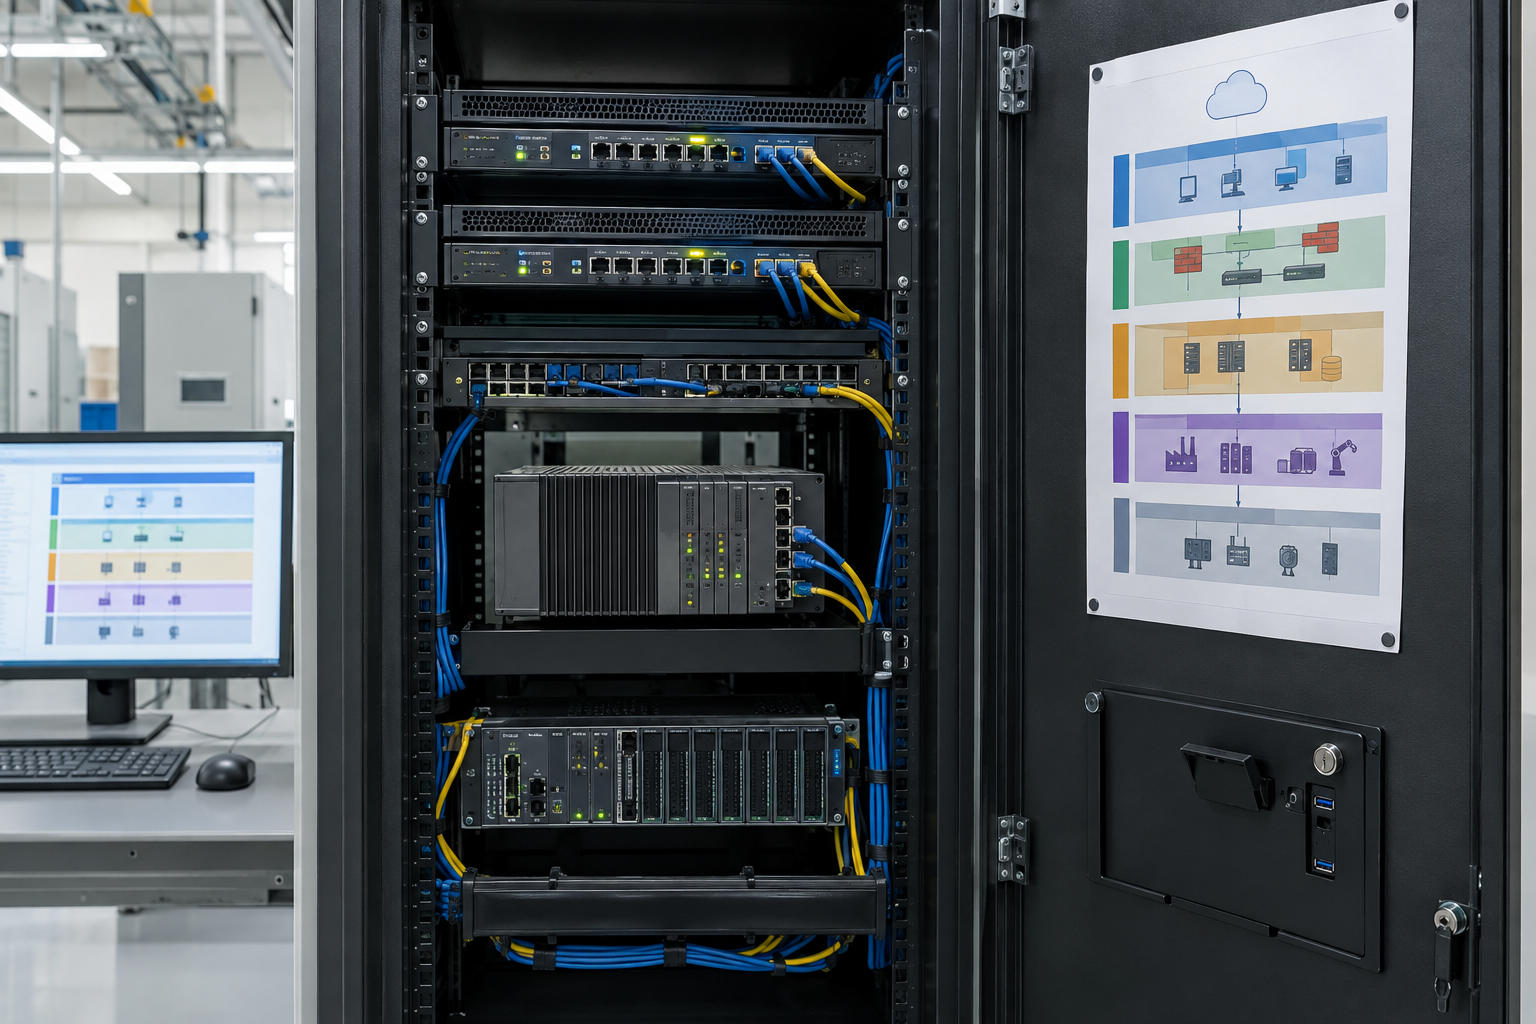
La ciberseguridad de los sistemas de control industrial (ICS) comienza por saber qué está conectado con qué. Esta revisión, orientada a ingenieros, se basa en el material de capacitación sobre ciberseguridad de ICS de Instrumentation Tools y convierte la defensa en profundidad en preguntas que un equipo de planta puede abordar. Valide cada cambio propuesto según la arquitectura de su instalación, las recomendaciones del proveedor, los requisitos de seguridad y el proceso de control de cambios.
¿Por qué la seguridad de OT es diferente de la seguridad de TI de oficina?
Un cambio de seguridad en una planta puede afectar a un proceso físico. La disponibilidad, la integridad, la seguridad y la confidencialidad son importantes; sus prioridades dependen del proceso y de la evaluación de riesgos. Programe los parches y reinicios con el equipo de operaciones, pruébelos cuando sea posible y planifique una reversión. Los protocolos heredados pueden tener funciones de seguridad nativas limitadas, por lo que debe compensarlo con controles de acceso, supervisión y límites de red.
¿Cómo ayuda el modelo Purdue con la segmentación?
El modelo Purdue es un mapa útil de los dispositivos de campo, los controladores, los sistemas de supervisión, las operaciones del sitio y los servicios empresariales, pero no sustituye a un inventario de red real. Defina las zonas y los conductos a partir de los flujos de datos reales y los riesgos, y luego restrinja el tráfico entre ellos con controles adecuados. Una DMZ de OT puede gestionar intercambios seleccionados entre las redes empresariales y de control. No suponga que todos los historiadores o controladores se comunican en una sola dirección: documente los flujos necesarios antes de bloquearlos o permitirlos.
Al revisar un sistema con un módulo controlador GE IS420UCSBH1A o un módulo controlador Bachmann MPC240/K M1, confirme el firmware instalado, las interfaces compatibles y la topología real. Una ficha de producto por sí sola no demuestra la disponibilidad de OPC UA ni de funciones de puerta de enlace perimetral.
¿Qué hace confiable una conexión OPC UA?
Cuando OPC UA es compatible, revise los modos y las políticas de seguridad de los puntos de conexión, las listas de confianza, el ciclo de vida de los certificados, la autenticación de usuarios y los roles con privilegios mínimos. Prefiera sesiones firmadas y cifradas cuando sean compatibles y cuando el diseño lo requiera; elimine los puntos de conexión inseguros solo después de comprobar los clientes dependientes y planificar la transición. Registre los accesos y revise las conexiones inesperadas, teniendo en cuenta el rendimiento del controlador y la compatibilidad con el proveedor.
¿Cómo debe ser la asistencia remota segura?
Use una ruta aprobada y con duración limitada a través de una puerta de enlace administrada o un host de salto, con cuentas nominativas, autenticación multifactor cuando sea compatible, aprobación de acceso y registros adecuados. Restrinja aquello a lo que el proveedor pueda acceder. Evite exponer directamente los equipos de control a Internet y pruebe el procedimiento de asistencia de emergencia antes de necesitarlo.
¿Dónde debe comenzar una evaluación de zonas?
- Elabore un inventario actualizado de activos y flujos de red mediante métodos aprobados; dé prioridad al descubrimiento pasivo cuando el escaneo activo pueda alterar los equipos.
- Asigne los dispositivos y las comunicaciones necesarias a las zonas e identifique los cruces no documentados.
- Priorice las exposiciones según el impacto en el proceso y la facilidad de explotación, no solo según su antigüedad.
- Diseñe y pruebe los cambios de segmentación antes de implementarlos durante una ventana de mantenimiento aprobada.
- Refuerce los protocolos, las cuentas y el acceso remoto compatibles de acuerdo con las líneas base del proveedor y del sitio.
- Supervise los eventos relevantes y ensaye la recuperación a partir de copias de seguridad verificadas y protegidas.
¿Cómo completa la recuperación la defensa en profundidad?
Conserve proyectos de controladores versionados, copias de seguridad de la configuración y un plan de restauración probado. Proteja el acceso a las copias de seguridad, verifique que los archivos puedan restaurarse en un sistema de prueba seguro y capacite a los técnicos para que no compartan cuentas ni conecten portátiles no administrados. Revise las alertas con una frecuencia adecuada para la planta y coordine cualquier respuesta a incidentes con el equipo de operaciones.
Conclusión: Use el modelo Purdue para iniciar la conversación y, después, proteja la red real de la planta con zonas documentadas, servicios reforzados, acceso remoto controlado y recuperación probada.
Autor: Zheng Haifeng, ingeniero de automatización industrial.


