

Votación 2oo3 que evita disparos espurios en los lazos de seguridad Triconex y HIMA
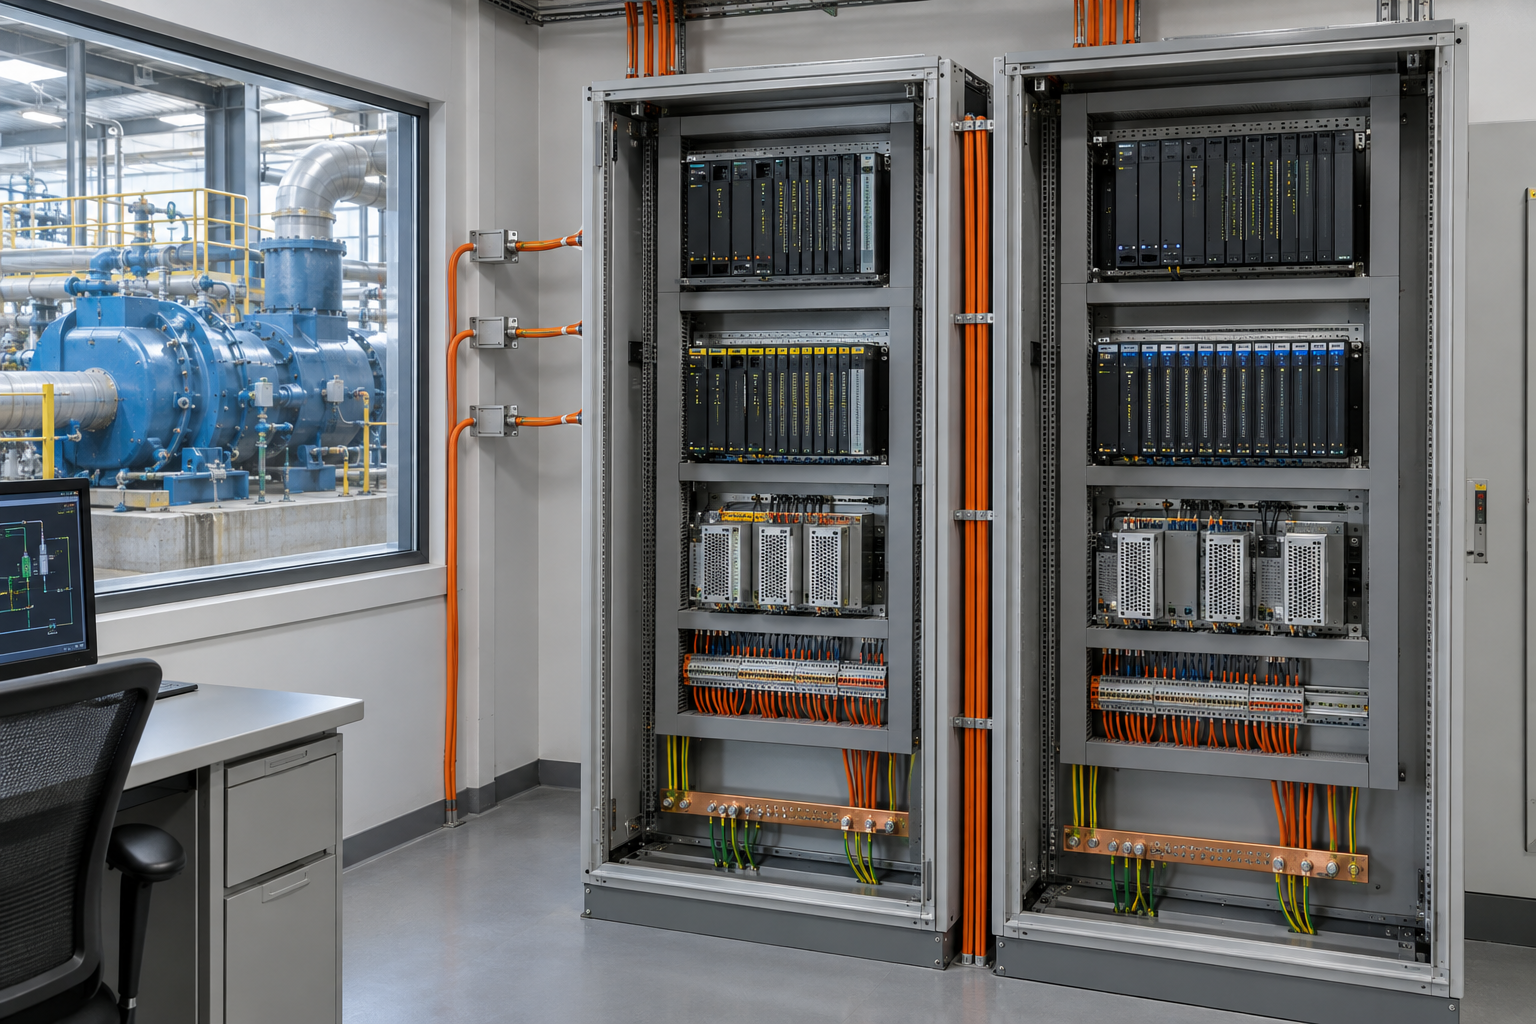
Un solo transmisor defectuoso no tiene por qué obligar a detener un compresor, pero ninguna configuración de votación garantiza ese resultado. El diseño adecuado equilibra la reducción del riesgo, la disponibilidad, el diagnóstico y las fallas de causa común.
¿Por qué utilizar votación en una función instrumentada de seguridad?
Una función instrumentada de seguridad debe actuar cuando el proceso alcanza una condición peligrosa, evitando al mismo tiempo disparos innecesarios durante el funcionamiento normal. La votación redundante de sensores puede ayudar a equilibrar esos objetivos. La elección debe basarse en el análisis de peligros y la verificación del SIL, no en una regla general. Evalúe la probabilidad media de falla bajo demanda (PFDavg), la tasa de disparos espurios, las fallas de causa común, las pruebas de comprobación y los supuestos de reparación para la función completa, incluidos los sensores, el solucionador lógico y los elementos finales.
¿Qué significan 1oo1, 1oo2, 2oo2 y 2oo3?
La notación significa que m de n canales deben solicitar un disparo. Una configuración 1oo1 tiene un canal. Una configuración 1oo2 dispara cuando cualquiera de los dos canales lo solicita; esto puede mejorar la detección de una condición peligrosa, pero también aumentar los disparos molestos. Una configuración 2oo2 requiere ambos canales, lo que reduce algunos disparos molestos, aunque potencialmente hace más probable que se omita un disparo si un canal falla de forma peligrosa. Una configuración 2oo3 dispara cuando al menos dos de los tres canales votan a favor. Puede tolerar ciertas fallas de un solo canal, pero el rendimiento depende de los modos de falla, los diagnósticos y la independencia.
No suponga que un sensor fallado se detecta automáticamente ni que siempre se detectará una demanda real. Determine qué hace el solucionador con las señales no válidas, bloqueadas y fuera de rango, y especifique el comportamiento en modo degradado.
¿La votación 2oo3 de sensores es lo mismo que la arquitectura de controlador TMR?
No. Tres sensores de campo con votación 2oo3 y el procesamiento redundante modular triple dentro de un solucionador lógico abordan partes diferentes de la función de seguridad. Un sistema Triconex puede utilizar una arquitectura redundante; productos como el módulo de alimentación Triconex 8310 y el módulo de entrada Triconex 3708E son ejemplos de hardware relacionado, no una prueba de que un lazo específico alcance un SIL determinado. Las plataformas HIMA también varían según el modelo; el controlador relacionado con la seguridad HIMA HIMatrix F35 no debe describirse como si tuviera la misma arquitectura interna que todas las demás plataformas HIMA.
Consulte el manual exacto de seguridad del hardware, la configuración certificada, la cobertura de diagnóstico y la documentación del ciclo de vida de seguridad antes de especificar una plataforma o una lógica de votación. SIL 3 es el resultado alcanzado por una función de seguridad completa y verificada, no una propiedad otorgada únicamente por tener tres procesadores.
¿Qué puede invalidar tres canales que parecen independientes?
Las fallas de causa común pueden afectar simultáneamente a varios sensores: líneas de impulso compartidas, alimentación eléctrica, exposición ambiental, errores de calibración o rutas de cableado. Revise la conexión al proceso y la instalación, además de la separación eléctrica. Cuando corresponda, separe las tomas y las rutas, y evalúe la diversidad, pero asegúrese de que cada medición votada detecte realmente el mismo peligro del proceso; no deben combinarse mediciones diferentes únicamente para crear diversidad.
¿Cómo deben probar y mantener los ingenieros un lazo 2oo3?
Configure las alarmas de discrepancia entre canales y el manejo de fallas de acuerdo con la especificación de requisitos de seguridad. Establezca las tolerancias según el proceso y la exactitud del instrumento, no según un porcentaje genérico del rango. Realice pruebas de comprobación de cada canal y del elemento final con el intervalo utilizado en el cálculo del SIL, gestione los bypasses mediante un procedimiento aprobado y registre cada disparo y evento de modo degradado. Confirme los supuestos de estado seguro y de desenergización para disparo del elemento final real, en lugar de suponer que toda pérdida de alimentación produce el resultado previsto.
¿Por dónde debe comenzar la revisión?
Comience con una función de seguridad de alto impacto y su estudio de peligros aprobado. Compare la disposición de sus sensores, la lógica, los diagnósticos, los bypasses y los registros de pruebas de comprobación con la especificación de requisitos de seguridad y el cálculo verificado de PFDavg. Después, utilice el historial de disparos para encontrar canales débiles y priorizar las correcciones sin reducir la protección.
Autor: Li Weiming es ingeniero de automatización industrial con más de 10 años de experiencia en PLC, DCS y sistemas de control.


