

Bảo vệ Mô hình Purdue: Phương pháp tiếp cận của GE và Bachmann đối với an ninh mạng ICS
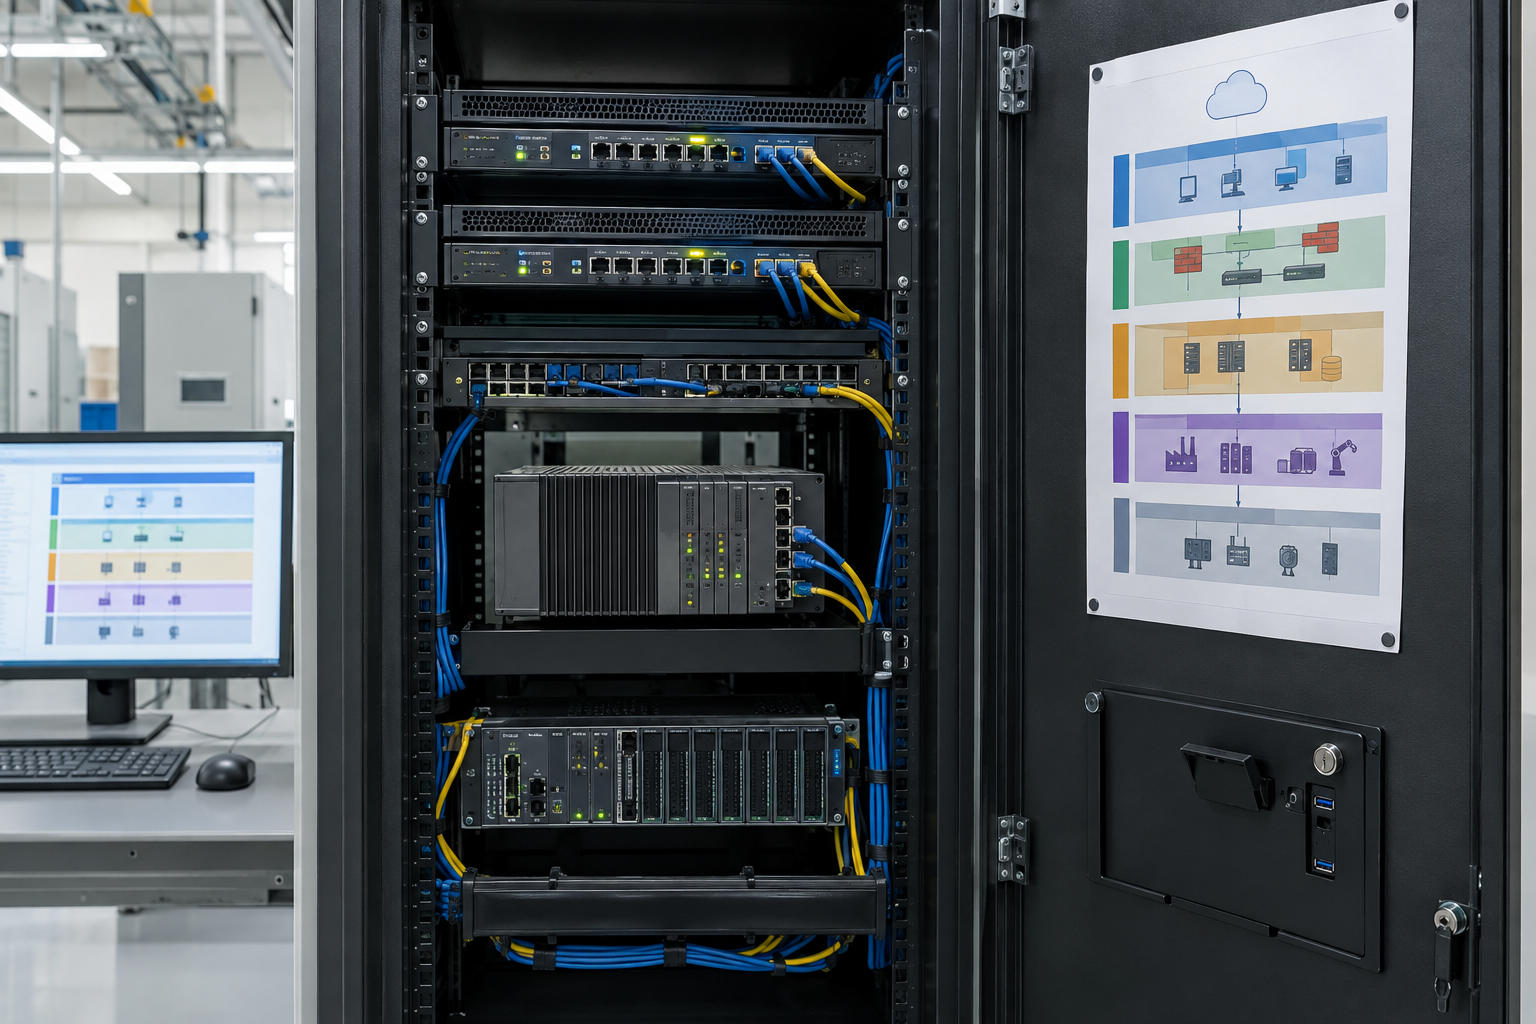
An ninh mạng cho hệ thống điều khiển công nghiệp (ICS) bắt đầu từ việc biết thiết bị nào đang kết nối với thiết bị nào. Bài đánh giá tập trung vào kỹ sư này dựa trên tài liệu đào tạo an ninh mạng ICS của Instrumentation Tools và biến chiến lược phòng thủ nhiều lớp thành các câu hỏi mà đội ngũ nhà máy có thể hành động. Xác thực mọi thay đổi được đề xuất dựa trên kiến trúc tại cơ sở, hướng dẫn của nhà cung cấp, yêu cầu an toàn và quy trình kiểm soát thay đổi của bạn.
Tại sao bảo mật OT khác với bảo mật CNTT văn phòng?
Một thay đổi bảo mật tại nhà máy có thể ảnh hưởng đến quy trình vật lý. Tính sẵn sàng, tính toàn vẹn, an toàn và tính bảo mật đều quan trọng; mức độ ưu tiên của chúng phụ thuộc vào quy trình và đánh giá rủi ro. Lên lịch vá lỗi và khởi động lại cùng bộ phận vận hành, kiểm thử khi có thể và chuẩn bị phương án khôi phục. Các giao thức cũ có thể có tính năng bảo mật tích hợp hạn chế, vì vậy hãy bù đắp bằng các biện pháp kiểm soát truy cập, giám sát và ranh giới mạng.
Mô hình Purdue hỗ trợ phân đoạn như thế nào?
Mô hình Purdue là bản đồ hữu ích về các thiết bị hiện trường, bộ điều khiển, hệ thống giám sát, hoạt động tại cơ sở và dịch vụ doanh nghiệp, nhưng không thay thế cho việc kiểm kê mạng thực tế. Xác định các vùng và kênh kết nối dựa trên luồng dữ liệu thực tế và rủi ro, sau đó hạn chế lưu lượng giữa chúng bằng các biện pháp kiểm soát phù hợp. DMZ OT có thể trung gian cho các trao đổi được lựa chọn giữa mạng doanh nghiệp và mạng điều khiển. Đừng giả định rằng mọi máy chủ lưu trữ lịch sử hoặc bộ điều khiển chỉ giao tiếp theo một chiều: hãy ghi lại các luồng cần thiết trước khi chặn hoặc cho phép chúng.
Khi đánh giá một hệ thống có mô-đun bộ điều khiển GE IS420UCSBH1A hoặc mô-đun bộ điều khiển Bachmann MPC240/K M1, hãy xác nhận firmware đã cài đặt, các giao diện được hỗ trợ và cấu trúc liên kết thực tế. Chỉ riêng thông tin sản phẩm không đủ để xác nhận khả năng OPC UA hoặc cổng biên.
Điều gì khiến một kết nối OPC UA đáng tin cậy?
Khi OPC UA được hỗ trợ, hãy xem xét các chế độ và chính sách bảo mật của điểm cuối, danh sách tin cậy, vòng đời chứng chỉ, xác thực người dùng và các vai trò theo nguyên tắc đặc quyền tối thiểu. Ưu tiên các phiên được ký và mã hóa khi thiết kế hỗ trợ và yêu cầu; chỉ loại bỏ các điểm cuối không an toàn sau khi kiểm tra các máy khách phụ thuộc và lập kế hoạch chuyển đổi. Ghi nhật ký truy cập và xem xét các kết nối bất thường, đồng thời lưu ý đến hiệu năng của bộ điều khiển và khả năng tương thích với nhà cung cấp.
Hỗ trợ từ xa an toàn nên như thế nào?
Sử dụng tuyến truy cập được phê duyệt, có thời hạn thông qua cổng quản lý hoặc máy chủ trung gian, với tài khoản định danh, xác thực đa yếu tố khi được hỗ trợ, phê duyệt truy cập và ghi nhật ký phù hợp. Hạn chế phạm vi mà nhà cung cấp có thể truy cập. Tránh để thiết bị điều khiển trực tiếp lộ trên internet và kiểm thử quy trình hỗ trợ khẩn cấp trước khi cần đến.
Đánh giá vùng nên bắt đầu từ đâu?
- Xây dựng danh mục tài sản và luồng mạng hiện tại bằng các phương pháp được phê duyệt; ưu tiên phát hiện thụ động khi quét chủ động có thể làm gián đoạn thiết bị.
- Lập bản đồ các thiết bị và thông tin liên lạc cần thiết vào các vùng, đồng thời xác định những kết nối vượt vùng chưa được ghi lại.
- Ưu tiên các điểm phơi nhiễm dựa trên tác động đến quy trình và khả năng bị khai thác thay vì chỉ dựa vào tuổi đời.
- Thiết kế và kiểm thử các thay đổi phân đoạn trước khi triển khai trong một khoảng thời gian bảo trì được phê duyệt.
- Tăng cường bảo mật cho các giao thức, tài khoản và quyền truy cập từ xa được hỗ trợ theo đường cơ sở của nhà cung cấp và cơ sở.
- Giám sát các sự kiện liên quan và diễn tập khôi phục từ các bản sao lưu đã được xác minh, bảo vệ.
Khôi phục hoàn thiện chiến lược phòng thủ nhiều lớp như thế nào?
Lưu giữ các dự án bộ điều khiển theo phiên bản, bản sao lưu cấu hình và kế hoạch khôi phục đã được kiểm thử. Bảo vệ quyền truy cập vào bản sao lưu, xác minh rằng các tệp có thể được khôi phục trên một hệ thống kiểm thử an toàn và đào tạo kỹ thuật viên không chia sẻ tài khoản hoặc kết nối máy tính xách tay không được quản lý. Xem xét cảnh báo theo lịch phù hợp với nhà máy và phối hợp mọi hoạt động ứng phó sự cố với bộ phận vận hành.
Kết luận: Sử dụng Mô hình Purdue để bắt đầu trao đổi, sau đó bảo vệ mạng nhà máy thực tế bằng các vùng được ghi chép, dịch vụ được tăng cường bảo mật, quyền truy cập từ xa có kiểm soát và khả năng khôi phục đã được kiểm thử.
Tác giả: Zheng Haifeng, kỹ sư tự động hóa công nghiệp.


