

Các mối đe dọa mạng được hỗ trợ bởi AI đối với hệ thống điều khiển công nghiệp: Cẩm nang kỹ thuật phòng thủ
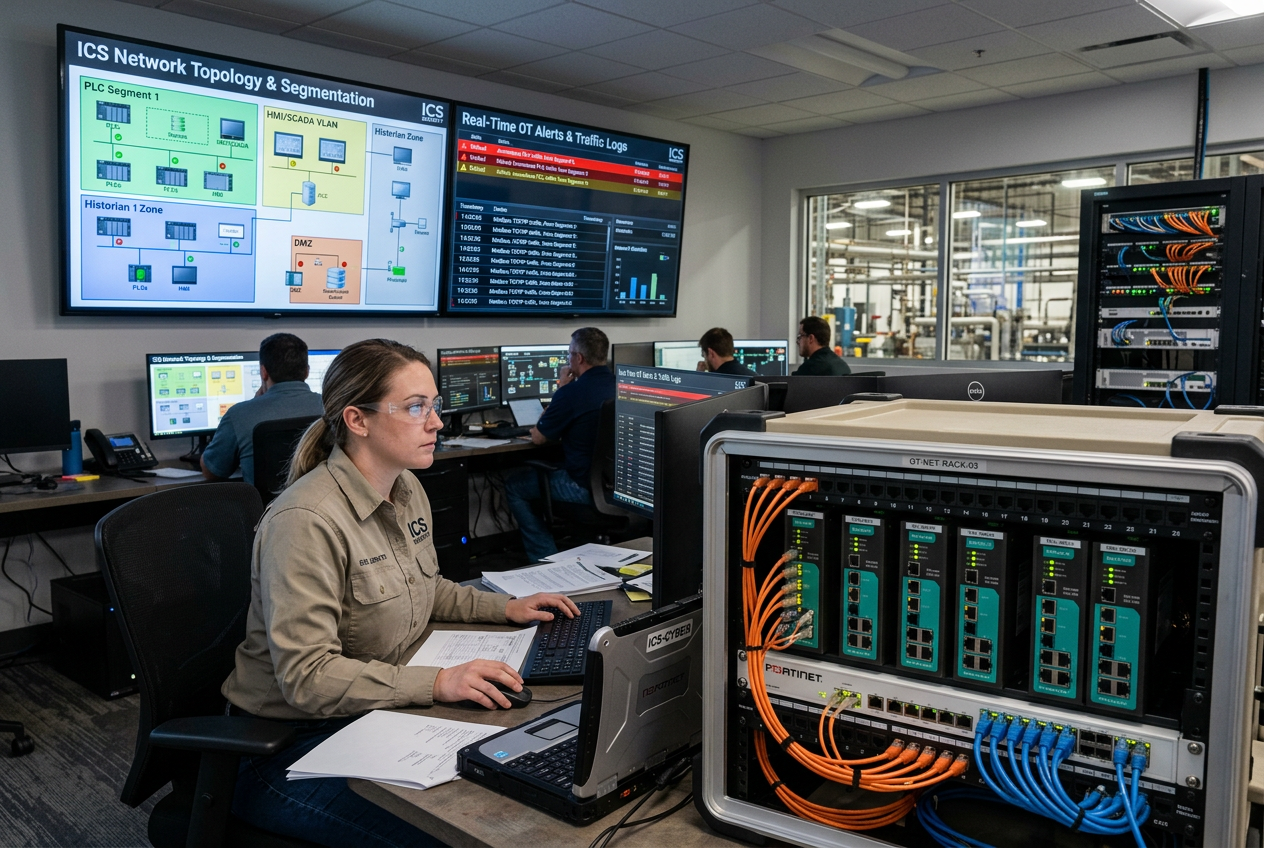
Các mối đe dọa mạng nhờ AI nhắm vào hệ thống điều khiển công nghiệp: Hướng dẫn kỹ thuật phòng thủ
Bảo vệ PLC, hệ thống SCADA và mạng công nghiệp trước các mối đe dọa mạng ngày càng được tự động hóa.
AI đang định hình lại bối cảnh các mối đe dọa an ninh mạng đối với OT và ICS như thế nào?
Các hệ thống điều khiển công nghiệp (ICS) tích hợp chặt chẽ phần mềm số, mạng truyền thông và máy móc công nghiệp hạng nặng. Sự cố an ninh mạng trong công nghệ vận hành (OT) không bao giờ chỉ là rò rỉ dữ liệu - nó trực tiếp đe dọa khả năng vận hành của nhà máy, tính toàn vẹn cơ khí và sự an toàn của người lao động.
Các đối thủ hiện đang tận dụng các công cụ AI tự động để nhanh chóng phân tích cấu trúc liên kết mạng, giải mã chương trình cơ sở độc quyền, phát hiện lỗ hổng zero-day và viết tập lệnh tự động do thám. Các chuẩn đối sánh ngành gần đây cho thấy các khung kiểm thử xâm nhập tự động có thể rút ngắn chu kỳ quét lỗ hổng từ hàng tuần xuống còn hàng giờ.
Tuy nhiên, việc mô phỏng khai thác lỗ hổng trong môi trường phòng thí nghiệm không có nghĩa là mọi nhà máy công nghiệp đều dễ bị tấn công như nhau. Phản ứng kỹ thuật thực tế nhất không phải là hoảng loạn, mà là phòng thủ nhiều lớp có kỷ luật: loại bỏ các đường xâm nhập bị lộ, thực thi phân đoạn vi mô, bảo mật quyền truy cập kỹ thuật vào PLC và duy trì các quy trình khôi phục ngoại tuyến đã được kiểm chứng.
Những tài sản công nghiệp trọng yếu nào các nhóm tự động hóa cần xác định và ưu tiên trước tiên?
Phòng thủ hiệu quả bắt đầu từ việc lập danh mục toàn diện, luôn được cập nhật về mọi tài sản vận hành trên các cấp của Mô hình Purdue. Các nhóm tự động hóa và CNTT phải phối hợp để lập danh mục:
- Bộ điều khiển cốt lõi: Bộ điều khiển logic khả trình (PLC), thiết bị đầu cuối từ xa (RTU) và các nút bộ điều khiển của hệ thống điều khiển phân tán (DCS).
- Hạ tầng giám sát: Máy chủ SCADA, giao diện người-máy (HMI), cơ sở dữ liệu lưu trữ lịch sử và máy trạm kỹ thuật.
- Thiết bị mạng: Bộ chuyển mạch được quản lý, bộ chuyển đổi giao thức, bộ ghép nối bus trường và tường lửa công nghiệp.
- Đường truy cập: Modem di động, đường hầm bảo trì từ xa của nhà cung cấp và máy tính xách tay kỹ thuật kết nối đồng thời với hai mạng.
Hãy đặc biệt chú ý đến các thiết bị cầu nối giữa nhiều mạng con. Một máy trạm kỹ thuật kết nối đồng thời với hai mạng hoặc cổng chuyển đổi giao thức không được quản lý có thể vô tình trở thành điểm trung chuyển không được giám sát, dẫn vào các vòng điều khiển trọng yếu về an toàn.
Làm thế nào để triển khai phân đoạn mạng công nghiệp vững chắc giữa các vùng OT?
Việc hội tụ hoàn toàn IT doanh nghiệp với OT nhà máy mà không có ranh giới phân định nghiêm ngặt sẽ tạo điều kiện thuận lợi cho phần mềm độc hại lây lan ngang. Hãy tuân thủ tiêu chuẩn ISA/IEC 62443 để phân chia hệ thống thành các vùng bảo mật và kênh kết nối chuyên biệt.
Mạng công nghiệp nên dựa vào các ranh giới được thực thi bằng phần cứng. Triển khai hạ tầng bền chắc, có thể quản lý như bộ chuyển mạch Ethernet có quản lý Allen-Bradley Stratix 5700 cho phép nhà máy cô lập các ô tự động hóa qua VLAN, thực thi danh sách kiểm soát truy cập (ACL) ở cấp cổng và hạn chế lưu lượng quảng bá không thiết yếu.
Các kết nối bảo trì từ xa phải kết thúc tại các cổng DMZ công nghiệp chuyên dụng, thay vì định tuyến trực tiếp vào các tủ rack bộ điều khiển. Nếu cần bảo trì không dây, hãy sử dụng các thiết bị chuyên dụng, được bảo mật như điểm truy cập công nghiệp Prosoft, được cấu hình với mã hóa cấp doanh nghiệp và thời gian chờ giới hạn nghiêm ngặt.
Các giao diện đa giao thức—chẳng hạn như mô-đun Schneider EtherNet/IP Modbus TCP hoặc mô-đun bộ điều hợp EtherNet/IP Allen-Bradley—cần được áp dụng các quy tắc định tuyến chi tiết để chỉ truyền các khung lệnh công nghiệp được cho phép rõ ràng.
Các nhà máy có thể bảo vệ nghiêm ngặt logic PLC, máy trạm kỹ thuật và các thay đổi cấu hình như thế nào?
Vì logic PLC điều khiển các cơ cấu chấp hành, van và bộ gia nhiệt vật lý nên các sửa đổi trái phép có thể gây hư hỏng thiết bị nghiêm trọng. Để bảo vệ chặt chẽ vòng đời kỹ thuật, cần quản lý thay đổi một cách kỷ luật:
- Thực thi kiểm soát truy cập dựa trên vai trò (RBAC): Loại bỏ tài khoản đăng nhập quản trị dùng chung; cấp tài khoản riêng, định danh theo tên và sử dụng xác thực mật mã.
- Thực hiện kỷ luật với công tắc khóa CPU: Trong điều kiện vận hành bình thường, giữ công tắc khóa vật lý của PLC ở chế độ RUN thay vì REMOTE RUN để ngăn việc ghi đè logic từ xa trái phép.
- Cô lập máy tính xách tay kỹ thuật: Hạn chế máy tính xách tay bảo trì truy cập internet thông thường hoặc sử dụng ổ USB bên ngoài chưa được kiểm duyệt.
- Kiểm tra mã được AI hỗ trợ: Không bao giờ cho phép tải logic thang PLC, văn bản có cấu trúc hoặc cấu hình tập lệnh do AI tạo vào bộ điều khiển đang hoạt động nếu chưa mô phỏng kỹ lưỡng và được đồng nghiệp đánh giá.
- Duy trì các bản sao lưu chuẩn bất biến: Lưu trữ ngoại tuyến các bản sao cơ sở có dấu thời gian, được ký bằng mật mã, của toàn bộ firmware PLC, tệp logic và thông số an toàn.
Các phương pháp tốt nhất để giám sát mạng công nghiệp liên tục và phát hiện bất thường là gì?
Quét mạng chủ động có thể vô tình làm hỏng các bộ chuyển đổi nối tiếp sang Ethernet đời cũ hoặc gây quá tải cho các ngăn xếp giao tiếp nhạy cảm của PLC. Hoạt động giám sát OT cần ưu tiên nghe lén mạng thụ động và kiểm tra gói tin chuyên sâu (DPI).
Thiết lập hồ sơ liên lạc cơ sở trong các hoạt động sản xuất bình thường. Cảnh báo ngay khi phát hiện bất thường, chẳng hạn như lệnh tải xuống firmware bất ngờ cho bộ điều khiển, địa chỉ MAC mới trên các cổng chuyển mạch quan trọng hoặc tần suất thăm dò bất thường.
Đảm bảo rằng Syslog và nhật ký sự kiện từ máy chủ SCADA, thiết bị chuyển mạch được quản lý và bộ đệm chẩn đoán của bộ điều khiển được sao chép sang một máy chủ nhật ký bảo mật tập trung, được bảo vệ chống ghi và đồng bộ hóa NTP theo chuẩn.
Nên xây dựng và triển khai kế hoạch ứng phó sự cố OT hiệu quả như thế nào?
Khác với CNTT doanh nghiệp, nơi cô lập máy chủ chỉ đơn giản là tạm dừng một ứng dụng, việc đột ngột ngắt kết nối mạng công nghiệp có thể kích hoạt các sự cố dừng quy trình vật lý nguy hiểm. Một kế hoạch ứng phó sự cố OT toàn diện gồm năm bước nghiêm ngặt:
1. Xác định rõ quyền hạn và quy trình báo cáo sự cố: Chỉ định người có thẩm quyền dừng sản xuất hoặc cô lập cụm skid điều khiển, cân bằng giữa việc ngăn chặn sự cố mạng và các mối nguy về an toàn quy trình.
2. Thu thập dữ liệu pháp chứng nhanh chóng: Thu thập dữ liệu PCAP mạng dễ mất, nhật ký lỗi chẩn đoán PLC và dữ liệu xuất từ cảnh báo SCADA mà không làm thay đổi bộ nhớ vận hành của bộ điều khiển.
3. Ngăn chặn có kiểm soát và an toàn: Thực hiện các bước chuyển đổi dự phòng hoặc cô lập phân đoạn đã được thiết kế trước, cho phép các quy trình vật lý giảm tải an toàn mà không gây tăng áp đột biến hoặc phản ứng nhiệt mất kiểm soát.
4. Khôi phục phần cứng nhanh chóng: Xác minh tính toàn vẹn của logic vật lý theo các cấu hình chuẩn và duy trì linh kiện dự phòng ở trạng thái tắt, chẳng hạn như cụm thẻ I/O Ethernet dự phòng Emerson, để thay thế phần cứng nhanh chóng và đã được xác minh.
5. Đánh giá sau sự cố để tìm nguyên nhân gốc rễ: Phân tích điểm lỗi cụ thể trong tuyến kết nối hoặc thông tin xác thực đã cho phép xâm nhập, rồi cập nhật các quy tắc tường lửa và lịch trình vá firmware cho phù hợp.
AI phù hợp ở đâu trong lĩnh vực an ninh mạng công nghiệp hiện đại?
Trong khi các đối thủ biến AI thành vũ khí, các nhóm phòng thủ có thể tận dụng học máy để phân tích hàng triệu sự kiện đo từ xa, phát hiện những sai lệch nhỏ so với đường cơ sở và tương quan các cảnh báo rời rạc trên các cấu trúc liên kết nhà máy phức tạp.
Tuy nhiên, hoạt động phòng thủ dựa trên AI phải chỉ mang tính tham vấn. Không bao giờ được phép để logic ngăn chặn tự động kích hoạt liên động an toàn hoặc tắt các máy nén trọng yếu chỉ dựa trên các mô hình xác suất. Các hành động ngăn chặn có hậu quả nghiêm trọng luôn phải có sự phê duyệt của con người trong vòng lặp.
Điểm chính & Danh sách kiểm tra phòng thủ kỹ thuật
Bảo vệ hệ thống điều khiển công nghiệp trong kỷ nguyên AI đòi hỏi sự kiên định không ngừng với những nguyên tắc nền tảng về an ninh mạng-vật lý. Bằng cách thiết lập khả năng hiển thị toàn diện tài sản, thực thi phân đoạn mạng dựa trên phần cứng, khóa chặt quyền truy cập kỹ thuật PLC và thực hành khôi phục sự cố an toàn, đặt an toàn lên hàng đầu, các kỹ sư tự động hóa có thể xây dựng môi trường vận hành có khả năng chống chịu cao và dễ bảo vệ, đủ sức ứng phó với các mối đe dọa tự động hóa không ngừng biến đổi.


