

Bỏ phiếu 2oo3 giúp ngăn các lần tác động giả trong các vòng lặp an toàn Triconex và HIMA
Một bộ truyền tín hiệu bị lỗi không nhất thiết phải buộc máy nén ngừng hoạt động, nhưng không có phương án bỏ phiếu nào đảm bảo kết quả đó. Thiết kế phù hợp phải cân bằng giữa giảm thiểu rủi ro, tính sẵn sàng, khả năng chẩn đoán và lỗi nguyên nhân chung.
Tại sao sử dụng bỏ phiếu trong một chức năng thiết bị đo an toàn?
Một chức năng thiết bị đo an toàn phải tác động khi quy trình đạt đến trạng thái nguy hiểm, đồng thời tránh dừng không cần thiết trong quá trình vận hành bình thường. Bỏ phiếu cảm biến dự phòng có thể giúp cân bằng các mục tiêu đó. Lựa chọn này phải dựa trên phân tích mối nguy và xác minh SIL, không phải quy tắc kinh nghiệm. Hãy đánh giá xác suất hỏng hóc theo yêu cầu (PFDavg), tỷ lệ dừng nhầm, lỗi nguyên nhân chung, kiểm tra thử nghiệm và các giả định sửa chữa đối với toàn bộ chức năng, bao gồm cảm biến, bộ giải quyết logic và các phần tử cuối.
1oo1, 1oo2, 2oo2 và 2oo3 có nghĩa là gì?
Ký hiệu này có nghĩa là cần m trong số n kênh yêu cầu dừng. Cấu hình 1oo1 có một kênh. Cấu hình 1oo2 sẽ dừng khi một trong hai kênh yêu cầu dừng; điều này có thể cải thiện khả năng phát hiện tình trạng nguy hiểm nhưng có thể làm tăng số lần dừng nhầm. Cấu hình 2oo2 yêu cầu cả hai kênh, giúp giảm một số lần dừng nhầm nhưng có khả năng khiến việc bỏ sót yêu cầu dừng trở nên dễ xảy ra hơn nếu một kênh bị lỗi nguy hiểm. Cấu hình 2oo3 sẽ dừng khi ít nhất hai trong ba kênh bỏ phiếu yêu cầu dừng. Cấu hình này có thể chịu được một số lỗi đơn kênh nhất định, nhưng hiệu suất phụ thuộc vào các dạng lỗi, khả năng chẩn đoán và tính độc lập.
Không được giả định rằng cảm biến bị lỗi sẽ tự động được phát hiện hoặc một yêu cầu thực tế luôn được ghi nhận. Hãy xác định bộ giải quyết xử lý như thế nào đối với tín hiệu không hợp lệ, bị kẹt và nằm ngoài phạm vi, đồng thời quy định hành vi ở chế độ suy giảm.
Bỏ phiếu cảm biến 2oo3 có giống với kiến trúc bộ điều khiển TMR không?
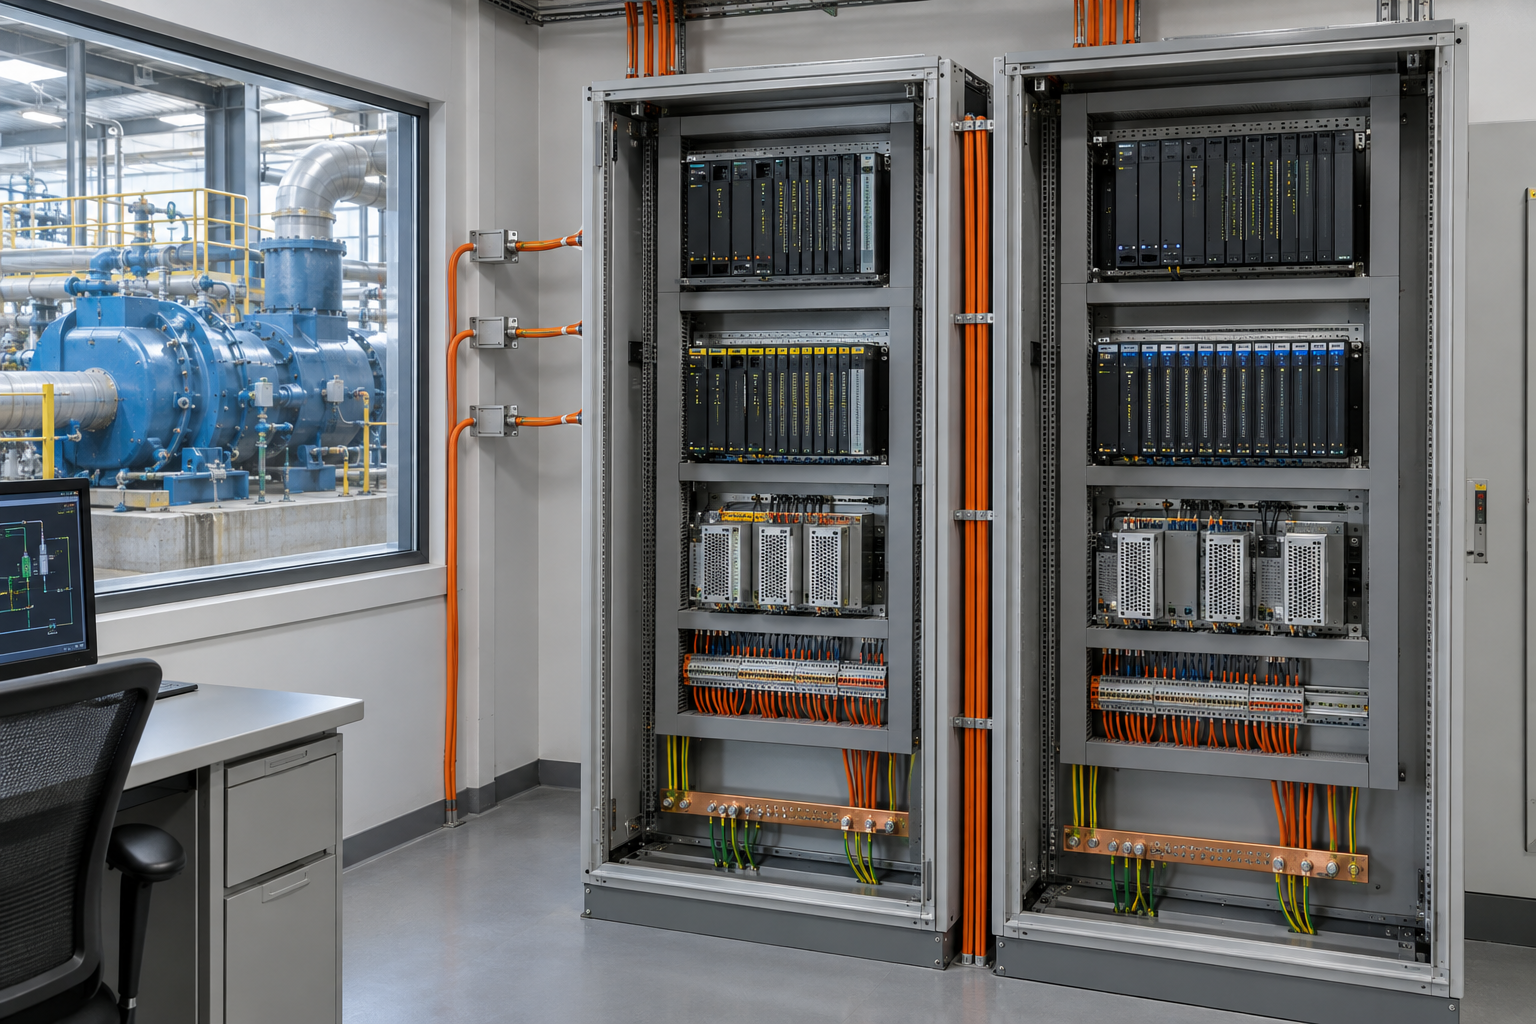
Không. Ba cảm biến hiện trường bỏ phiếu 2oo3 và xử lý dự phòng ba mô-đun bên trong một bộ giải quyết logic giải quyết các phần khác nhau của chức năng an toàn. Một hệ thống Triconex có thể sử dụng kiến trúc dự phòng; các sản phẩm như mô-đun nguồn Triconex 8310 và mô-đun đầu vào Triconex 3708E là những ví dụ về phần cứng liên quan, nhưng không chứng minh rằng một vòng lặp cụ thể đạt được SIL nhất định. Các nền tảng HIMA cũng khác nhau tùy model; không nên mô tả bộ điều khiển liên quan đến an toàn HIMA HIMatrix F35 là có cùng kiến trúc bên trong với mọi nền tảng HIMA khác.
Hãy kiểm tra chính xác sổ tay an toàn phần cứng, cấu hình được chứng nhận, độ bao phủ chẩn đoán và tài liệu vòng đời an toàn trước khi chỉ định một nền tảng hoặc logic bỏ phiếu. SIL 3 là kết quả đạt được của một chức năng an toàn hoàn chỉnh đã được xác minh, không phải đặc tính tự động có được chỉ nhờ ba bộ xử lý.
Điều gì có thể vô hiệu hóa ba kênh có vẻ độc lập?
Lỗi nguyên nhân chung có thể ảnh hưởng đến nhiều cảm biến cùng lúc: đường ống lấy áp dùng chung, nguồn điện, điều kiện môi trường, lỗi hiệu chuẩn hoặc tuyến cáp. Hãy xem xét kết nối quy trình và việc lắp đặt cũng như sự tách biệt về điện. Khi phù hợp, hãy tách riêng các điểm lấy tín hiệu và tuyến đi dây, đồng thời đánh giá tính đa dạng, nhưng phải đảm bảo mỗi phép đo được bỏ phiếu thực sự phát hiện cùng một mối nguy của quy trình; không nên kết hợp các phép đo khác nhau chỉ để tạo ra tính đa dạng.
Kỹ sư nên kiểm tra và bảo trì một vòng lặp 2oo3 như thế nào?
Hãy cấu hình cảnh báo sai lệch giữa các kênh và xử lý lỗi theo đặc tả yêu cầu an toàn. Đặt dung sai dựa trên quy trình và độ chính xác của thiết bị, không dựa trên một tỷ lệ phần trăm chung của khoảng đo. Kiểm tra thử nghiệm từng kênh và phần tử cuối theo khoảng thời gian được sử dụng trong phép tính SIL, quản lý các chế độ bypass theo quy trình đã được phê duyệt và ghi lại mọi lần dừng cũng như sự kiện ở chế độ suy giảm. Xác nhận trạng thái an toàn và các giả định mất điện để dừng đối với phần tử cuối thực tế, thay vì giả định rằng mọi trường hợp mất điện đều tạo ra kết quả mong muốn.
Nên bắt đầu đánh giá từ đâu?
Hãy bắt đầu với một chức năng an toàn có tác động lớn và nghiên cứu mối nguy đã được phê duyệt cho chức năng đó. So sánh cấu hình cảm biến, logic, chẩn đoán, bypass và hồ sơ kiểm tra thử nghiệm với đặc tả yêu cầu an toàn và phép tính PFDavg đã được xác minh. Sau đó sử dụng lịch sử dừng để tìm các kênh yếu và ưu tiên khắc phục mà không làm suy giảm khả năng bảo vệ.
Tác giả: Li Weiming là kỹ sư tự động hóa công nghiệp với hơn 10 năm kinh nghiệm về PLC, DCS và các hệ thống điều khiển.


