

Purdue Modelini Savunmak: GE ve Bachmann'ın ICS Siber Güvenlik Yaklaşımları
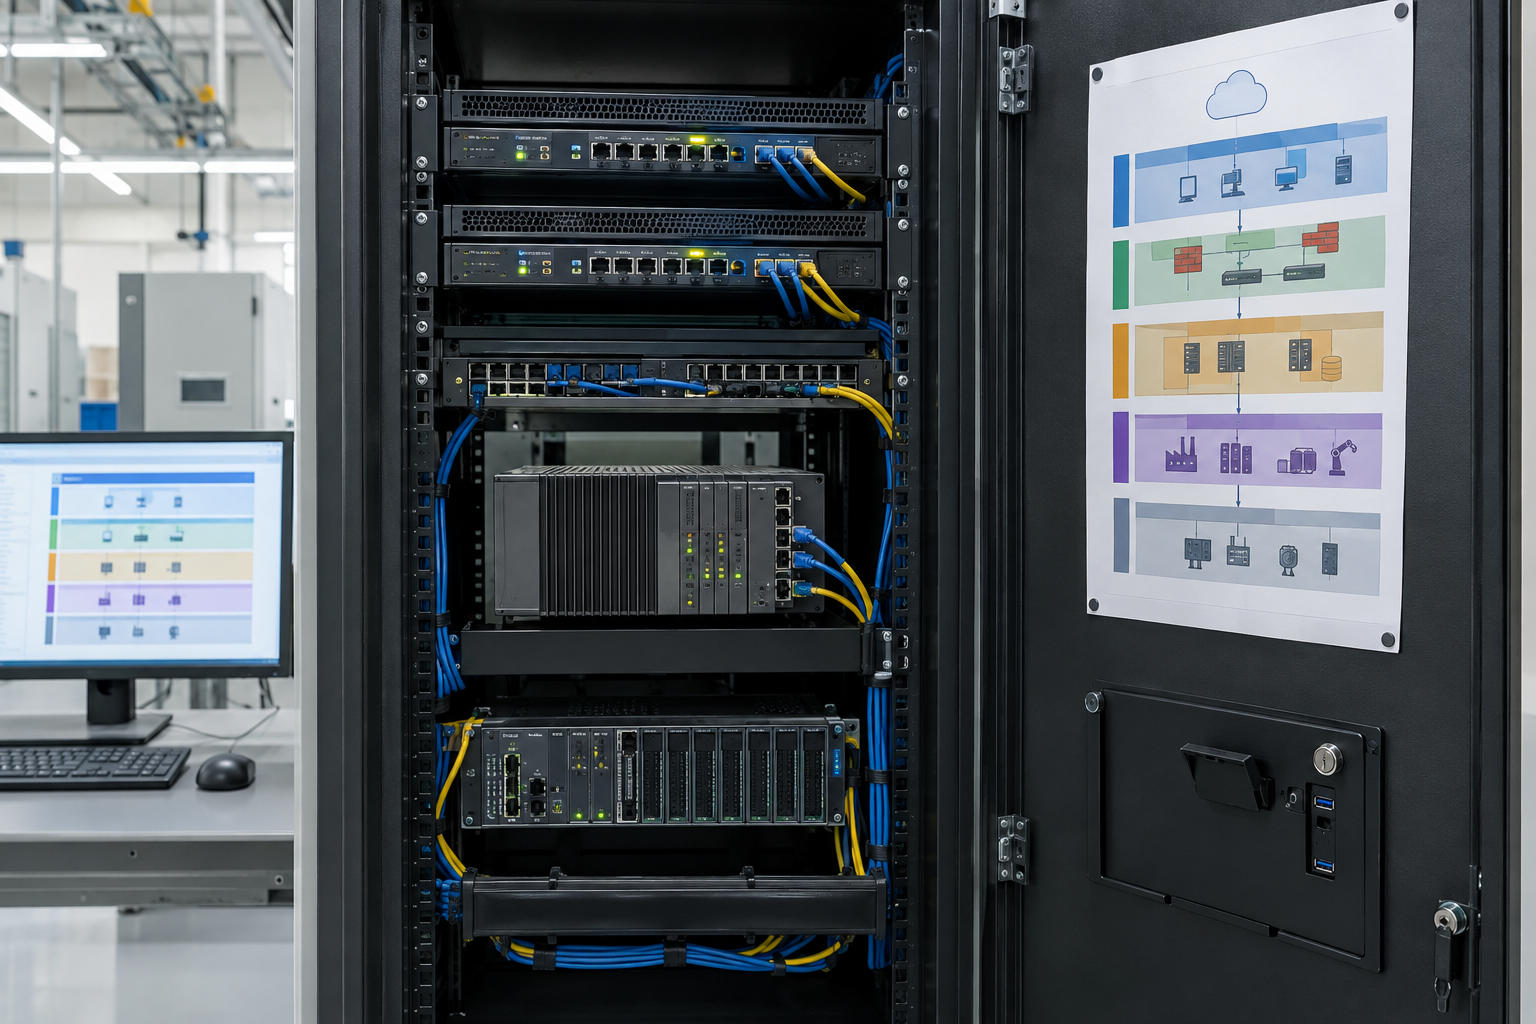
Endüstriyel kontrol sistemi (ICS) siber güvenliği, neyin neye bağlı olduğunu bilmekle başlar. Mühendislere odaklanan bu inceleme, Instrumentation Tools ICS siber güvenlik eğitim materyalinden yararlanır ve derinlemesine savunma yaklaşımını, tesis ekibinin uygulayabileceği sorulara dönüştürür. Önerilen her değişikliği saha mimariniz, üretici yönergeleri, güvenlik gereksinimleri ve değişiklik kontrol süreciniz doğrultusunda doğrulayın.
OT güvenliği ofis BT güvenliğinden neden farklıdır?
Tesiste yapılan bir güvenlik değişikliği fiziksel bir süreci etkileyebilir. Kullanılabilirlik, bütünlük, emniyet ve gizlilik önemlidir; bunların öncelikleri sürece ve risk değerlendirmesine bağlıdır. Yamaları ve yeniden başlatmaları operasyon ekibiyle planlayın, mümkün olduğunda test edin ve geri alma planı hazırlayın. Eski protokollerin yerleşik güvenlik özellikleri sınırlı olabilir; bu nedenle erişim denetimleri, izleme ve ağ sınırlarıyla telafi edici önlemler uygulayın.
Purdue Modeli segmentasyona nasıl yardımcı olur?
Purdue Modeli; saha cihazları, kontrolörler, denetleyici sistemler, tesis operasyonları ve kurumsal hizmetler için yararlı bir haritadır, ancak gerçek bir ağ envanterinin yerini tutmaz. Bölgeleri ve bağlantı kanallarını gerçek veri akışlarına ve riske göre tanımlayın, ardından uygun denetimlerle aralarındaki trafiği kısıtlayın. Bir OT DMZ'si, kurumsal ağlar ile kontrol ağları arasındaki seçili veri alışverişlerini aracılık ederek yönetebilir. Her tarihçinin veya kontrolörün yalnızca tek yönde iletişim kurduğunu varsaymayın: trafiği engellemeden ya da izin vermeden önce gerekli akışları belgeleyin.
GE IS420UCSBH1A kontrolör modülü veya Bachmann MPC240/K M1 kontrolör modülü içeren bir sistemi incelerken kurulu ürün yazılımını, desteklenen arayüzleri ve gerçek topolojiyi doğrulayın. Yalnızca bir ürün listelemesi, OPC UA veya uç ağ geçidi özelliklerinin mevcut olduğunu kanıtlamaz.
Bir OPC UA bağlantısını güvenilir kılan nedir?
OPC UA destekleniyorsa uç nokta güvenlik modlarını ve ilkelerini, güven listelerini, sertifika yaşam döngüsünü, kullanıcı kimlik doğrulamasını ve en az ayrıcalık ilkesine dayalı rolleri inceleyin. Tasarım tarafından desteklendiğinde ve gerekli kılındığında imzalı ve şifrelenmiş oturumları tercih edin; bağımlı istemcileri kontrol edip geçişi planlamadan güvenli olmayan uç noktaları kaldırmayın. Denetleyici performansını ve üretici uyumluluğunu göz önünde bulundurarak erişimleri günlüğe kaydedin ve beklenmeyen bağlantıları inceleyin.
Güvenli uzaktan destek nasıl olmalıdır?
Adlandırılmış hesaplar, destekleniyorsa çok faktörlü kimlik doğrulama, erişim onayı ve uygun günlük kaydıyla birlikte, yönetilen bir ağ geçidi veya atlama sunucusu üzerinden onaylanmış ve süreyle sınırlı bir yol kullanın. Üreticinin erişebileceği alanları kısıtlayın. Kontrol ekipmanını doğrudan internete açmaktan kaçının ve acil destek prosedürünü ihtiyaç duyulmadan önce test edin.
Bölge değerlendirmesine nereden başlanmalıdır?
- Onaylanmış yöntemleri kullanarak güncel bir varlık ve ağ akışı envanteri oluşturun; etkin taramanın ekipmanı etkileyebileceği durumlarda pasif keşfi tercih edin.
- Cihazları ve gerekli iletişimleri bölgelere eşleyerek belgelenmemiş geçişleri belirleyin.
- Açıkları yalnızca yaşlarına göre değil, süreç üzerindeki etkilerine ve istismar edilebilirliklerine göre önceliklendirin.
- Segmentasyon değişikliklerini onaylanmış bir bakım penceresinde uygulamadan önce tasarlayın ve test edin.
- Desteklenen protokolleri, hesapları ve uzaktan erişimi üretici ve saha temel yapılandırmalarına uygun şekilde güçlendirin.
- İlgili olayları izleyin ve doğrulanmış, korumalı yedeklerden kurtarma işlemini prova edin.
Kurtarma, derinlemesine savunmayı nasıl tamamlar?
Sürüm oluşturulmuş kontrolör projelerini, yapılandırma yedeklerini ve test edilmiş bir geri yükleme planını saklayın. Yedeklere erişimi koruyun, dosyaların güvenli bir test sisteminde geri yüklenebildiğini doğrulayın ve teknisyenleri hesaplarını paylaşmamaları veya yönetilmeyen dizüstü bilgisayarları bağlamamaları konusunda eğitin. Uyarıları tesise uygun bir programa göre inceleyin ve olay müdahalesini operasyon ekibiyle koordine edin.
Özet: Görüşmeyi başlatmak için Purdue Modeli'ni kullanın, ardından gerçek tesis ağını belgelenmiş bölgeler, güçlendirilmiş hizmetler, kontrollü uzaktan erişim ve test edilmiş kurtarma süreçleriyle koruyun.
Yazar: Zheng Haifeng, endüstriyel otomasyon mühendisi.


