

Endüstriyel Kontrol Sistemlerine Yönelik Yapay Zekâ Destekli Siber Tehditler: Savunma Mühendisliği Rehberi
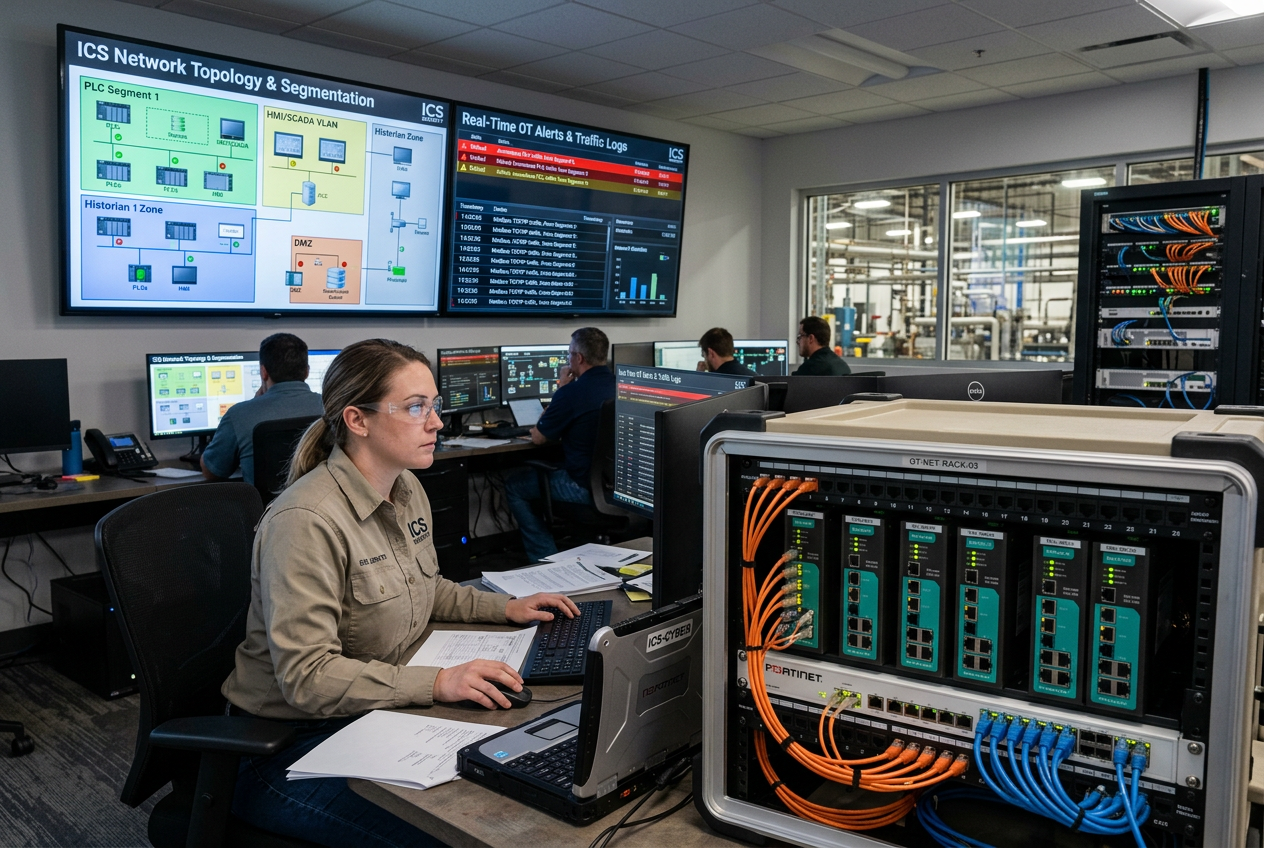
Endüstriyel Kontrol Sistemlerine Yönelik Yapay Zekâ Destekli Siber Tehditler: Savunma Mühendisliği Rehberi
PLC'leri, SCADA sistemlerini ve endüstriyel ağları giderek daha otomatik hâle gelen siber tehditlere karşı koruyun.
Yapay Zekâ, OT ve ICS Siber Güvenlik Tehdit Ortamını Nasıl Yeniden Şekillendiriyor?
Endüstriyel kontrol sistemleri (ICS), dijital yazılımları, iletişim ağlarını ve ağır fiziksel makineleri sıkı biçimde bütünleştirir. Operasyonel teknolojideki (OT) bir siber güvenlik ihlali asla yalnızca bir veri ihlali değildir; tesisin fiziksel kullanılabilirliğini, mekanik bütünlüğünü ve çalışan güvenliğini doğrudan tehlikeye atar.
Saldırganlar artık ağ topolojisini hızla analiz etmek, tescilli aygıt yazılımlarını çözümlemek, sıfırıncı gün güvenlik açıklarını keşfetmek ve otomatik keşif komut dosyaları oluşturmak için otomatikleştirilmiş yapay zekâ araçlarından yararlanıyor. Sektörün yakın tarihli kıyaslamaları, otomatik sızma testi çerçevelerinin güvenlik açığı tarama döngülerini haftalardan saatlere indirebildiğini gösteriyor.
Ancak laboratuvar ortamlarında simüle edilen istismarlar, her endüstriyel tesisin aynı ölçüde savunmasız olduğu anlamına gelmez. En akılcı mühendislik yaklaşımı paniğe kapılmak değil, katmanlı savunmayı disiplinli biçimde uygulamaktır: dışarıya açık giriş yollarını ortadan kaldırmak, mikro segmentasyonu zorunlu kılmak, PLC mühendislik erişimini güvenli hâle getirmek ve doğrulanmış çevrimdışı kurtarma prosedürlerini sürdürmek.
Otomasyon Ekipleri Önce Hangi Kritik Endüstriyel Varlıkları Belirleyip Önceliklendirmeli?
Etkili savunma, Purdue Modeli katmanlarındaki tüm operasyonel varlıkların kapsamlı ve sürekli güncellenen bir envanteriyle başlar. Otomasyon ve BT ekipleri şu unsurları kataloglamak için iş birliği yapmalıdır:
- Temel Denetleyiciler: Programlanabilir Mantık Denetleyicileri (PLC'ler), Uzak Terminal Birimleri (RTU'lar) ve Dağıtık Kontrol Sistemi (DCS) denetleyici düğümleri.
- Denetim Altyapısı: SCADA sunucuları, insan-makine arayüzleri (HMI'lar), tarihçe veritabanları ve mühendislik iş istasyonları.
- Ağ Donanımı: Yönetilebilir anahtarlar, protokol dönüştürücüler, fieldbus bağlayıcıları ve endüstriyel güvenlik duvarları.
- Erişim Yolları: Hücresel modemler, uzaktan satıcı bakım tünelleri ve çift ağa bağlı mühendislik dizüstü bilgisayarları.
Birden fazla alt ağı birbirine bağlayan köprü cihazlarına çok dikkat edin. Çift ağa bağlı tek bir mühendislik iş istasyonu veya yönetilmeyen bir protokol ağ geçidi, güvenlik açısından kritik kontrol döngülerine açılan, izlenmeyen bir sıçrama noktasına istemeden dönüşebilir.
OT bölgeleri arasında sağlam endüstriyel ağ segmentasyonu nasıl uygulanır?
Kurumsal BT ile tesis OT'sinin katı bir ayrım olmadan tamamen birleştirilmesi, kötü amaçlı yazılımların ağ içinde yatay olarak yayılmasına davetiye çıkarır. Sistemleri özel güvenlik bölgelerine ve kanallara ayırmak için ISA/IEC 62443 standardını izleyin.
Endüstriyel ağlar, donanım tarafından uygulanan sınırlara dayanmalıdır. Allen-Bradley Stratix 5700 yönetilebilir Ethernet anahtarları gibi sağlamlaştırılmış, yönetilebilir altyapıların kullanılması; tesislerin VLAN'lar aracılığıyla otomasyon hücrelerini yalıtmasını, bağlantı noktası düzeyinde erişim kontrol listelerini (ACL'ler) uygulamasını ve gerekli olmayan yayın trafiğini kısıtlamasını sağlar.
Uzaktan bakım bağlantıları, doğrudan kontrolör raflarına yönlendirilmek yerine özel endüstriyel DMZ ağ geçitlerinde sonlandırılmalıdır. Kablosuz bakım gerekliyse, kurumsal şifreleme ve katı zaman aralığı zaman aşımlarıyla yapılandırılmış Prosoft endüstriyel erişim noktası gibi özel ve güvenli cihazlar kullanın.
Schneider EtherNet/IP Modbus TCP modülleri veya Allen-Bradley EtherNet/IP adaptör modülleri gibi çok protokollü arayüzlere, yalnızca açıkça yetkilendirilmiş endüstriyel komut çerçevelerini iletmelerini sağlayacak ayrıntılı yönlendirme kuralları uygulanmalıdır.
Tesisler PLC mantığını, mühendislik iş istasyonlarını ve yapılandırma değişikliklerini nasıl sıkı biçimde koruyabilir?
PLC mantığı fiziksel aktüatörleri, vanaları ve ısıtıcıları kontrol ettiğinden, yetkisiz değişiklikler ekipmanda felaketle sonuçlanabilecek hasarlara yol açabilir. Mühendislik yaşam döngüsünü güvenli hâle getirmek, disiplinli bir değişiklik yönetimi gerektirir:
- Rol Tabanlı Erişim Kontrolünü (RBAC) Uygulayın: Genel yönetici oturum açma bilgilerini kaldırın; kriptografik kimlik doğrulaması kullanan, kişiye özel hesaplar atayın.
- CPU Anahtar Disiplinini Uygulayın: Yetkisiz uzaktan mantık değişikliklerini önlemek için normal çalışma sırasında PLC fiziksel anahtarlarını REMOTE RUN yerine RUN modunda tutun.
- Mühendislik Dizüstü Bilgisayarlarını İzole Edin: Bakım dizüstü bilgisayarlarının genel internet erişimine veya denetlenmemiş harici USB sürücülerine erişimini kısıtlayın.
- Yapay Zekâ Destekli Kodu Doğrulayın: Yapay zekâ tarafından oluşturulan PLC merdiven mantığı, yapılandırılmış metin veya betik yapılandırmalarının kapsamlı simülasyon ve uzman incelemesi yapılmadan canlı kontrolörlere indirilmesine asla izin vermeyin.
- Değiştirilemez Altın Yedekleri Koruyun: Tüm PLC ürün yazılımlarının, mantık dosyalarının ve güvenlik parametrelerinin kriptografik olarak imzalanmış, zaman damgalı temel kopyalarını çevrimdışı bir depoda saklayın.
Sürekli Endüstriyel Ağ İzleme ve Anomali Tespiti İçin En İyi Uygulamalar Nelerdir?
Etkin ağ taraması, eski seri-Ethernet dönüştürücülerini istemeden devre dışı bırakabilir veya hassas PLC iletişim yığınlarını aşırı yükleyebilir. OT izleme, pasif ağ dinlemeye ve derin paket incelemesine (DPI) öncelik vermelidir.
Normal üretim operasyonları sırasında temel iletişim profilleri oluşturun. Beklenmeyen kontrolör ürün yazılımı indirme komutları, kritik anahtar bağlantı noktalarındaki yeni MAC adresleri veya olağan dışı yoklama sıklığı gibi anomalilerde hemen uyarı verin.
SCADA sunucularından, yönetilen anahtarlardan ve kontrolör tanılama arabelleklerinden gelen Syslog ve olay günlüklerinin, standartlaştırılmış NTP eşitlemesiyle yazma korumalı merkezi bir güvenlik günlüğü sunucusuna yansıtıldığından emin olun.
Etkili Bir OT Olay Müdahale Planını Nasıl Yapılandırmalı ve Uygulamalısınız?
Sunucuyu izole etmenin yalnızca bir uygulamayı duraklattığı kurumsal BT ortamlarının aksine, bir endüstriyel ağın aniden bağlantısının kesilmesi tehlikeli fiziksel proses kesintilerini tetikleyebilir. Olgun bir OT olay müdahale planı, beş titiz adımı izler:
1. Açık Eskalasyon ve Yetki Tanımlayın: Siber tehdidi kontrol altına alma ile proses güvenliği tehlikeleri arasında denge kurarak üretimi durdurma veya bir kontrol skidini izole etme yetkisinin kimde olduğunu belirleyin.
2. Hızlı Adli Veri Toplama: Denetleyicinin çalışma belleğini değiştirmeden, geçici ağ PCAP verilerini, PLC tanılama hata günlüklerini ve SCADA alarm dökümlerini toplayın.
3. Güvenli ve Kontrollü Sınırlama: Basınç dalgalanmalarına veya kontrolsüz termal reaksiyonlara yol açmadan fiziksel süreçlerin güvenli biçimde yavaşlatılmasını sağlayan, önceden tasarlanmış yük devretme ya da segmentlere ayrılmış izolasyon adımlarını uygulayın.
4. Donanımın Hızla Geri Yüklenmesi: Fiziksel mantık bütünlüğünü referans temel çizgilerle karşılaştırarak doğrulayın ve hızlı, doğrulanmış donanım değişimleri için Emerson yedekli Ethernet G/Ç kartı grupları gibi soğuk yedek parçalar bulundurun.
5. Kök Neden Sonrası İnceleme: Saldırganların sisteme sızmasına olanak tanıyan belirli bağlantı noktasını veya kimlik bilgisi hatasını analiz edin; güvenlik duvarı kurallarını ve ürün yazılımı güncelleme takvimlerini buna göre güncelleyin.
Yapay Zekâ Modern Endüstriyel Siber Güvenlik Savunmasında Nasıl Bir Rol Oynuyor?
Saldırganlar yapay zekâyı silah olarak kullanırken savunma ekipleri, milyonlarca telemetri olayını ayrıştırmak, ince temel çizgi sapmalarını tespit etmek ve karmaşık tesis topolojilerindeki farklı alarmları ilişkilendirmek için makine öğreniminden yararlanabilir.
Bununla birlikte, yapay zekâ destekli savunma yalnızca öneri niteliğinde kalmalıdır. Otomatik sınırlama mantığının, yalnızca olasılıksal modellere dayanarak güvenlik kilitlerini devreye sokmasına veya kritik kompresörleri kapatmasına asla izin verilmemelidir. Ciddi sonuçlar doğurabilecek sınırlama eylemleri için her zaman insan onayı alınmalıdır.
Önemli Çıkarımlar & Mühendislik Savunma Kontrol Listesi
Yapay zekâ çağında endüstriyel kontrol sistemlerini savunmak, siber-fiziksel temellere kesintisiz bağlılık gerektirir. Otomasyon mühendisleri eksiksiz varlık görünürlüğü sağlayarak, donanım tabanlı ağ segmentasyonunu uygulayarak, PLC mühendislik erişimini kilitleyerek ve güvenliğe öncelik veren güvenli olay kurtarma uygulamaları yaparak, gelişen otomatik tehditlere dayanıklı, son derece iyi savunulabilir operasyonel ortamlar oluşturabilir.


