

Odbrana Purdue modela: GE i Bachmann pristupi sajber-bezbednosti ICS sistema
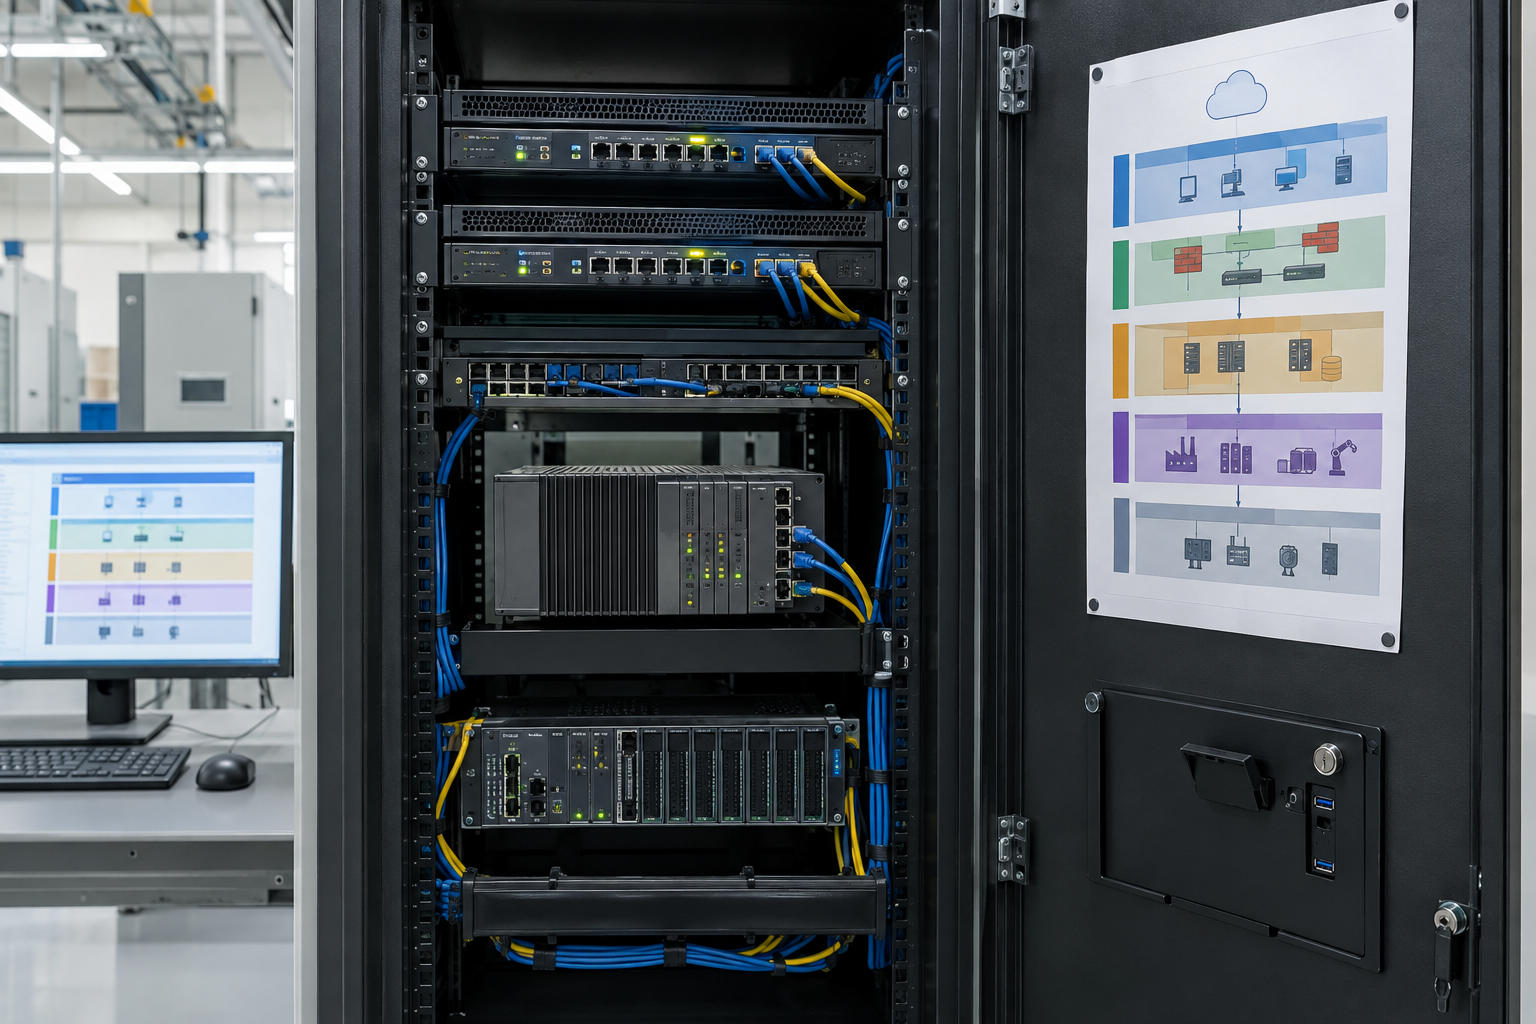
Sajberbezbednost industrijskih upravljačkih sistema (ICS) počinje poznavanjem toga šta je sa čim povezano. Ovaj pregled usmeren na inženjere oslanja se na materijal za obuku o sajberbezbednosti ICS-a na sajtu Instrumentation Tools i pretvara dubinsku odbranu u pitanja na koja fabrički tim može da reaguje. Svaku predloženu promenu proverite u odnosu na arhitekturu svoje lokacije, smernice dobavljača, bezbednosne zahteve i proces kontrole promena.
Zašto se OT bezbednost razlikuje od bezbednosti kancelarijskog IT-a?
Promena bezbednosti u fabrici može uticati na fizički proces. Dostupnost, integritet, bezbednost i poverljivost su važni; njihovi prioriteti zavise od procesa i procene rizika. Planirajte zakrpe i ponovna pokretanja zajedno sa operativnim timom, testirajte ih gde je moguće i pripremite plan vraćanja na prethodno stanje. Nasleđeni protokoli mogu imati ograničene izvorne bezbednosne funkcije, pa to nadoknadite kontrolama pristupa, nadzorom i mrežnim granicama.
Kako Purdue model pomaže segmentaciji?
Purdue model je korisna mapa terenskih uređaja, kontrolera, nadzornih sistema, operacija lokacije i poslovnih servisa, ali nije zamena za stvarni popis mreže. Definišite zone i vodove na osnovu stvarnih tokova podataka i rizika, a zatim ograničite saobraćaj između njih odgovarajućim kontrolama. OT DMZ može posredovati u odabranim razmenama između poslovnih i upravljačkih mreža. Nemojte pretpostaviti da svaki historian ili kontroler komunicira samo u jednom smeru: dokumentujte potrebne tokove pre nego što ih blokirate ili dozvolite.
Prilikom pregleda sistema sa GE IS420UCSBH1A modulom samostalnog kontrolera ili Bachmann MPC240/K M1 modulom kontrolera, potvrdite instalirani firmver, podržane interfejse i stvarnu topologiju. Sam opis proizvoda ne potvrđuje mogućnosti OPC UA ili edge-gateway funkcije.
Šta OPC UA vezu čini pouzdanom?
Tamo gde je OPC UA podržan, pregledajte bezbednosne režime i politike krajnjih tačaka, liste poverenja, životni ciklus sertifikata, autentifikaciju korisnika i uloge sa najmanjim potrebnim privilegijama. Dajte prednost potpisanim i šifrovanim sesijama tamo gde su podržane i zahtevane projektom; uklonite nebezbedne krajnje tačke tek nakon provere zavisnih klijenata i planiranja prelaska. Beležite pristup i proveravajte neočekivane veze, uzimajući u obzir performanse kontrolera i kompatibilnost sa dobavljačem.
Kako treba da izgleda bezbedna daljinska podrška?
Koristite odobren, vremenski ograničen pristup preko upravljanog gateway-a ili jump host-a, uz imenovane naloge, višefaktorsku autentifikaciju gde je podržana, odobrenje pristupa i odgovarajuće evidentiranje. Ograničite ono čemu dobavljač može da pristupi. Izbegavajte direktno izlaganje upravljačke opreme internetu i testirajte proceduru za hitnu podršku pre nego što bude potrebna.
Odakle treba početi procenu zone?
- Napravite ažuran popis sredstava i tokova mrežnog saobraćaja koristeći odobrene metode; prednost dajte pasivnom otkrivanju tamo gde bi aktivno skeniranje moglo da poremeti opremu.
- Mapirajte uređaje i neophodne komunikacije u zone, uz identifikovanje nedokumentovanih prelaza.
- Dajte prioritet izloženostima prema uticaju na proces i mogućnosti iskorišćavanja, a ne samo prema starosti.
- Projektujte i testirajte promene segmentacije pre uvođenja tokom odobrenog perioda održavanja.
- Ojačajte podržane protokole, naloge i daljinski pristup u skladu sa osnovnim zahtevima dobavljača i lokacije.
- Nadzirite relevantne događaje i uvežbavajte oporavak iz proverenih, zaštićenih rezervnih kopija.
Kako oporavak upotpunjuje dubinsku odbranu?
Čuvajte verzionisane projekte kontrolera, rezervne kopije konfiguracija i testiran plan vraćanja sistema. Zaštitite pristup rezervnim kopijama, proverite da se datoteke mogu vratiti na bezbednom testnom sistemu i obučite tehničare da ne dele naloge niti povezuju neupravljane laptopove. Pregledajte upozorenja prema rasporedu koji odgovara fabrici i uskladite svaki odgovor na incident sa operativnim timom.
Zaključak: Koristite Purdue model da započnete razgovor, a zatim zaštitite stvarnu fabričku mrežu dokumentovanim zonama, ojačanim servisima, kontrolisanim daljinskim pristupom i testiranim oporavkom.
Autor: Zheng Haifeng, inženjer industrijske automatizacije.


