

Защита модели Purdue: подходы GE и Bachmann к кибербезопасности АСУ ТП
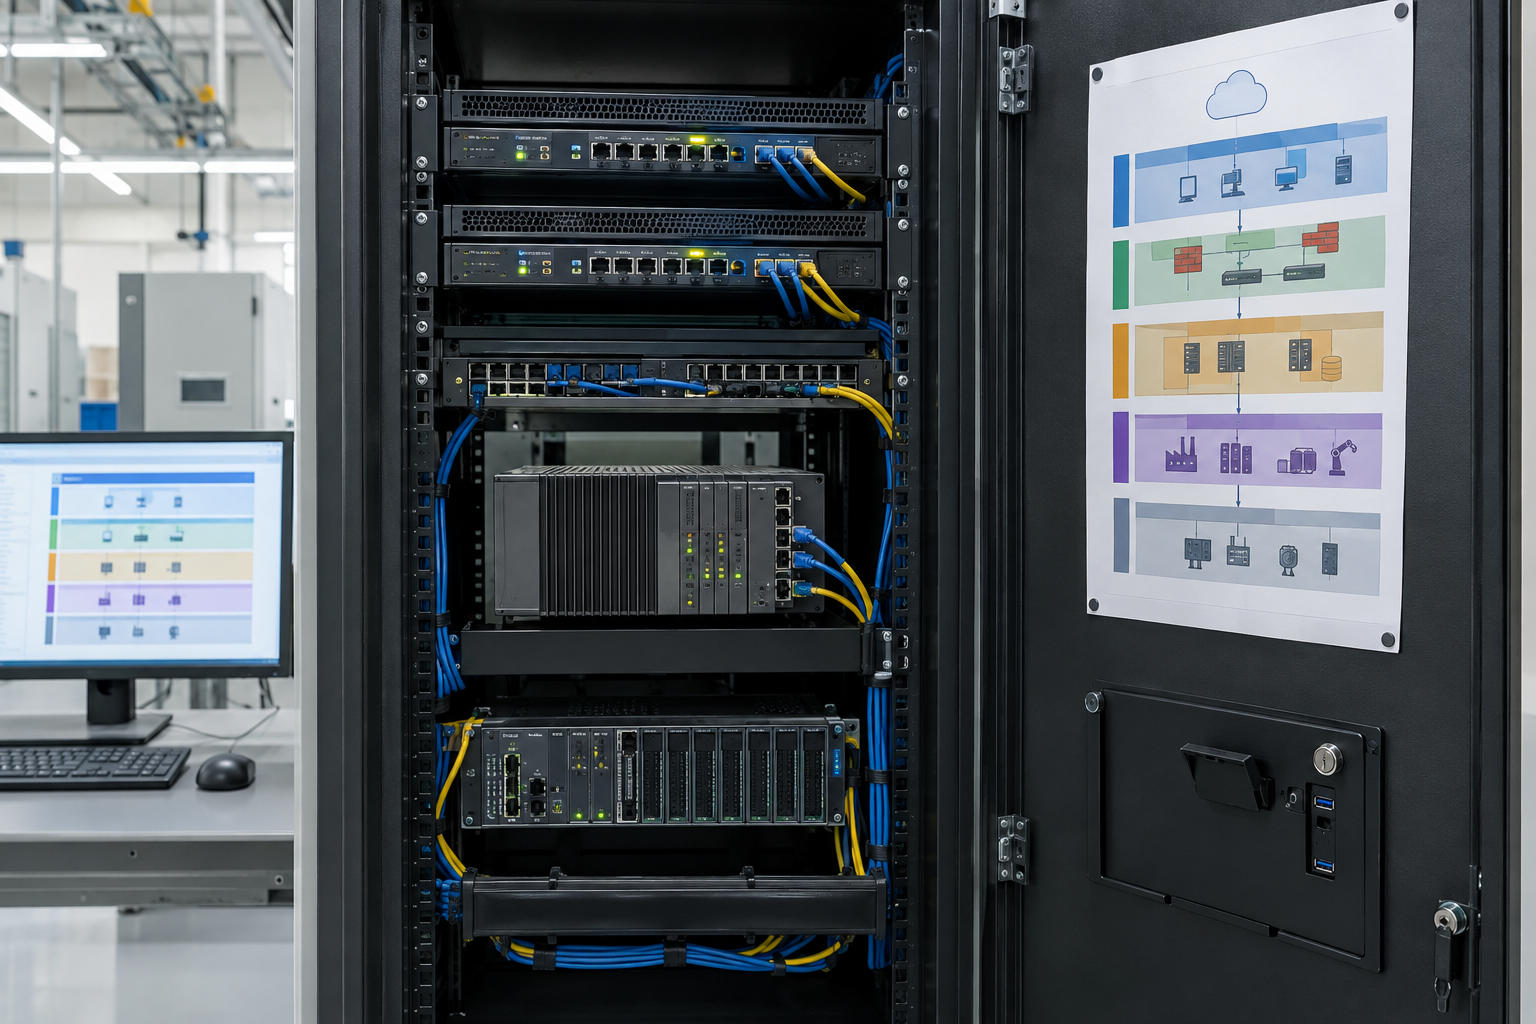
Кибербезопасность систем промышленного управления (ICS) начинается с понимания того, что с чем соединено. Этот обзор, ориентированный на инженеров, опирается на учебные материалы по кибербезопасности ICS от Instrumentation Tools и превращает эшелонированную защиту в вопросы, по которым команда предприятия может принять меры. Проверяйте каждое предлагаемое изменение на соответствие архитектуре вашего объекта, рекомендациям поставщика, требованиям безопасности и процессу управления изменениями.
Чем безопасность OT отличается от безопасности офисных ИТ-систем?
Изменение системы безопасности на предприятии может повлиять на физический процесс. Важны доступность, целостность, безопасность и конфиденциальность; их приоритеты зависят от процесса и оценки рисков. Планируйте установку исправлений и перезагрузки совместно с операционным персоналом, по возможности тестируйте их и предусматривайте откат. Устаревшие протоколы могут иметь ограниченные встроенные средства безопасности, поэтому компенсируйте это с помощью контроля доступа, мониторинга и сетевых границ.
Как модель Purdue помогает с сегментацией?
Модель Purdue - это полезная карта полевых устройств, контроллеров, надзорных систем, операционных систем предприятия и корпоративных сервисов, но не замена фактической инвентаризации сети. Определяйте зоны и каналы связи на основе реальных потоков данных и рисков, затем ограничивайте трафик между ними с помощью соответствующих средств контроля. Демилитаризованная зона OT может обеспечивать выборочный обмен данными между корпоративной сетью и сетями управления. Не предполагайте, что каждый историк или контроллер обменивается данными только в одном направлении: документируйте необходимые потоки до их блокировки или разрешения.
При проверке системы с модулем контроллера GE IS420UCSBH1A или модулем контроллера Bachmann MPC240/K M1 подтвердите установленную версию прошивки, поддерживаемые интерфейсы и фактическую топологию. Одного описания продукта недостаточно, чтобы подтвердить наличие возможностей OPC UA или периферийного шлюза.
Что делает соединение OPC UA надежным?
Если OPC UA поддерживается, проверьте режимы и политики безопасности конечных точек, списки доверия, жизненный цикл сертификатов, аутентификацию пользователей и роли с минимально необходимыми привилегиями. По возможности и в соответствии с проектом отдавайте предпочтение подписанным и зашифрованным сеансам; удаляйте небезопасные конечные точки только после проверки зависимых клиентов и планирования переключения. Регистрируйте доступ и проверяйте неожиданные соединения, учитывая производительность контроллера и совместимость с оборудованием поставщика.
Как должна выглядеть безопасная удаленная поддержка?
Используйте одобренный маршрут с ограниченным сроком действия через управляемый шлюз или узел-посредник, с именными учетными записями, многофакторной аутентификацией, если она поддерживается, согласованием доступа и надлежащим журналированием. Ограничьте доступные поставщику ресурсы. Не допускайте прямого подключения оборудования управления к интернету и протестируйте процедуру экстренной поддержки до того, как она понадобится.
С чего следует начать оценку зоны?
- Составьте актуальный перечень активов и потоков данных в сети с использованием одобренных методов; отдавайте предпочтение пассивному обнаружению, если активное сканирование может нарушить работу оборудования.
- Сопоставьте устройства и необходимые коммуникации с зонами, выявив недокументированные пересечения.
- Расставляйте приоритеты для уязвимостей по влиянию на процесс и возможности эксплуатации, а не только по возрасту.
- Проектируйте и тестируйте изменения сегментации до их внедрения в течение утвержденного окна технического обслуживания.
- Усильте защиту поддерживаемых протоколов, учетных записей и удаленного доступа в соответствии с базовыми требованиями поставщика и предприятия.
- Отслеживайте релевантные события и отрабатывайте восстановление из проверенных защищенных резервных копий.
Как восстановление завершает эшелонированную защиту?
Храните версии проектов контроллеров и резервные копии конфигураций, а также проверенный план восстановления. Защищайте доступ к резервным копиям, проверяйте возможность восстановления файлов в безопасной тестовой системе и обучайте технических специалистов не использовать общие учетные записи и не подключать неуправляемые ноутбуки. Проверяйте оповещения с периодичностью, соответствующей предприятию, и координируйте реагирование на инциденты с операционным персоналом.
Итог: Используйте модель Purdue, чтобы начать обсуждение, а затем защищайте реальную сеть предприятия с помощью документированных зон, защищенных сервисов, контролируемого удаленного доступа и проверенного восстановления.
Автор: Чжэн Хайфэн, инженер по промышленной автоматизации.


