

Киберугрозы для систем промышленного управления с использованием ИИ: руководство по инженерной защите
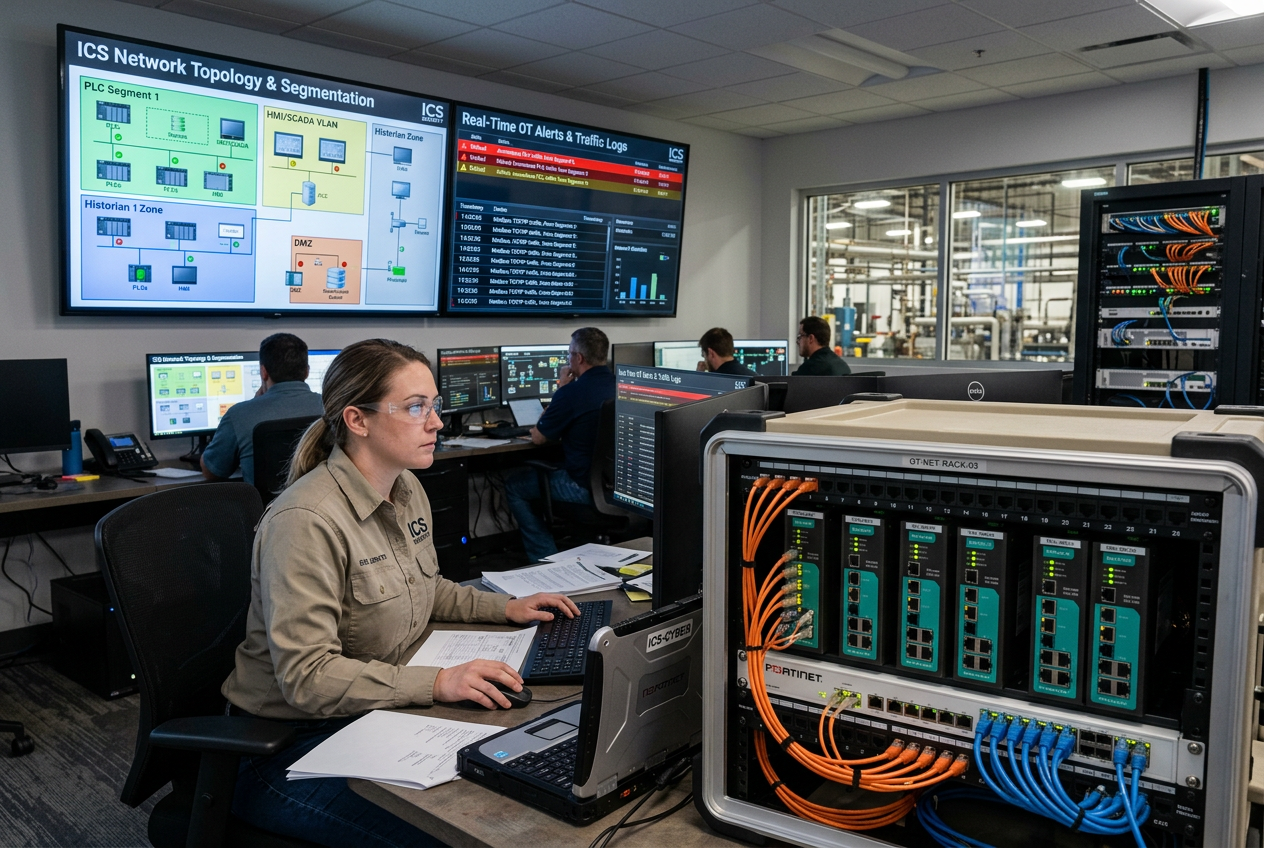
Киберугрозы для систем промышленного управления на базе ИИ: руководство по инженерной защите
Защитите PLC, системы SCADA и промышленные сети от всё более автоматизированных киберугроз.
Как ИИ меняет ландшафт киберугроз для OT и ICS?
Системы промышленной автоматизации (ICS) тесно объединяют цифровое программное обеспечение, сети связи и тяжёлое физическое оборудование. Нарушение кибербезопасности в операционных технологиях (OT) — это не просто утечка данных: оно напрямую угрожает доступности производственных объектов, механической целостности оборудования и безопасности работников.
Злоумышленники уже используют автоматизированные инструменты ИИ, чтобы быстро анализировать топологию сетей, расшифровывать проприетарную прошивку, выявлять уязвимости нулевого дня и автоматизировать разведку. Недавние отраслевые исследования показывают, что автоматизированные платформы тестирования на проникновение позволяют сократить циклы сканирования уязвимостей с недель до часов.
Однако имитация атак в лабораторных условиях не означает, что все промышленные предприятия одинаково уязвимы. Наиболее прагматичный инженерный подход — не паниковать, а последовательно выстраивать эшелонированную защиту: устранять открытые пути проникновения, применять микросегментацию, защищать доступ для разработки PLC и поддерживать проверенные автономные процедуры восстановления.
Какие критически важные промышленные активы команды автоматизации должны выявить и расставить в приоритетном порядке в первую очередь?
Эффективная защита начинается с исчерпывающей, постоянно обновляемой инвентаризации всех эксплуатационных активов на уровнях модели Пёрдью. Команды автоматизации и ИТ должны совместно составить каталог:
- Основные контроллеры: программируемые логические контроллеры (PLC), удалённые терминальные устройства (RTU) и узлы контроллеров распределённых систем управления (DCS).
- Инфраструктура диспетчерского управления: серверы SCADA, человеко-машинные интерфейсы (HMI), базы данных-архивы и инженерные рабочие станции.
- Сетевое оборудование: управляемые коммутаторы, преобразователи протоколов, соединительные устройства полевых шин и промышленные межсетевые экраны.
- Пути доступа: сотовые модемы, туннели удалённого обслуживания поставщиками и инженерные ноутбуки с двумя сетевыми подключениями.
Уделяйте особое внимание мостовым устройствам, соединяющим несколько подсетей. Одна инженерная рабочая станция с двумя сетевыми подключениями или неуправляемый шлюз протоколов могут случайно стать неотслеживаемой точкой для проникновения в контуры управления, критически важные для безопасности.
Как обеспечить надежную сегментацию промышленной сети между зонами ОТ?
Полное объединение корпоративной ИТ-сети и производственной ОТ-сети без строгого разграничения открывает путь для распространения вредоносного ПО по сети. Следуйте стандарту ISA/IEC 62443, чтобы разделить системы на выделенные зоны безопасности и каналы связи.
Промышленные сети должны опираться на границы, обеспечиваемые аппаратными средствами. Использование защищенной управляемой инфраструктуры, например управляемых коммутаторов Ethernet Allen-Bradley Stratix 5700, позволяет предприятиям изолировать ячейки автоматизации с помощью VLAN, применять списки контроля доступа (ACL) на уровне портов и ограничивать несущественный широковещательный трафик.
Подключения для удаленного обслуживания должны завершаться на выделенных шлюзах промышленной DMZ, а не направляться напрямую в стойки контроллеров. Если необходимо беспроводное обслуживание, используйте выделенные защищенные устройства, например промышленную точку доступа Prosoft, настроенную на использование корпоративного шифрования и строгих ограничений по времени подключения.
Для многопротокольных интерфейсов, таких как модули Schneider EtherNet/IP Modbus TCP или адаптерные модули Allen-Bradley EtherNet/IP, следует настроить детализированные правила маршрутизации, чтобы они пропускали только явно разрешенные промышленные командные кадры.
Как предприятиям надежно защитить логику ПЛК, инженерные рабочие станции и изменения конфигурации?
Поскольку логика ПЛК управляет физическими исполнительными механизмами, клапанами и нагревателями, несанкционированные изменения могут привести к катастрофическому повреждению оборудования. Для защиты инженерного жизненного цикла требуется строгое управление изменениями:
- Внедрите управление доступом на основе ролей (RBAC): Откажитесь от общих учётных записей администратора; назначайте персональные учётные записи с криптографической аутентификацией.
- Соблюдайте правила использования ключевого переключателя ЦП: Во время штатной работы оставляйте физические ключевые переключатели ПЛК в режиме RUN, а не REMOTE RUN, чтобы предотвратить несанкционированную удалённую перезапись логики.
- Изолируйте инженерные ноутбуки: Запретите использование инженерных ноутбуков для обычного просмотра интернета и подключение непроверенных внешних USB-накопителей.
- Проверяйте код, созданный с помощью ИИ: Никогда не загружайте сгенерированную ИИ релейную логику ПЛК, структурированный текст или конфигурации сценариев в работающие контроллеры без тщательного моделирования и экспертной проверки.
- Храните неизменяемые эталонные резервные копии: Храните криптографически подписанные эталонные копии всех прошивок ПЛК, файлов логики и параметров безопасности с отметками времени в автономном репозитории.
Каковы лучшие практики непрерывного мониторинга промышленной сети и выявления аномалий?
Активное сканирование сети может случайно вывести из строя устаревшие преобразователи последовательного интерфейса в Ethernet или перегрузить чувствительные стеки обмена данными ПЛК. При мониторинге ОТ следует отдавать предпочтение пассивному подключению к сети и глубокому анализу пакетов (DPI).
Составьте базовые профили сетевого обмена во время штатной работы производства. Немедленно оповещайте о таких аномалиях, как неожиданные команды загрузки прошивки контроллера, новые MAC-адреса на критически важных портах коммутаторов или аномальная частота опроса.
Настройте зеркалирование системных журналов и журналов событий с серверов SCADA, управляемых коммутаторов и диагностических буферов контроллеров на защищённый от записи центральный сервер журналов безопасности с синхронизацией времени NTP по единому стандарту.
Как разработать и эффективно реализовать план реагирования на инциденты в ОТ?
В отличие от корпоративных ИТ-систем, где изоляция сервера просто приостанавливает работу приложения, внезапное отключение промышленной сети может привести к опасным остановкам технологического процесса. Зрелый план реагирования на инциденты в ОТ включает пять строгих шагов:
1. Чётко определите порядок эскалации и полномочия: Укажите, кто вправе остановить производство или изолировать шкаф управления, соблюдая баланс между сдерживанием киберугроз и рисками для безопасности технологического процесса.
2. Оперативный сбор криминалистических данных: Собирайте дампы PCAP нестабильных сетевых данных, журналы диагностических ошибок PLC и выгрузки тревожных сигналов SCADA, не изменяя рабочую память контроллера.
3. Безопасная контролируемая локализация: Выполняйте заранее разработанные процедуры переключения на резервную систему или изоляции сегментов, чтобы безопасно снижать нагрузку на физические процессы, не вызывая скачков давления или неконтролируемых тепловых реакций.
4. Быстрое восстановление аппаратного обеспечения: Сверяйте целостность физической логики с эталонными базовыми конфигурациями и держите запасные компоненты в режиме холодного резерва, например резервные сборки карт ввода-вывода Ethernet Emerson, чтобы оперативно и с проверкой заменять аппаратное обеспечение.
5. Посмертный анализ первопричины: Проанализируйте конкретный канал связи или сбой учетных данных, позволивший проникнуть в систему, и соответственно обновите правила межсетевого экрана и графики установки исправлений прошивки.
Какую роль ИИ играет в современной кибербезопасности промышленных систем?
Хотя противники используют ИИ как оружие, защитные команды могут применять машинное обучение для анализа миллионов событий телеметрии, выявления малозаметных отклонений от базовых показателей и сопоставления разрозненных тревожных сигналов в сложных топологиях производственных объектов.
Однако средства защиты на базе ИИ должны оставаться лишь вспомогательными. Нельзя допускать, чтобы автоматизированная логика локализации угроз срабатывала на блокировки безопасности или останавливала критически важные компрессоры только на основании вероятностных моделей. Для локализации угроз с серьезными последствиями всегда требуется разрешение человека.
Основные выводы и контрольный список по инженерной защите
Защита промышленных систем управления в эпоху ИИ требует неукоснительного соблюдения основ киберфизической безопасности. Обеспечив полную видимость активов, внедрив сегментацию сети на аппаратном уровне, ограничив доступ к инженерным системам PLC и отработав безопасное восстановление после инцидентов с приоритетом безопасности, инженеры по автоматизации могут создавать отказоустойчивые и надежно защищенные операционные среды, способные противостоять меняющимся автоматизированным угрозам.


