

Defendendo o Modelo Purdue: abordagens da GE e da Bachmann para a cibersegurança de sistemas de controle industrial
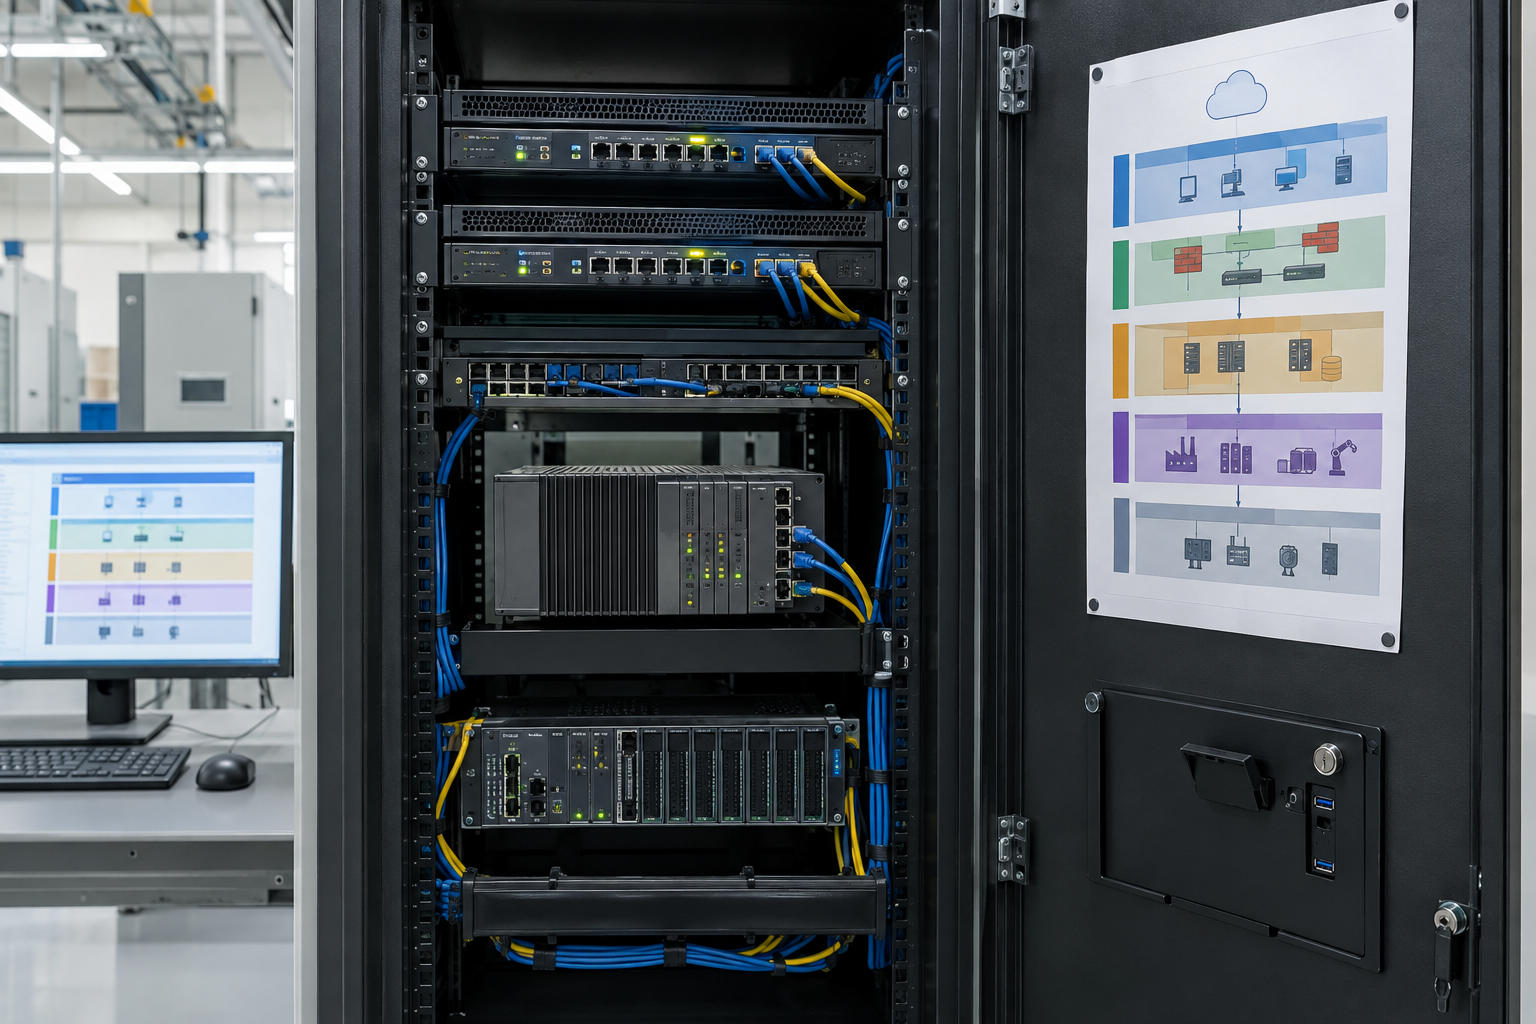
A cibersegurança de sistemas de controle industrial (ICS) começa com saber o que está conectado a quê. Esta análise voltada para engenheiros baseia-se no material de treinamento sobre cibersegurança de ICS da Instrumentation Tools e transforma a defesa em profundidade em perguntas que a equipe da planta pode colocar em prática. Valide cada mudança proposta em relação à arquitetura do seu local, às orientações do fornecedor, aos requisitos de segurança e ao processo de controle de mudanças.
Por que a segurança de OT é diferente da segurança de TI de escritório?
Uma mudança de segurança na planta pode afetar um processo físico. Disponibilidade, integridade, segurança e confidencialidade são importantes; as prioridades dependem do processo e da avaliação de riscos. Programe patches e reinicializações com a equipe de operações, faça testes quando possível e planeje uma reversão. Protocolos legados podem ter recursos nativos de segurança limitados; portanto, compense com controles de acesso, monitoramento e limites de rede.
Como o Modelo Purdue ajuda na segmentação?
O Modelo Purdue é um mapa útil de dispositivos de campo, controladores, sistemas supervisórios, operações do local e serviços corporativos, mas não substitui um inventário de rede real. Defina zonas e conduítes com base nos fluxos de dados reais e nos riscos; depois, restrinja o tráfego entre eles com controles apropriados. Uma DMZ de OT pode intermediar trocas selecionadas entre as redes corporativa e de controle. Não presuma que todo historiador ou controlador se comunica em uma única direção: documente os fluxos necessários antes de bloqueá-los ou permiti-los.
Ao revisar um sistema com um módulo controlador GE IS420UCSBH1A ou um módulo controlador Bachmann MPC240/K M1, confirme o firmware instalado, as interfaces compatíveis e a topologia real. Uma listagem de produto, por si só, não comprova recursos de OPC UA ou de gateway de borda.
O que torna uma conexão OPC UA confiável?
Quando houver suporte a OPC UA, revise os modos e as políticas de segurança dos endpoints, as listas de confiança, o ciclo de vida dos certificados, a autenticação de usuários e as funções de menor privilégio. Prefira sessões assinadas e criptografadas quando houver suporte e quando isso for exigido pelo projeto; remova endpoints inseguros somente após verificar os clientes dependentes e planejar a transição. Registre os acessos e analise conexões inesperadas, mantendo em vista o desempenho dos controladores e a compatibilidade com o fornecedor.
Como deve ser um suporte remoto seguro?
Use uma rota aprovada e limitada no tempo por meio de um gateway gerenciado ou host de salto, com contas identificadas, autenticação multifator quando houver suporte, aprovação de acesso e registro adequado. Restrinja o que o fornecedor pode acessar. Evite expor diretamente equipamentos de controle à internet e teste o procedimento de suporte emergencial antes que ele seja necessário.
Por onde deve começar uma avaliação de zonas?
- Crie um inventário atualizado de ativos e fluxos de rede usando métodos aprovados; prefira a descoberta passiva quando a varredura ativa puder afetar os equipamentos.
- Mapeie os dispositivos e as comunicações necessárias nas zonas, identificando conexões não documentadas.
- Priorize as exposições pelo impacto no processo e pela possibilidade de exploração, e não apenas pela idade.
- Projete e teste as mudanças de segmentação antes de implantá-las durante uma janela de manutenção aprovada.
- Reforce os protocolos, as contas e o acesso remoto compatíveis com os padrões do fornecedor e do local.
- Monitore os eventos relevantes e ensaie a recuperação a partir de backups verificados e protegidos.
Como a recuperação completa a defesa em profundidade?
Mantenha projetos versionados dos controladores, backups de configuração e um plano de restauração testado. Proteja o acesso aos backups, verifique se os arquivos podem ser restaurados em um sistema de teste seguro e treine os técnicos para não compartilhar contas nem conectar laptops não gerenciados. Analise os alertas em uma frequência adequada à planta e coordene qualquer resposta a incidentes com as operações.
Conclusão: Use o Modelo Purdue para iniciar a conversa e, em seguida, proteja a rede real da planta com zonas documentadas, serviços reforçados, acesso remoto controlado e recuperação testada.
Autor: Zheng Haifeng, engenheiro de automação industrial.


