

Ameaças cibernéticas habilitadas por IA a sistemas de controle industrial: um guia de engenharia defensiva
Ameaças cibernéticas habilitadas por IA a sistemas de controle industrial: um guia de engenharia defensiva
Proteja PLCs, sistemas SCADA e redes industriais contra ameaças cibernéticas cada vez mais automatizadas.
Como a IA está transformando o cenário de ameaças à cibersegurança de OT e ICS?
Os sistemas de controle industrial (ICS) integram estreitamente software digital, redes de comunicação e maquinário pesado. Uma violação de cibersegurança na tecnologia operacional (OT) nunca é apenas uma violação de dados: ela ameaça diretamente a disponibilidade física da planta, a integridade mecânica e a segurança dos trabalhadores.
Os adversários agora estão usando ferramentas automatizadas de IA para analisar rapidamente a topologia da rede, decifrar firmware proprietário, descobrir vulnerabilidades de dia zero e programar reconhecimentos automatizados. Referências recentes do setor demonstram que estruturas automatizadas de testes de penetração podem reduzir os ciclos de varredura de vulnerabilidades de semanas para horas.
No entanto, explorações simuladas em ambientes de laboratório não significam que todas as plantas industriais sejam igualmente vulneráveis. A resposta de engenharia mais pragmática não é entrar em pânico, mas adotar uma defesa em profundidade disciplinada: eliminar vias de entrada expostas, implementar a microsegmentação, proteger o acesso de engenharia aos PLCs e manter procedimentos de recuperação offline validados.
Quais ativos industriais críticos as equipes de automação devem identificar e priorizar primeiro?
Uma defesa eficaz começa com um inventário completo e atualizado de todos os ativos operacionais em todos os níveis do Modelo de Purdue. As equipes de automação e TI devem colaborar para catalogar:
- Controladores principais: controladores lógicos programáveis (PLCs), unidades terminais remotas (RTUs) e nós controladores de sistemas de controle distribuído (DCS).
- Infraestrutura de supervisão: servidores SCADA, interfaces homem-máquina (IHMs), bancos de dados históricos e estações de trabalho de engenharia.
- Equipamentos de rede: switches gerenciáveis, conversores de protocolo, acopladores de barramento de campo e firewalls industriais.
- Vias de acesso: modems celulares, túneis de manutenção remota de fornecedores e laptops de engenharia com conexão dupla.
Preste muita atenção aos dispositivos de ponte que conectam várias sub-redes. Uma única estação de trabalho de engenharia com conexão dupla ou um gateway de protocolo não gerenciado pode se tornar, inadvertidamente, um ponto de acesso não monitorado aos circuitos de controle críticos para a segurança.
Como implementar uma segmentação robusta da rede industrial entre zonas de TO?
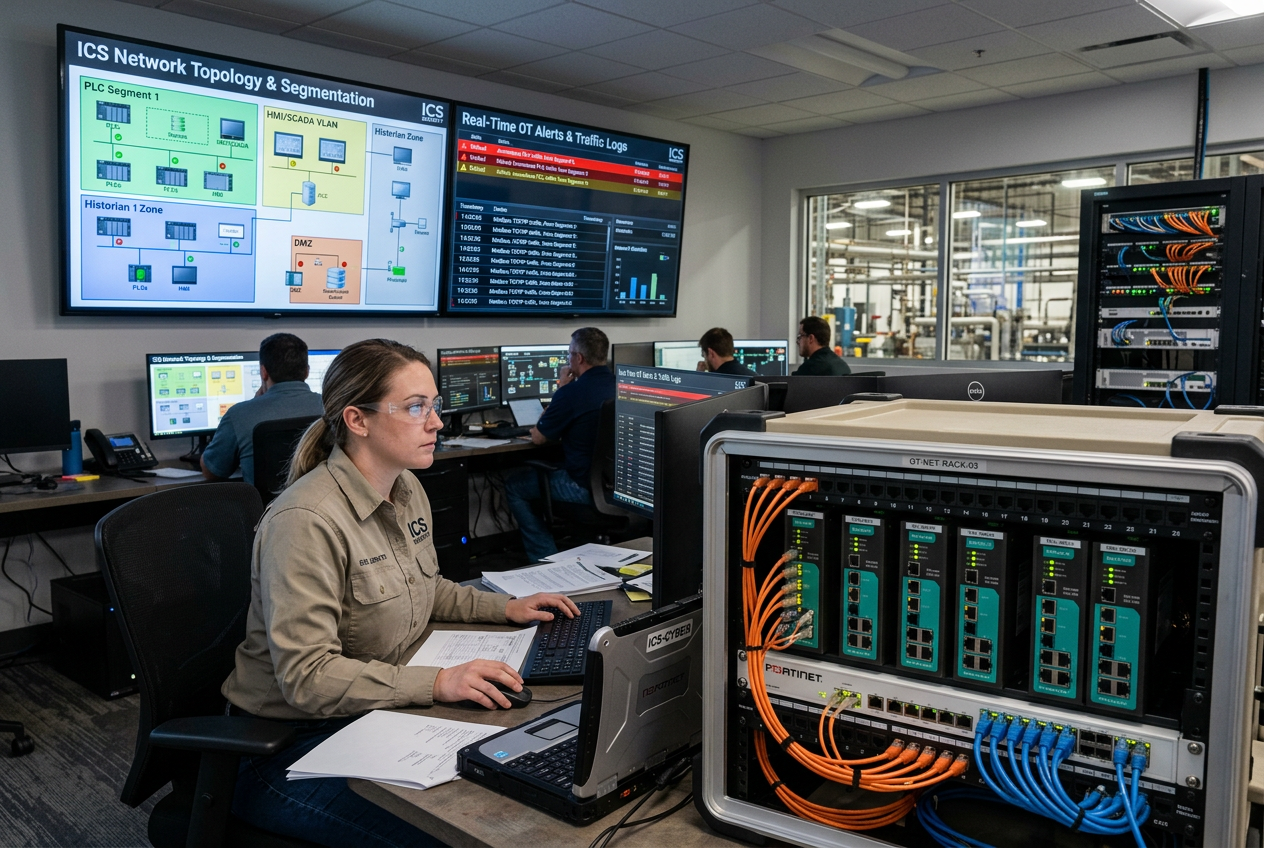
A convergência total da TI corporativa com a TO da fábrica sem uma demarcação rigorosa abre caminho para a propagação lateral de malware. Siga a norma ISA/IEC 62443 para compartimentar os sistemas em zonas de segurança e conduítes dedicados.
As redes industriais devem depender de barreiras impostas por hardware. A implantação de uma infraestrutura robusta e gerenciada, como os switches Ethernet gerenciados Allen-Bradley Stratix 5700, permite que as fábricas isolem células de automação por meio de VLANs, apliquem listas de controle de acesso (ACLs) no nível das portas e restrinjam o tráfego de broadcast não essencial.
As conexões de manutenção remota devem terminar em gateways dedicados de DMZ industrial, em vez de serem roteadas diretamente para os racks dos controladores. Se a manutenção sem fio for necessária, use dispositivos dedicados e seguros, como o hotspot industrial Prosoft, configurado com criptografia empresarial e limites de tempo rigorosos para as sessões.
Interfaces multiprotocolo, como módulos Schneider EtherNet/IP Modbus TCP ou módulos adaptadores EtherNet/IP Allen-Bradley, devem ter regras de roteamento granulares para permitir a passagem apenas de quadros de comando industriais explicitamente autorizados.
Como as fábricas podem proteger rigorosamente a lógica dos CLPs, as estações de trabalho de engenharia e as alterações de configuração?
Como a lógica de CLPs controla atuadores físicos, válvulas e aquecedores, modificações não autorizadas podem causar danos catastróficos aos equipamentos. O fortalecimento do ciclo de vida da engenharia exige um gerenciamento disciplinado de mudanças:
- Aplique o controle de acesso baseado em funções (RBAC): Elimine logins de administrador genéricos e atribua contas individuais com nomes próprios e autenticação criptográfica.
- Implemente uma política rigorosa para as chaves seletoras físicas das CPUs: Durante a operação normal, mantenha as chaves seletoras físicas dos CLPs no modo RUN, e não em REMOTE RUN, para impedir a sobrescrita remota não autorizada da lógica.
- Isole os notebooks de engenharia: Restrinja o acesso desses notebooks à navegação geral na internet e a unidades USB externas não verificadas.
- Verifique o código criado com auxílio de IA: Nunca permita que a lógica ladder de CLPs, o texto estruturado ou as configurações de scripts gerados por IA sejam baixados para controladores em operação sem simulação rigorosa e revisão por pares.
- Mantenha backups imutáveis de referência: Armazene cópias de referência, assinadas criptograficamente e com registro de data e hora, de todo o firmware de CLPs, arquivos de lógica e parâmetros de segurança em um repositório offline.
Quais são as práticas recomendadas para o monitoramento contínuo de redes industriais e a detecção de anomalias?
A varredura ativa da rede pode travar inadvertidamente conversores seriais para Ethernet legados ou sobrecarregar pilhas de comunicação sensíveis de CLPs. O monitoramento de TO deve priorizar o espelhamento passivo do tráfego de rede e a inspeção profunda de pacotes (DPI).
Estabeleça perfis de comunicação de referência durante as operações normais de fabricação. Gere alertas imediatos para anomalias, como comandos inesperados de download de firmware para controladores, novos endereços MAC em portas de switches críticos ou frequência anormal de consulta.
Garanta que os logs de Syslog e de eventos dos servidores SCADA, switches gerenciáveis e buffers de diagnóstico dos controladores sejam espelhados em um servidor central de logs de segurança protegido contra gravação, com sincronização NTP padronizada.
Como estruturar e executar um plano eficaz de resposta a incidentes de TO?
Ao contrário da TI corporativa, na qual isolar um servidor simplesmente pausa um aplicativo, interromper abruptamente uma rede industrial pode provocar paradas perigosas de processos físicos. Um plano maduro de resposta a incidentes de TO segue cinco etapas rigorosas:
1. Defina claramente a escalada e a autoridade: Determine quem tem autoridade para interromper a produção ou isolar um skid de controle, equilibrando a contenção cibernética com os riscos à segurança do processo.
2. Coleta forense rápida: Colete capturas voláteis de pacotes de rede (PCAPs), registros de falhas de diagnóstico dos PLCs e despejos de alarmes do SCADA sem alterar a memória operacional dos controladores.
3. Contenção segura e controlada: Execute etapas de failover predefinidas ou de isolamento segmentado que permitam reduzir gradualmente a operação dos processos físicos com segurança, sem causar picos de pressão ou reações térmicas descontroladas.
4. Restauração rápida de hardware: Valide a integridade da lógica física em relação às linhas de base de referência e mantenha peças sobressalentes em espera a frio, como conjuntos de placas de E/S Ethernet redundantes da Emerson, para substituições rápidas e verificadas de hardware.
5. Análise pós-incidente da causa raiz: Analise a falha específica no conduíte ou nas credenciais que permitiu a intrusão, atualizando as regras do firewall e os cronogramas de aplicação de patches de firmware conforme necessário.
Qual é o papel da IA na cibersegurança industrial defensiva moderna?
Enquanto os adversários transformam a IA em arma, as equipes de defesa podem utilizar aprendizado de máquina para analisar milhões de eventos de telemetria, detectar desvios sutis da linha de base e correlacionar alarmes distintos em topologias complexas de instalações industriais.
No entanto, a defesa orientada por IA deve permanecer consultiva. A lógica automatizada de contenção nunca deve ter permissão para acionar intertravamentos de segurança ou desligar compressores críticos com base apenas em modelos probabilísticos. Ações de contenção de alto impacto devem sempre exigir autorização humana.
Principais conclusões & lista de verificação de defesa para engenharia
Defender sistemas de controle industrial na era da IA exige um compromisso constante com os fundamentos ciberfísicos. Ao estabelecer visibilidade completa dos ativos, aplicar segmentação de rede baseada em hardware, restringir o acesso de engenharia aos PLCs e praticar uma recuperação segura de incidentes que priorize a segurança, os engenheiros de automação podem criar ambientes operacionais resilientes e altamente defensáveis, capazes de resistir a ameaças automatizadas em constante evolução.


