

Votação 2oo3 que impede disparos espúrios em malhas de segurança Triconex e HIMA
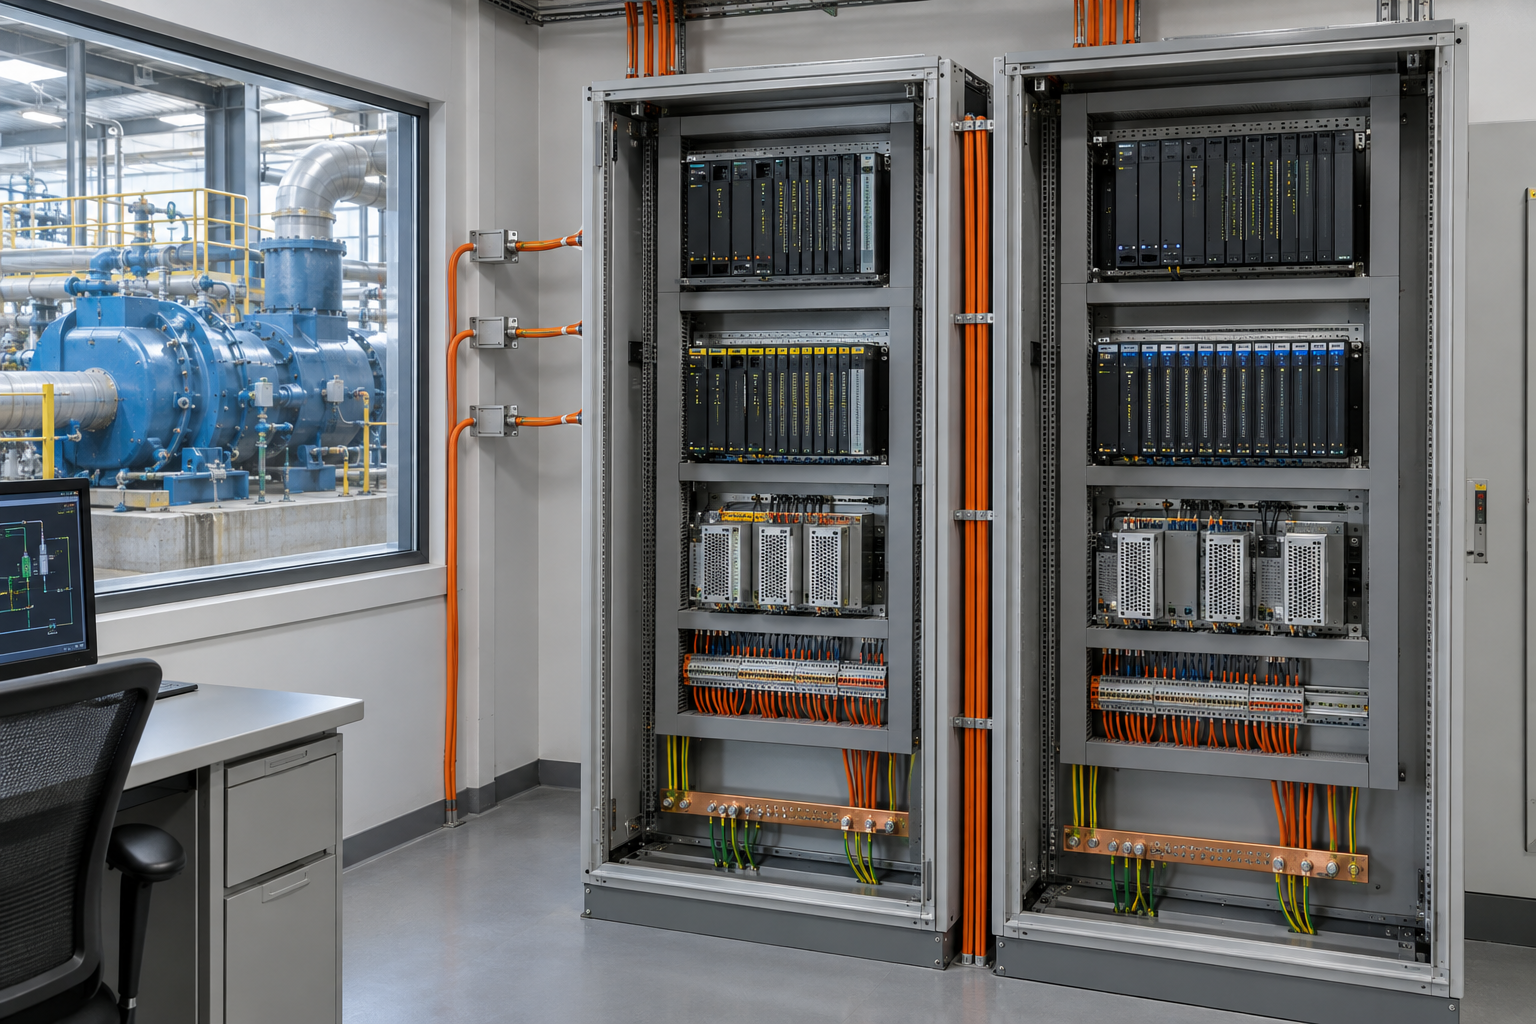
Um único transmissor com defeito não precisa necessariamente provocar o desligamento de um compressor, mas nenhum arranjo de votação garante esse resultado. O projeto adequado equilibra redução de riscos, disponibilidade, diagnósticos e falhas de causa comum.
Por que usar votação em uma função instrumentada de segurança?
Uma função instrumentada de segurança deve atuar quando o processo atinge uma condição perigosa, evitando ao mesmo tempo desarmes desnecessários durante a operação normal. A votação redundante de sensores pode ajudar a equilibrar esses objetivos. A escolha deve fazer parte da análise de perigos e da verificação do SIL, não ser baseada em uma regra geral. Avalie a probabilidade média de falha sob demanda (PFDavg), a taxa de desarmes espúrios, as falhas de causa comum, os testes de prova e as premissas de reparo para a função completa, incluindo sensores, resolvedor lógico e elementos finais.
O que significam 1oo1, 1oo2, 2oo2 e 2oo3?
A notação significa que m de n canais devem solicitar um desarme. Um arranjo 1oo1 tem um canal. Um arranjo 1oo2 desarma quando qualquer um dos dois canais solicita isso; essa configuração pode melhorar a detecção de uma condição perigosa, mas aumentar os desarmes inoportunos. Um arranjo 2oo2 exige os dois canais, reduzindo alguns desarmes inoportunos, mas potencialmente tornando mais provável a perda de um desarme se um canal falhar de forma perigosa. Um arranjo 2oo3 desarma quando pelo menos dois dos três canais votam a favor. Ele pode tolerar determinadas falhas de canal único, mas o desempenho depende dos modos de falha, dos diagnósticos e da independência.
Não presuma que um sensor com falha seja detectado automaticamente ou que uma demanda real sempre será capturada. Determine como o resolvedor trata sinais inválidos, travados e fora da faixa, e especifique o comportamento em modo degradado.
A votação 2oo3 de sensores é igual à arquitetura de controlador TMR?
Não. Três sensores de campo votados em 2oo3 e o processamento redundante modular triplo dentro de um resolvedor lógico tratam de partes diferentes da função de segurança. Um sistema Triconex pode usar uma arquitetura redundante; produtos como o módulo de alimentação Triconex 8310 e o módulo de entrada Triconex 3708E são exemplos de hardware relacionado, não uma prova de que uma malha específica atinja determinado SIL. As plataformas HIMA também variam conforme o modelo; o controlador relacionado à segurança HIMA HIMatrix F35 não deve ser descrito como tendo a mesma arquitetura interna de todas as outras plataformas HIMA.
Verifique o manual de segurança do hardware exato, a configuração certificada, a cobertura de diagnóstico e a documentação do ciclo de vida de segurança antes de especificar uma plataforma ou uma lógica de votação. SIL 3 é um resultado obtido por uma função de segurança completa e verificada, não uma propriedade concedida apenas pela presença de três processadores.
O que pode invalidar três canais aparentemente independentes?
Falhas de causa comum podem afetar vários sensores simultaneamente: linhas de impulso compartilhadas, alimentação, exposição ambiental, erros de calibração ou rotas de cabos. Analise a conexão com o processo e a instalação, assim como a separação elétrica. Quando apropriado, utilize tomadas e rotas separadas e avalie a diversidade, mas assegure-se de que cada medição votada realmente detecte o mesmo perigo do processo; medições diferentes não devem ser combinadas apenas para criar diversidade.
Como os engenheiros devem testar e manter uma malha 2oo3?
Configure alarmes de discordância entre canais e o tratamento de falhas de acordo com a especificação de requisitos de segurança. Defina as tolerâncias com base no processo e na precisão do instrumento, não em uma porcentagem genérica do span. Faça o teste de prova de cada canal e do elemento final no intervalo utilizado no cálculo do SIL, gerencie os bypasses segundo um procedimento aprovado e registre todos os desarmes e eventos em modo degradado. Confirme as premissas de estado seguro e de desenergização para desarme do elemento final real, em vez de presumir que toda perda de energia produzirá o resultado desejado.
Por onde a revisão deve começar?
Comece por uma função de segurança de alto impacto e seu estudo de perigos aprovado. Compare o arranjo dos sensores, a lógica, os diagnósticos, os bypasses e os registros de testes de prova com a especificação de requisitos de segurança e o cálculo verificado de PFDavg. Em seguida, use o histórico de desarmes para identificar canais frágeis e priorizar correções sem reduzir a proteção.
Autor: Li Weiming é engenheiro de automação industrial com mais de 10 anos de experiência em PLC, DCS e sistemas de controle.


