

Sterownik bezpieczeństwa HIMA: konfiguracja PROFIsafe dla zastosowań w bezpieczeństwie procesów
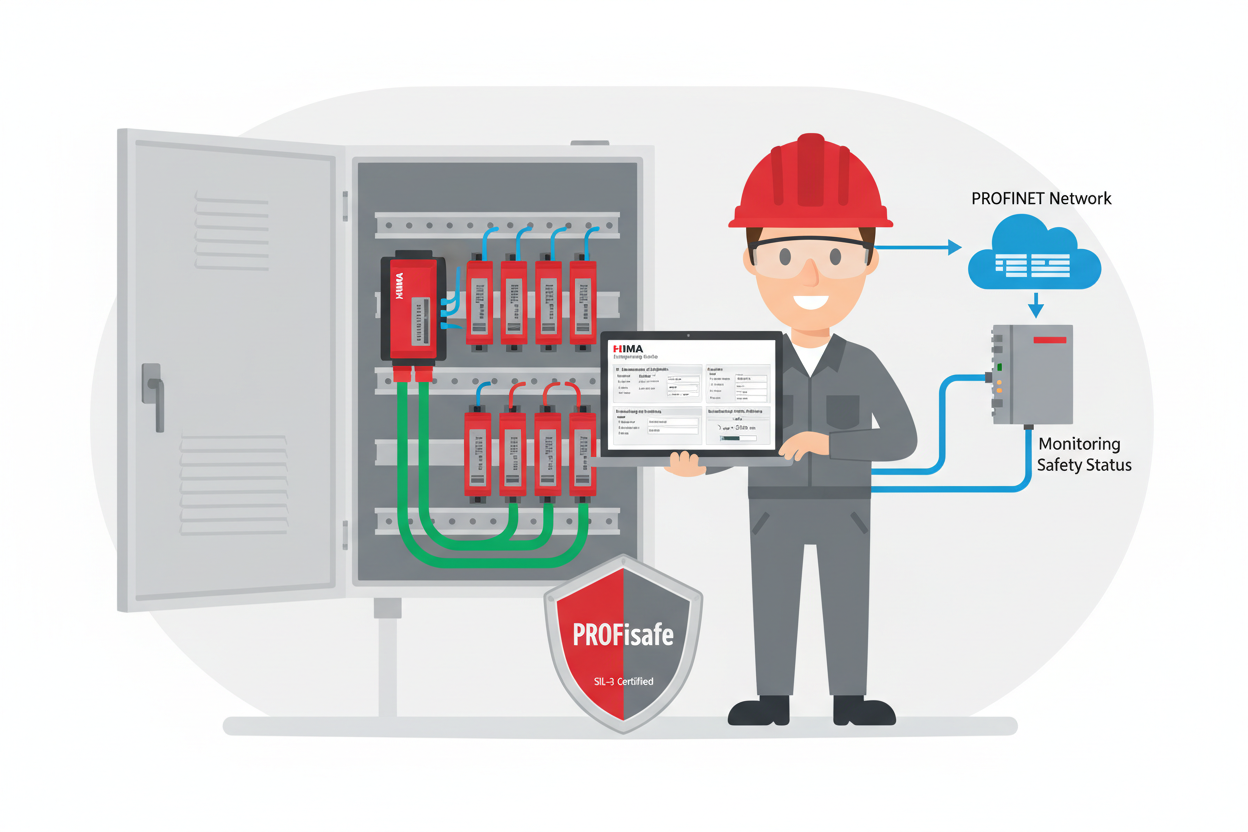
P: Co sprawia, że sterowniki bezpieczeństwa HIMA są odpowiednie do zastosowań w bezpieczeństwie procesowym?
HIMA dostarcza rozwiązania bezpieczeństwa o wysokiej integralności dla przemysłu procesowego. Sterowniki z serii HIMatrix i Px obsługują protokół PROFIsafe, umożliwiając płynną integrację ze standardowymi sieciami PROFINET, podczas gdy funkcje bezpieczeństwa działają niezależnie od standardowej automatyki. System uzyskał certyfikat SIL 3 zgodnie z normą IEC 61508.
Moduł cyfrowych wejść/wyjść HIMA F3 DIO 20/8 01 HIMatrix zapewnia kanały I/O o klasie SIL dla funkcji bezpieczeństwa, natomiast Moduł cyfrowych wyjść HIMA Z7136 Safety Related HIQuad dostarcza twardo okablowane dyskretne kanały wyjściowe dla elementów wykonawczych w systemach bezpieczeństwa opartych na HIQuad.
P: Jak skonfigurować sprzęt i architekturę sieci?
- Krok 1: Zainstaluj sterownik HIMA w szafie i zweryfikuj napięcie zasilania oraz marginesy prądu.
- Krok 2: Podłącz kabel PROFINET do modułu interfejsu bezpieczeństwa.
- Krok 3: Skonfiguruj interfejs PROFINET za pomocą HIMA Engineering Studio. Przypisz unikalny adres IP dla sieci bezpieczeństwa.
- Krok 4: Ustaw adres F-destination (adres bezpieczeństwa) dla każdego urządzenia bezpieczeństwa. Adres ten jednoznacznie identyfikuje każde urządzenie w komunikacji PROFIsafe.
Zweryfikuj parametr czasu watchdog — definiuje on limit czasu dla komunikacji bezpieczeństwa. Typowa wartość to 100 ms dla standardowych zastosowań. Dostosuj ją w zależności od opóźnień sieci i wymagań aplikacji. Krótsze czasy zwiększają szybkość reakcji bezpieczeństwa, ale mogą powodować fałszywe wyłączenia w zatłoczonych sieciach.
P: Jak skonfigurować komunikację PROFIsafe w HIMA Engineering Studio?
- Krok 1: Utwórz nowy projekt bezpieczeństwa w HIMA Engineering Studio. Zdefiniuj topologię sieci bezpieczeństwa i zaimportuj opisy urządzeń z katalogu sprzętu.
- Krok 2: Skonfiguruj parametry F dla każdego urządzenia: czas watchdog, długość danych oraz tryb pracy. Ustaw adres F-source zgodny z konfiguracją sterownika.
- Krok 3: Zaprogramuj logikę bezpieczeństwa za pomocą diagramów bloków funkcyjnych. Używaj certyfikowanych bloków funkcji bezpieczeństwa z biblioteki HIMA — nigdy nie stosuj niecertyfikowanej logiki niestandardowej dla funkcji o klasie SIL.
- Krok 4: Zweryfikuj logikę w trybie symulacji przed uruchomieniem. Potwierdź, że wszystkie funkcje bezpieczeństwa reagują poprawnie na testowe sygnały wejściowe.
P: Jak HIMA integruje się z systemem sterowania procesem?
Sterowniki HIMA komunikują się ze standardowymi PLC za pomocą PROFIsafe przez sieć PROFINET. Skonfiguruj standardowy projekt PLC do odczytu statusu bezpieczeństwa, korzystając ze standardowych funkcji odczytu/zapisu, aby uzyskać dostęp do zmiennych bezpieczeństwa. Umożliwia to jednolity interfejs operatorski zarówno dla bezpieczeństwa, jak i sterowania procesem.
Jednak nigdy nie kieruj sterowania bezpieczeństwem przez standardową logikę PLC. Funkcje bezpieczeństwa muszą być wykonywane niezależnie w sterowniku bezpieczeństwa. Standardowe PLC mogą jedynie monitorować status bezpieczeństwa — faktyczne decyzje o wyłączeniu pozostają w gestii sterownika bezpieczeństwa. Taka architektura utrzymuje poziomy integralności bezpieczeństwa zgodnie z IEC 61511.
P: Jak diagnozować i rozwiązywać problemy z komunikacją PROFIsafe?
- Krok 1: Uzyskaj dostęp do widoku diagnostycznego w HIMA Engineering Studio. Monitoruj status sieci bezpieczeństwa i sprawdź zieloną diodę LED na każdym urządzeniu bezpieczeństwa.
- Krok 2: Sprawdź status F-runtime dla każdego modułu bezpieczeństwa. Zweryfikuj, czy wskaźnik komunikacji F pokazuje prawidłową pracę.
- Krok 3: Przejrzyj wskaźniki jakości komunikacji oraz bufor diagnostyczny pod kątem błędów komunikacji.
- Krok 4: Analizuj historię błędów pod kątem wzorców. Powtarzające się błędy w określonych odstępach czasu mogą wskazywać na przeciążenie sieci lub problemy z integralnością kabli.
Regularne kontrole diagnostyczne zapobiegają niespodziewanym awariom. Dokumentuj wszystkie wymiany urządzeń bezpieczeństwa i zmiany parametrów. Przechowuj kopie zapasowe projektów bezpieczeństwa w bezpiecznym miejscu. Szkol personel utrzymania ruchu w zakresie rozwiązywania problemów PROFIsafe, aby zapewnić niezawodną pracę systemu bezpieczeństwa.
Jakie jest kluczowe zalecenie?
Zawsze zachowuj separację między bezpieczeństwem a standardową automatyką — to podstawowy wymóg architektoniczny normy IEC 61511. Przeprowadzaj regularne testy dowodowe zgodnie z wymaganiami SIL i dokumentuj wszystkie zmiany za pomocą procedur zarządzania zmianą (MOC). Szkol operatorów w zakresie reakcji systemu bezpieczeństwa podczas alarmów. W przypadku złożonych zastosowań współpracuj z certyfikowanymi integratorami HIMA. Rozważ architekturę redundantną dla krytycznych funkcji bezpieczeństwa, gdzie awaria pojedynczego sterownika byłaby nieakceptowalna. Takie podejście maksymalizuje bezpieczeństwo zakładu i efektywność operacyjną.
Autor: Liu Yang jest inżynierem automatyki przemysłowej z ponad 10-letnim doświadczeniem w PLC, DCS i systemach sterowania.


