

Obrona modelu Purdue: podejścia firm GE i Bachmann do cyberbezpieczeństwa systemów ICS
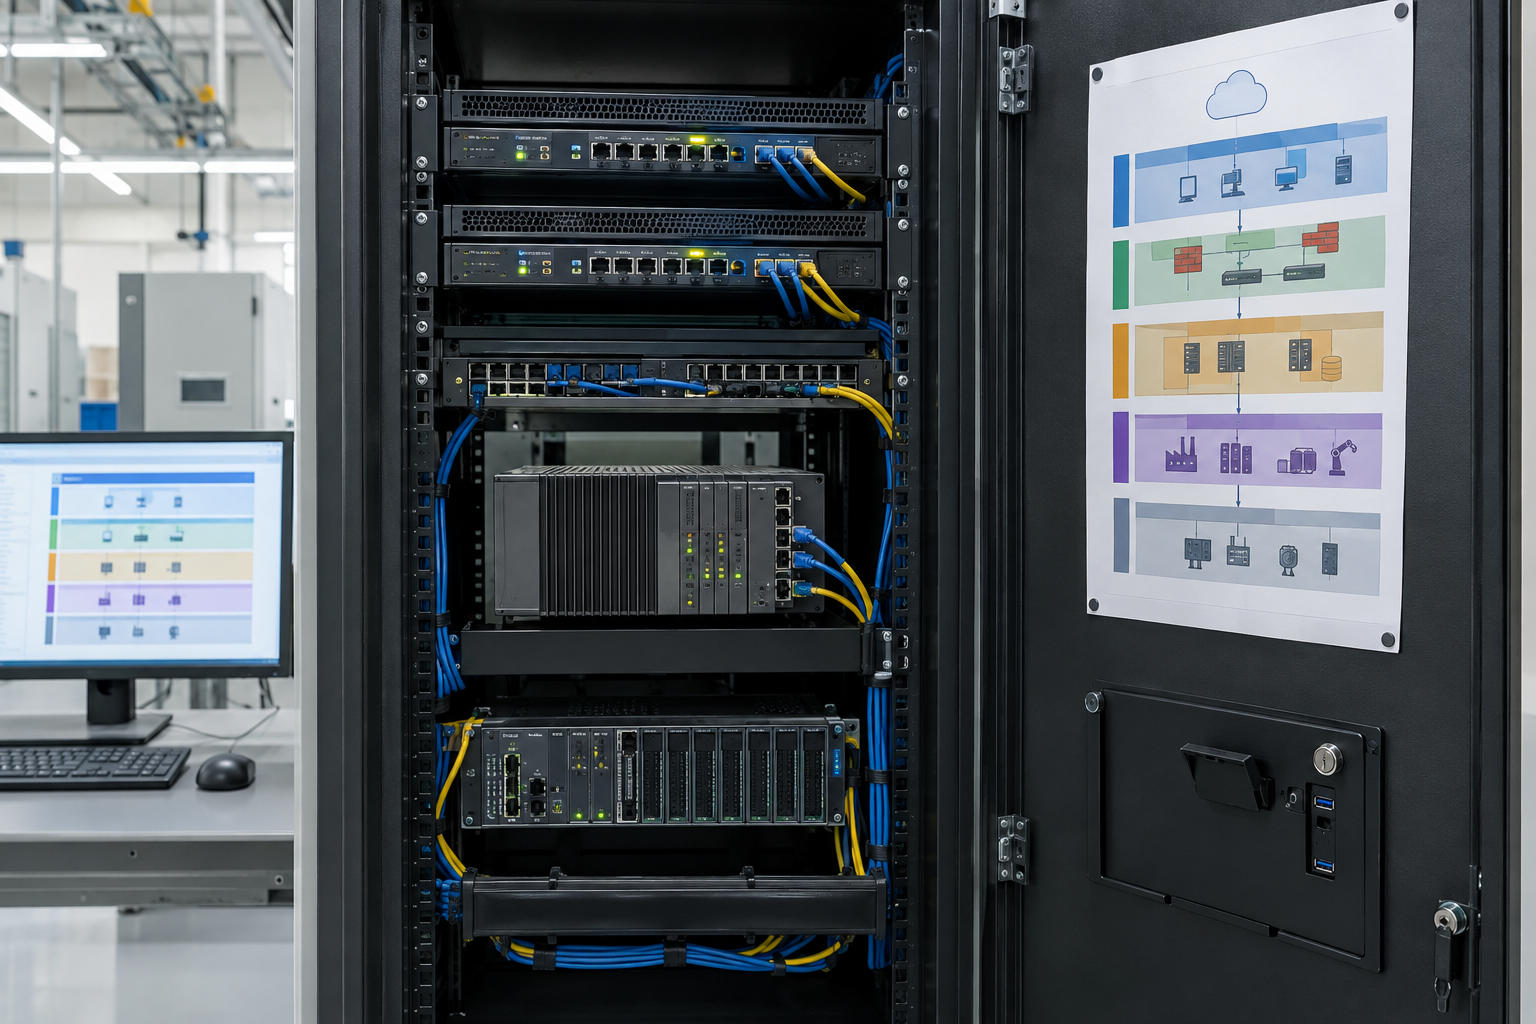
Cyberbezpieczeństwo systemów sterowania przemysłowego (ICS) zaczyna się od wiedzy o tym, co jest z czym połączone. Ten przegląd, przygotowany z myślą o inżynierach, opiera się na materiałach szkoleniowych Instrumentation Tools dotyczących cyberbezpieczeństwa ICS i przekłada obronę warstwową na pytania, na które zespół zakładu może podjąć konkretne działania. Każdą proponowaną zmianę należy zweryfikować w odniesieniu do architektury zakładu, wytycznych dostawcy, wymagań bezpieczeństwa oraz procesu zarządzania zmianami.
Dlaczego bezpieczeństwo OT różni się od bezpieczeństwa biurowych systemów IT?
Zmiana dotycząca bezpieczeństwa w zakładzie może wpłynąć na proces fizyczny. Dostępność, integralność, bezpieczeństwo i poufność mają znaczenie, jednak ich priorytety zależą od procesu i oceny ryzyka. Planuj instalowanie poprawek i ponowne uruchomienia wspólnie z działem operacyjnym, testuj je, gdy jest to możliwe, i przygotuj plan wycofania zmian. Starsze protokoły mogą mieć ograniczone wbudowane mechanizmy bezpieczeństwa, dlatego należy stosować dodatkowe środki w postaci kontroli dostępu, monitorowania i granic sieciowych.
Jak model Purdue pomaga w segmentacji?
Model Purdue jest użyteczną mapą urządzeń polowych, sterowników, systemów nadrzędnych, operacji zakładowych i usług korporacyjnych, ale nie zastępuje rzeczywistej inwentaryzacji sieci. Zdefiniuj strefy i kanały komunikacyjne na podstawie rzeczywistych przepływów danych i ryzyka, a następnie ograniczaj ruch między nimi za pomocą odpowiednich mechanizmów kontroli. Strefa DMZ OT może pośredniczyć w wybranych wymianach między sieciami korporacyjnymi i sterowania. Nie zakładaj, że każdy historian lub sterownik komunikuje się tylko w jednym kierunku: przed zablokowaniem lub dopuszczeniem ruchu udokumentuj wymagane przepływy.
Podczas przeglądu systemu z modułem sterownika GE IS420UCSBH1A lub modułem sterownika Bachmann MPC240/K M1 potwierdź zainstalowane oprogramowanie sprzętowe, obsługiwane interfejsy i rzeczywistą topologię. Sama oferta produktu nie potwierdza możliwości obsługi OPC UA ani bramki brzegowej.
Co sprawia, że połączenie OPC UA jest godne zaufania?
Jeśli OPC UA jest obsługiwane, przeanalizuj tryby i zasady bezpieczeństwa punktów końcowych, listy zaufania, cykl życia certyfikatów, uwierzytelnianie użytkowników oraz role zgodne z zasadą najmniejszych uprawnień. Jeśli pozwala na to projekt i jest to wymagane, preferuj sesje podpisane i szyfrowane; usuwaj niezabezpieczone punkty końcowe dopiero po sprawdzeniu zależnych klientów i zaplanowaniu przełączenia. Rejestruj dostęp i analizuj nieoczekiwane połączenia, uwzględniając jednocześnie wydajność sterownika i zgodność z rozwiązaniami dostawcy.
Jak powinno wyglądać bezpieczne zdalne wsparcie?
Korzystaj z zatwierdzonej, ograniczonej czasowo ścieżki przez zarządzaną bramę lub hosta przesiadkowego, z imiennymi kontami, uwierzytelnianiem wieloskładnikowym, jeśli jest obsługiwane, zatwierdzaniem dostępu i odpowiednim rejestrowaniem. Ogranicz zakres zasobów dostępnych dla dostawcy. Unikaj bezpośredniego wystawiania urządzeń sterowania do internetu i przetestuj procedurę awaryjnego wsparcia, zanim będzie potrzebna.
Od czego rozpocząć ocenę stref?
- Utwórz aktualną inwentaryzację zasobów i przepływów sieciowych przy użyciu zatwierdzonych metod; preferuj pasywne wykrywanie, jeśli aktywne skanowanie mogłoby zakłócić pracę urządzeń.
- Przyporządkuj urządzenia i niezbędną komunikację do stref, identyfikując nieudokumentowane połączenia między nimi.
- Ustal priorytety podatności na podstawie wpływu na proces i podatności na wykorzystanie, a nie tylko wieku.
- Zaprojektuj i przetestuj zmiany segmentacji przed wdrożeniem ich w zatwierdzonym oknie serwisowym.
- Zabezpiecz obsługiwane protokoły, konta i zdalny dostęp zgodnie z punktami odniesienia dostawcy i zakładu.
- Monitoruj istotne zdarzenia i ćwicz odzyskiwanie danych ze zweryfikowanych, chronionych kopii zapasowych.
Jak odzyskiwanie danych uzupełnia obronę warstwową?
Przechowuj wersjonowane projekty sterowników, kopie zapasowe konfiguracji oraz przetestowany plan przywracania. Chroń dostęp do kopii zapasowych, sprawdzaj, czy pliki można przywrócić w bezpiecznym systemie testowym, i szkol techników, aby nie udostępniali kont ani nie podłączali niezarządzanych laptopów. Analizuj alerty zgodnie z harmonogramem odpowiednim dla zakładu i koordynuj reagowanie na incydenty z działem operacyjnym.
Najważniejszy wniosek: Wykorzystaj model Purdue jako punkt wyjścia do rozmowy, a następnie chroń rzeczywistą sieć zakładu za pomocą udokumentowanych stref, zabezpieczonych usług, kontrolowanego dostępu zdalnego i przetestowanego odzyskiwania danych.
Autor: Zheng Haifeng, inżynier automatyki przemysłowej.


