

Zagrożenia cybernetyczne wspomagane przez AI wobec przemysłowych systemów sterowania: poradnik inżynierii obronnej
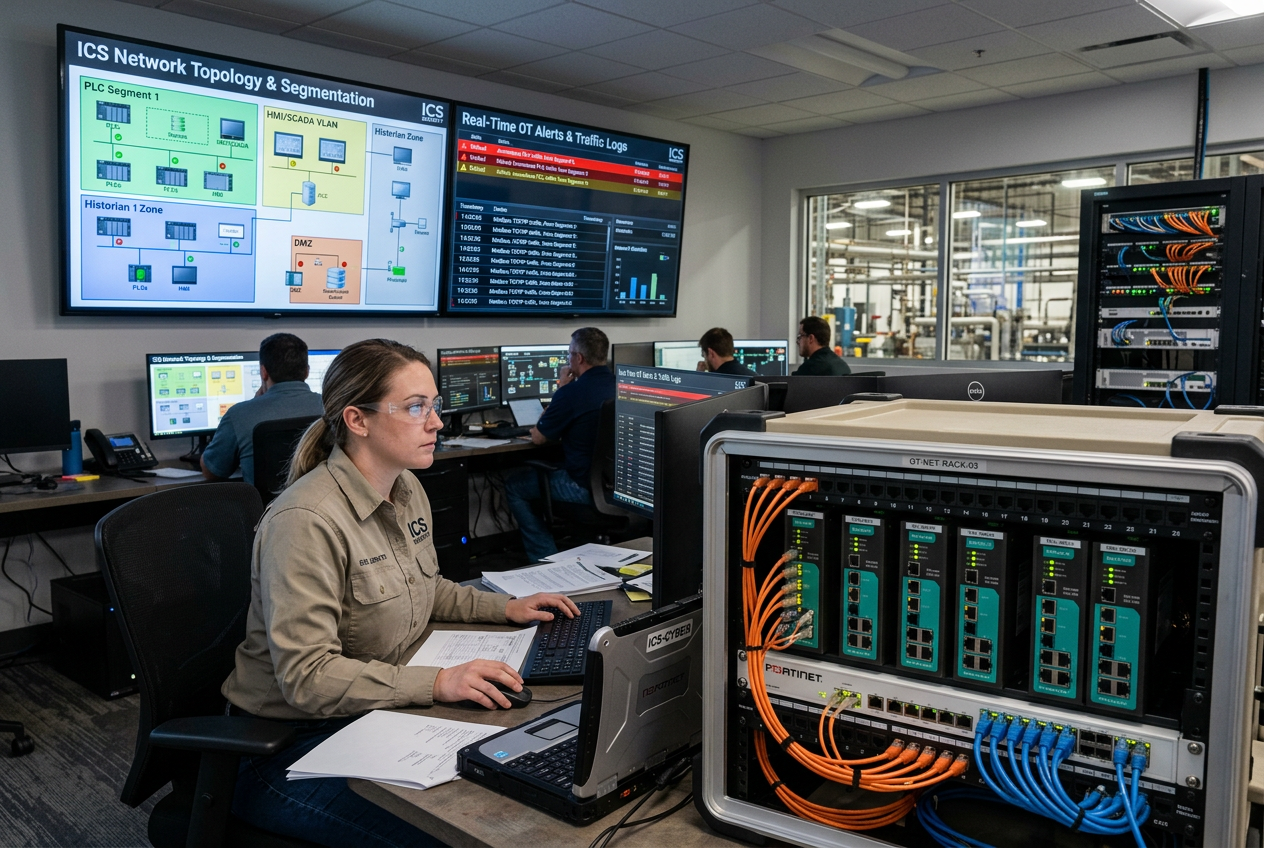
Zagrożenia cybernetyczne wykorzystujące AI wobec przemysłowych systemów sterowania: poradnik obrony dla inżynierów
Chroń sterowniki PLC, systemy SCADA i sieci przemysłowe przed coraz bardziej zautomatyzowanymi cyberzagrożeniami.
Jak AI zmienia krajobraz zagrożeń cyberbezpieczeństwa OT i ICS?
Przemysłowe systemy sterowania (ICS) ściśle integrują oprogramowanie cyfrowe, sieci komunikacyjne i ciężkie maszyny. Naruszenie cyberbezpieczeństwa w technologii operacyjnej (OT) nigdy nie jest jedynie wyciekiem danych — bezpośrednio zagraża dostępności zakładu, integralności mechaniczej i bezpieczeństwu pracowników.
Przeciwnicy wykorzystują obecnie zautomatyzowane narzędzia AI, by szybko analizować topologię sieci, odczytywać zastrzeżone oprogramowanie układowe, wykrywać luki typu zero-day i automatyzować rekonesans za pomocą skryptów. Najnowsze branżowe testy porównawcze pokazują, że zautomatyzowane platformy testów penetracyjnych mogą skrócić cykle skanowania podatności z tygodni do godzin.
Symulowane ataki w warunkach laboratoryjnych nie oznaczają jednak, że każdy zakład przemysłowy jest jednakowo podatny na zagrożenia. Najbardziej pragmatyczną reakcją inżynierską nie jest panika, lecz zdyscyplinowana obrona warstwowa: eliminowanie odsłoniętych ścieżek dostępu, egzekwowanie mikrosegmentacji, zabezpieczanie dostępu inżynierskiego do sterowników PLC oraz utrzymywanie sprawdzonych procedur odzyskiwania danych z kopii offline.
Które krytyczne zasoby przemysłowe zespoły automatyki powinny najpierw zidentyfikować i objąć priorytetową ochroną?
Skuteczna obrona zaczyna się od wyczerpującego, stale aktualizowanego spisu wszystkich zasobów operacyjnych na poszczególnych poziomach modelu Purdue. Zespoły automatyki i IT muszą współpracować przy katalogowaniu:
- Sterowniki główne: Programowalne sterowniki logiczne (PLC), zdalne jednostki terminalowe (RTU) i węzły sterowników rozproszonego systemu sterowania (DCS).
- Infrastruktura nadzorcza: Serwery SCADA, interfejsy człowiek-maszyna (HMI), bazy danych historycznych i stacje inżynierskie.
- Sprzęt sieciowy: Zarządzalne przełączniki, konwertery protokołów, sprzęgacze magistrali polowej i przemysłowe zapory sieciowe.
- Ścieżki dostępu: Modemy komórkowe, zdalne tunele serwisowe dostawców i dwukanałowo podłączone laptopy inżynierskie.
Zwracaj szczególną uwagę na urządzenia mostkujące wiele podsieci. Pojedyncza dwukanałowo podłączona stacja inżynierska lub niezarządzana brama protokołowa może nieumyślnie stać się niekontrolowanym punktem dostępu do pętli sterowania o krytycznym znaczeniu dla bezpieczeństwa.
Jak wdrożyć skuteczną segmentację sieci przemysłowej w strefach OT?
Pełna integracja firmowych systemów IT z zakładowymi systemami OT bez ścisłego rozdzielenia to otwarte zaproszenie dla rozprzestrzeniania się złośliwego oprogramowania w sieci. Należy stosować się do standardu ISA/IEC 62443, aby podzielić systemy na dedykowane strefy bezpieczeństwa i kanały komunikacyjne.
Sieci przemysłowe powinny opierać się na granicach zabezpieczeń egzekwowanych sprzętowo. Wdrożenie wytrzymałej, zarządzanej infrastruktury, takiej jak zarządzane przełączniki Ethernet Allen-Bradley Stratix 5700, pozwala zakładom izolować komórki automatyki za pomocą sieci VLAN, egzekwować listy kontroli dostępu (ACL) na poziomie portów i ograniczać niepotrzebny ruch rozgłoszeniowy.
Połączenia zdalnej konserwacji muszą kończyć się na dedykowanych bramach przemysłowej strefy DMZ, zamiast kierować ruch bezpośrednio do szaf sterowników. Jeśli konserwacja bezprzewodowa jest konieczna, należy używać dedykowanych, zabezpieczonych urządzeń, takich jak przemysłowy hotspot Prosoft, skonfigurowany z szyfrowaniem klasy korporacyjnej i ścisłymi limitami czasu działania w określonych przedziałach.
Interfejsy wieloprotokołowe - takie jak moduły Schneider EtherNet/IP Modbus TCP lub moduły adapterów Allen-Bradley EtherNet/IP - powinny mieć skonfigurowane szczegółowe reguły routingu, aby przekazywały wyłącznie jawnie autoryzowane ramki komend przemysłowych.
Jak zakłady mogą skutecznie chronić logikę PLC, stacje inżynierskie i zmiany konfiguracji?
Ponieważ logika PLC steruje fizycznymi siłownikami, zaworami i grzałkami, nieautoryzowane modyfikacje mogą doprowadzić do katastrofalnego uszkodzenia sprzętu. Zabezpieczenie cyklu życia systemów sterowania wymaga zdyscyplinowanego zarządzania zmianami:
- Wprowadź kontrolę dostępu opartą na rolach (RBAC): Zrezygnuj z ogólnych kont administratora; przypisuj indywidualne imienne konta z uwierzytelnianiem kryptograficznym.
- Przestrzegaj zasad dotyczących przełącznika kluczowego CPU: Podczas normalnej pracy utrzymuj fizyczne przełączniki kluczowe sterowników PLC w trybie RUN, a nie REMOTE RUN, aby zapobiec nieautoryzowanemu zdalnemu nadpisywaniu logiki.
- Izoluj laptopy inżynierskie: Ogranicz dostęp laptopów serwisowych do ogólnego przeglądania internetu i niezaufanych zewnętrznych dysków USB.
- Weryfikuj kod wspomagany przez AI: Nigdy nie zezwalaj na pobieranie wygenerowanej przez AI logiki drabinkowej sterowników PLC, tekstu strukturalnego ani konfiguracji skryptów do działających sterowników bez dokładnej symulacji i weryfikacji przez innych specjalistów.
- Przechowuj niezmienne kopie wzorcowe: Zapisuj podpisane kryptograficznie, oznaczone znacznikiem czasu kopie bazowe całego oprogramowania układowego sterowników PLC, plików z logiką i parametrów bezpieczeństwa w repozytorium offline.
Jakie są najlepsze praktyki ciągłego monitorowania sieci przemysłowej i wykrywania anomalii?
Aktywne skanowanie sieci może nieumyślnie spowodować awarię starszych konwerterów szeregowo-Ethernetowych lub przeciążyć wrażliwe stosy komunikacyjne sterowników PLC. Monitorowanie OT musi opierać się przede wszystkim na pasywnym przechwytywaniu ruchu sieciowego i głębokiej inspekcji pakietów (DPI).
Określ bazowe profile komunikacji podczas standardowych operacji produkcyjnych. Natychmiast reaguj na anomalie, takie jak nieoczekiwane polecenia pobierania oprogramowania układowego sterownika, nowe adresy MAC na krytycznych portach przełącznika lub nietypowa częstotliwość odpytywania.
Zadbaj o to, by dzienniki Syslog i zdarzeń z serwerów SCADA, zarządzalnych przełączników oraz buforów diagnostycznych sterowników były kopiowane na centralny serwer dzienników bezpieczeństwa z ochroną przed zapisem i ustandaryzowaną synchronizacją NTP.
Jak opracować i wdrożyć skuteczny plan reagowania na incydenty OT?
W przeciwieństwie do firmowych systemów IT, gdzie odizolowanie serwera po prostu wstrzymuje działanie aplikacji, nagłe odcięcie sieci przemysłowej może doprowadzić do niebezpiecznych zakłóceń w procesach fizycznych. Dojrzały plan reagowania na incydenty OT obejmuje pięć rygorystycznych kroków:
1. Określ jasne zasady eskalacji i zakres uprawnień: Wyznacz osoby uprawnione do zatrzymania produkcji lub odizolowania szafy sterowniczej, uwzględniając zarówno ograniczanie zagrożeń cybernetycznych, jak i ryzyko dla bezpieczeństwa procesowego.
2. Szybkie zabezpieczenie materiału do analizy kryminalistycznej: Zbierz ulotne zrzuty PCAP ruchu sieciowego, dzienniki diagnostyczne błędów PLC oraz zrzuty alarmów SCADA, nie zmieniając pamięci operacyjnej sterownika.
3. Bezpieczna, kontrolowana izolacja: Wykonaj wcześniej zaprojektowane procedury przełączania awaryjnego lub izolacji segmentów, które umożliwiają bezpieczne wygaszenie procesów fizycznych bez powodowania skoków ciśnienia ani niekontrolowanych reakcji termicznych.
4. Szybkie przywracanie sprzętu: Zweryfikuj integralność fizycznej logiki w odniesieniu do wzorcowych wartości bazowych i utrzymuj zapasowe urządzenia w stanie gotowości, takie jak zespoły redundantnych kart wejścia/wyjścia Ethernet firmy Emerson, aby szybko i w sposób zweryfikowany wymieniać sprzęt.
5. Analiza przyczyn źródłowych po incydencie: Przeanalizuj konkretny błąd w kanale komunikacyjnym lub poświadczeniach, który umożliwił uzyskanie dostępu, i odpowiednio zaktualizuj reguły zapory oraz harmonogramy instalowania poprawek oprogramowania sprzętowego.
Jaką rolę odgrywa AI we współczesnym cyberbezpieczeństwie przemysłowym?
Podczas gdy przeciwnicy wykorzystują AI jako broń, zespoły obrony mogą używać uczenia maszynowego do analizowania milionów zdarzeń telemetrycznych, wykrywania subtelnych odchyleń od wartości bazowych i korelowania niezwiązanych ze sobą alarmów w złożonych topologiach zakładów.
Obrona wspomagana przez AI musi jednak pełnić wyłącznie funkcję doradczą. Nie wolno dopuścić, by zautomatyzowana logika izolacji samodzielnie uruchamiała blokady bezpieczeństwa ani wyłączała kluczowe sprężarki wyłącznie na podstawie modeli probabilistycznych. Działania izolacyjne o poważnych konsekwencjach muszą zawsze wymagać zgody człowieka.
Najważniejsze wnioski i lista kontrolna zabezpieczeń inżynieryjnych
Obrona przemysłowych systemów sterowania w erze AI wymaga nieustannego zaangażowania w cyberfizyczne podstawy. Zapewniając pełną widoczność zasobów, egzekwując segmentację sieci opartą na sprzęcie, blokując dostęp do środowisk inżynierskich PLC i ćwicząc bezpieczne, stawiające bezpieczeństwo na pierwszym miejscu przywracanie działania po incydentach, inżynierowie automatyki mogą tworzyć odporne, dobrze zabezpieczone środowiska operacyjne, które wytrzymują ewoluujące zagrożenia zautomatyzowane.


