

Głosowanie 2oo3 zapobiegające fałszywym wyłączeniom w pętlach bezpieczeństwa Triconex i HIMA
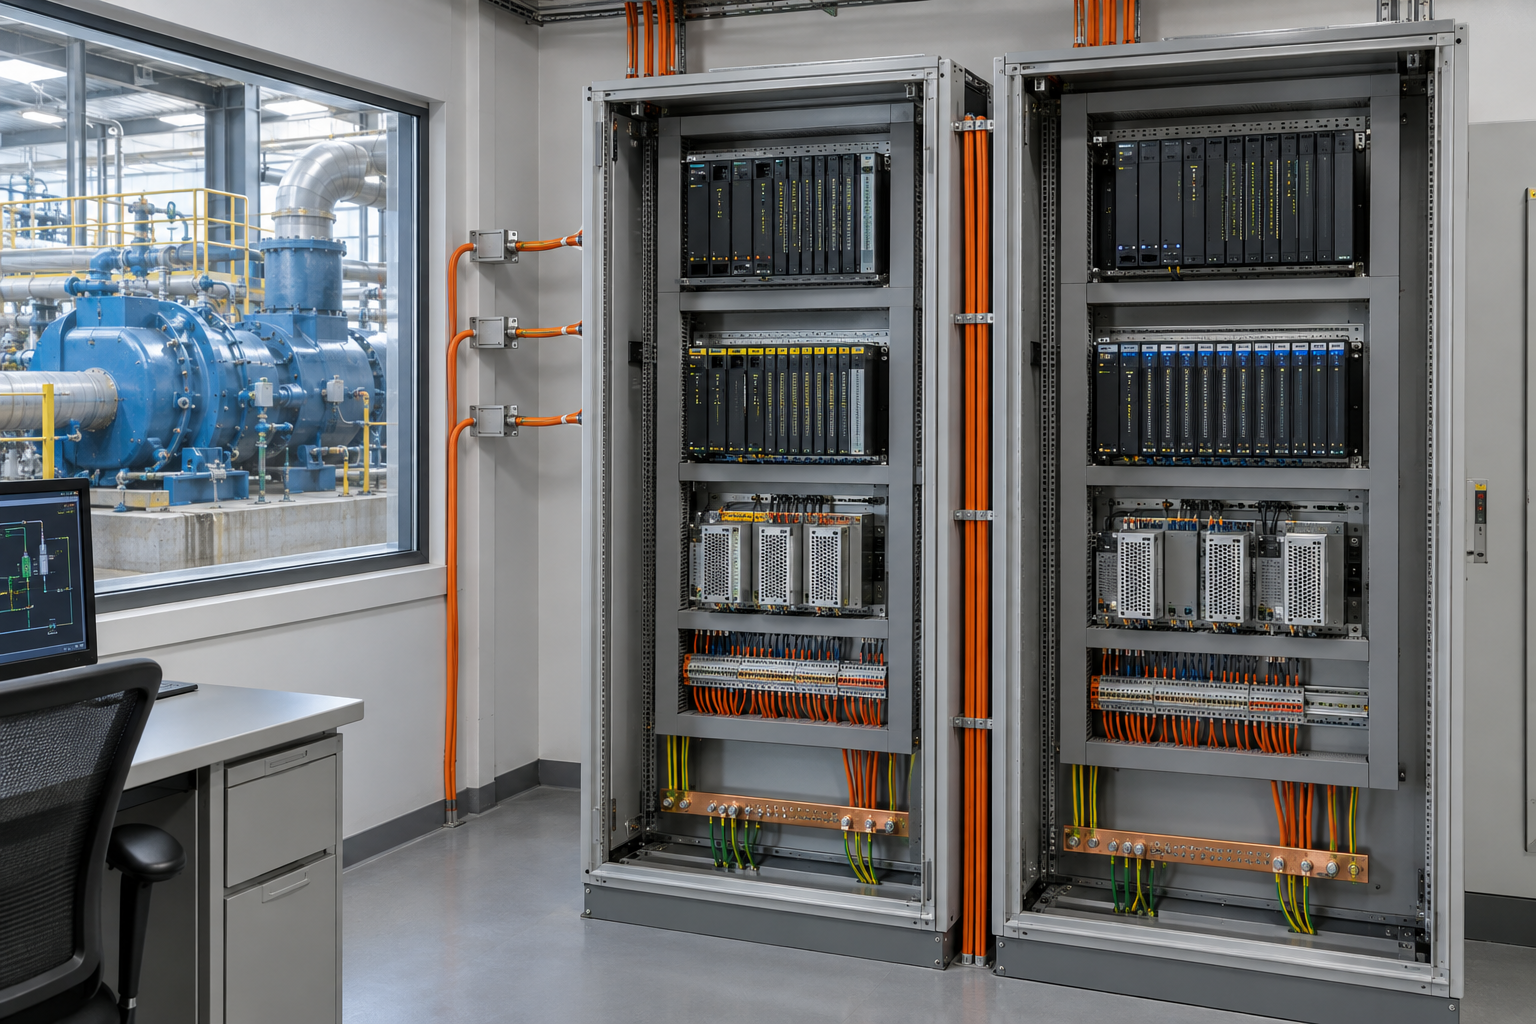
Pojedynczy uszkodzony przetwornik nie musi wymuszać wyłączenia sprężarki, ale żaden układ głosowania nie gwarantuje takiego rezultatu. Właściwy projekt równoważy ograniczenie ryzyka, dostępność, diagnostykę i awarie o wspólnej przyczynie.
Dlaczego stosuje się głosowanie w funkcji bezpieczeństwa?
Funkcja bezpieczeństwa musi zadziałać, gdy proces osiągnie stan niebezpieczny, a jednocześnie unikać niepotrzebnych wyłączeń podczas normalnej pracy. Głosowanie nadmiarowych czujników może pomóc zrównoważyć te cele. Wybór wynika z analizy zagrożeń i weryfikacji SIL, a nie z reguły kciuka. Należy ocenić średnie prawdopodobieństwo uszkodzenia na żądanie (PFDavg), częstość niezamierzonych wyłączeń, awarie o wspólnej przyczynie, testy okresowe oraz założenia dotyczące napraw dla całej funkcji, w tym czujników, solvera logicznego i elementów wykonawczych.
Co oznaczają 1oo1, 1oo2, 2oo2 i 2oo3?
Oznaczenie określa, ile kanałów spośród n musi zażądać wyłączenia. Układ 1oo1 ma jeden kanał. Układ 1oo2 powoduje wyłączenie, gdy zażąda go którykolwiek z dwóch kanałów; może to poprawić wykrywanie stanu niebezpiecznego, ale zwiększyć liczbę niepotrzebnych wyłączeń. Układ 2oo2 wymaga obu kanałów, ograniczając część niepotrzebnych wyłączeń, ale potencjalnie zwiększając prawdopodobieństwo niewykrycia żądania, jeśli jeden kanał ulegnie niebezpiecznej awarii. Układ 2oo3 powoduje wyłączenie, gdy zagłosują za nim co najmniej dwa z trzech kanałów. Może tolerować określone pojedyncze uszkodzenia, ale jego działanie zależy od trybów uszkodzeń, diagnostyki i niezależności.
Nie należy zakładać, że uszkodzony czujnik zostanie automatycznie wykryty ani że rzeczywiste żądanie zawsze zostanie uchwycone. Należy określić, jak solver reaguje na sygnały nieprawidłowe, zablokowane i wykraczające poza zakres, oraz zdefiniować zachowanie w trybie zdegradowanym.
Czy głosowanie czujników 2oo3 jest tym samym co architektura sterownika TMR?
Nie. Trzy czujniki obiektowe głosujące w układzie 2oo3 oraz przetwarzanie z potrójną redundancją modułową wewnątrz solvera logicznego dotyczą różnych części funkcji bezpieczeństwa. System Triconex może wykorzystywać architekturę redundantną; produkty takie jak moduł zasilania Triconex 8310 i moduł wejściowy Triconex 3708E są przykładami powiązanego sprzętu, ale nie dowodzą, że konkretna pętla osiąga określony SIL. Platformy HIMA również różnią się zależnie od modelu; sterownika HIMA HIMatrix F35 do zastosowań związanych z bezpieczeństwem nie należy opisywać jako mającego taką samą architekturę wewnętrzną jak każda inna platforma HIMA.
Przed określeniem platformy lub logiki głosowania należy sprawdzić dokładną instrukcję bezpieczeństwa sprzętu, certyfikowaną konfigurację, pokrycie diagnostyczne oraz dokumentację cyklu życia bezpieczeństwa. SIL 3 jest wynikiem osiągniętym przez zweryfikowaną kompletną funkcję bezpieczeństwa, a nie właściwością przyznaną przez same trzy procesory.
Co może osłabić trzy pozornie niezależne kanały?
Awarie o wspólnej przyczynie mogą jednocześnie wpływać na wiele czujników: wspólne przewody impulsowe, zasilanie, oddziaływanie środowiska, błędy kalibracji lub trasy kablowe. Należy przeanalizować przyłącze procesowe i instalację, a także separację elektryczną. W stosownych przypadkach należy rozdzielić króćce pomiarowe i trasy kablowe oraz ocenić różnorodność, ale trzeba upewnić się, że każdy głosowany pomiar rzeczywiście wykrywa to samo zagrożenie procesowe; nie należy łączyć odmiennych pomiarów wyłącznie w celu uzyskania różnorodności.
Jak inżynierowie powinni testować i utrzymywać pętlę 2oo3?
Należy skonfigurować alarmy rozbieżności kanałów i obsługę usterek zgodnie ze specyfikacją wymagań bezpieczeństwa. Tolerancje należy ustalać na podstawie procesu i dokładności przyrządów, a nie na podstawie ogólnego procentu zakresu. Każdy kanał i element wykonawczy należy poddawać testom okresowym z częstotliwością zastosowaną w obliczeniach SIL, zarządzać obejściami zgodnie z zatwierdzoną procedurą oraz rejestrować każde wyłączenie i zdarzenie w trybie zdegradowanym. Należy potwierdzić założenia dotyczące stanu bezpiecznego oraz zasady odłączenia energii w celu wywołania wyłączenia dla rzeczywistego elementu wykonawczego, zamiast zakładać, że każda utrata zasilania zapewni zamierzony rezultat.
Od czego należy rozpocząć przegląd?
Należy rozpocząć od funkcji bezpieczeństwa o dużym znaczeniu i zatwierdzonego opracowania dotyczącego zagrożeń. Należy porównać układ czujników, logikę, diagnostykę, obejścia i zapisy testów okresowych z wymaganiami specyfikacji bezpieczeństwa oraz zweryfikowanym obliczeniem PFDavg. Następnie należy wykorzystać historię wyłączeń do znalezienia słabych kanałów i ustalenia priorytetów działań korygujących bez osłabiania ochrony.
Autor: Li Weiming jest inżynierem automatyki przemysłowej z ponad 10-letnim doświadczeniem w dziedzinie sterowników PLC, systemów DCS i systemów sterowania.


