

Purdue modeļa aizsardzība: GE un Bachmann pieejas ICS kiberdrošībai
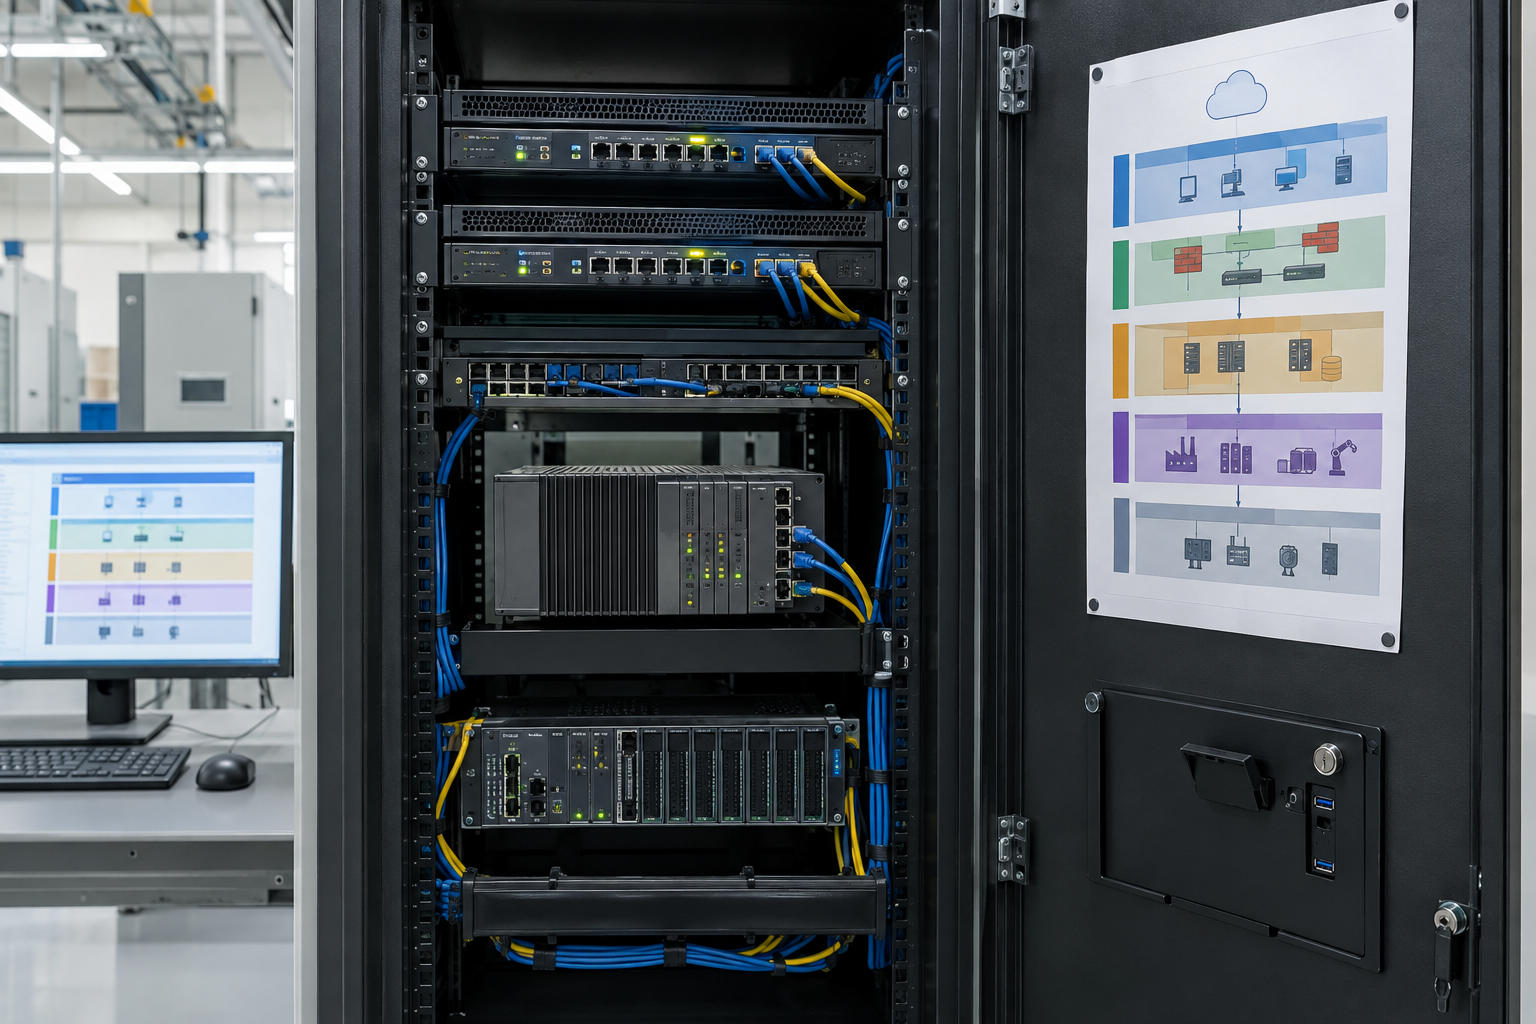
Rūpniecisko vadības sistēmu (ICS) kiberdrošība sākas ar izpratni par to, kas ar ko ir savienots. Šajā inženieriem paredzētajā pārskatā izmantoti Instrumentation Tools ICS kiberdrošības apmācību materiāli, pārvēršot aizsardzību dziļumā jautājumos, pēc kuriem rūpnīcas komanda var rīkoties. Pārbaudiet visas ierosinātās izmaiņas atbilstoši jūsu objekta arhitektūrai, piegādātāja norādījumiem, drošības prasībām un izmaiņu kontroles procesam.
Kāpēc OT drošība atšķiras no biroja IT drošības?
Drošības izmaiņas rūpnīcā var ietekmēt fizisku procesu. Pieejamība, integritāte, drošība un konfidencialitāte ir svarīgas, taču to prioritātes ir atkarīgas no procesa un riska novērtējuma. Ieplānojiet ielāpu instalēšanu un atkārtotu palaišanu kopā ar operāciju komandu, pēc iespējas pārbaudiet tās un sagatavojiet atgriešanas plānu. Mantotajiem protokoliem var būt ierobežoti iebūvētie drošības līdzekļi, tāpēc izmantojiet piekļuves kontroli, uzraudzību un tīkla robežas.
Kā Purdue modelis palīdz ar segmentēšanu?
Purdue modelis ir noderīga lauka ierīču, kontrolleru, uzraudzības sistēmu, objekta darbību un uzņēmuma pakalpojumu karte, taču tas neaizstāj faktisku tīkla inventarizāciju. Nosakiet zonas un kanālus, balstoties uz reālajām datu plūsmām un riskiem, pēc tam ierobežojiet datplūsmu starp tām, izmantojot atbilstošas vadīklas. OT DMZ var nodrošināt atlasītu datu apmaiņu starp uzņēmuma un vadības tīkliem. Neuzskatiet, ka ikviens vēsturisko datu serveris vai kontrolleris sazinās tikai vienā virzienā: pirms datplūsmas bloķēšanas vai atļaušanas dokumentējiet nepieciešamās plūsmas.
Pārskatot sistēmu ar GE IS420UCSBH1A kontrollera moduli vai Bachmann MPC240/K M1 kontrollera moduli, apstipriniet instalēto programmaparatūru, atbalstītās saskarnes un faktisko topoloģiju. Produkta apraksts vien pats par sevi neapstiprina OPC UA vai malas vārtejas iespējas.
Kas padara OPC UA savienojumu uzticamu?
Ja OPC UA tiek atbalstīts, pārskatiet galapunktu drošības režīmus un politikas, uzticamo sarakstus, sertifikātu dzīves ciklu, lietotāju autentifikāciju un minimālo privilēģiju lomas. Ja to atbalsta un pieprasa risinājuma projektējums, dodiet priekšroku parakstītām un šifrētām sesijām; nedrošus galapunktus noņemiet tikai pēc atkarīgo klientu pārbaudes un pārejas plānošanas. Reģistrējiet piekļuvi un pārskatiet neparedzētus savienojumus, vienlaikus ņemot vērā kontrollera veiktspēju un saderību ar piegādātāja risinājumiem.
Kādai jābūt drošai attālinātajai atbalsta piekļuvei?
Izmantojiet apstiprinātu, laika ziņā ierobežotu piekļuves ceļu caur pārvaldītu vārteju vai pārejas serveri, ar nosauktiem kontiem, daudzfaktoru autentifikāciju, ja tā tiek atbalstīta, piekļuves apstiprināšanu un atbilstošu reģistrēšanu. Ierobežojiet to, kam piegādātājs var piekļūt. Nepakļaujiet vadības iekārtas tieši internetam un pārbaudiet ārkārtas atbalsta procedūru, pirms tā kļūst nepieciešama.
Ar ko jāsāk zonas novērtēšana?
- Izveidojiet aktuālu līdzekļu un tīkla plūsmu inventarizāciju, izmantojot apstiprinātas metodes; dodiet priekšroku pasīvai atklāšanai vietās, kur aktīva skenēšana varētu traucēt iekārtu darbību.
- Kartējiet ierīces un nepieciešamos sakarus zonās, identificējot nedokumentētus šķērsojumus.
- Nosakiet prioritātes apdraudējumiem pēc ietekmes uz procesu un izmantojamības, nevis tikai pēc vecuma.
- Izstrādājiet un pārbaudiet segmentēšanas izmaiņas, pirms tās ieviešat apstiprinātā apkopes logā.
- Nostipriniet atbalstītos protokolus, kontus un attālināto piekļuvi atbilstoši piegādātāja un objekta bāzes prasībām.
- Pārraugiet būtiskos notikumus un izmēģiniet atjaunošanu no pārbaudītām, aizsargātām dublējumkopijām.
Kā atjaunošana papildina aizsardzību dziļumā?
Saglabājiet kontrolleru projektu versijas, konfigurāciju dublējumkopijas un pārbaudītu atjaunošanas plānu. Aizsargājiet piekļuvi dublējumkopijām, pārbaudiet, vai failus var atjaunot drošā testa sistēmā, un apmāciet tehniķus nedalīties ar kontiem un nepievienot nepārvaldītus klēpjdatorus. Pārskatiet brīdinājumus atbilstoši rūpnīcai piemērotam grafikam un saskaņojiet reaģēšanu uz incidentiem ar operāciju komandu.
Galvenā atziņa: Izmantojiet Purdue modeli sarunas sākšanai, bet pēc tam aizsargājiet reālo rūpnīcas tīklu ar dokumentētām zonām, nostiprinātiem pakalpojumiem, kontrolētu attālināto piekļuvi un pārbaudītu atjaunošanu.
Autors: Zheng Haifeng, rūpnieciskās automatizācijas inženieris.


