

Difendere il modello Purdue: approcci di GE e Bachmann alla sicurezza informatica degli ICS
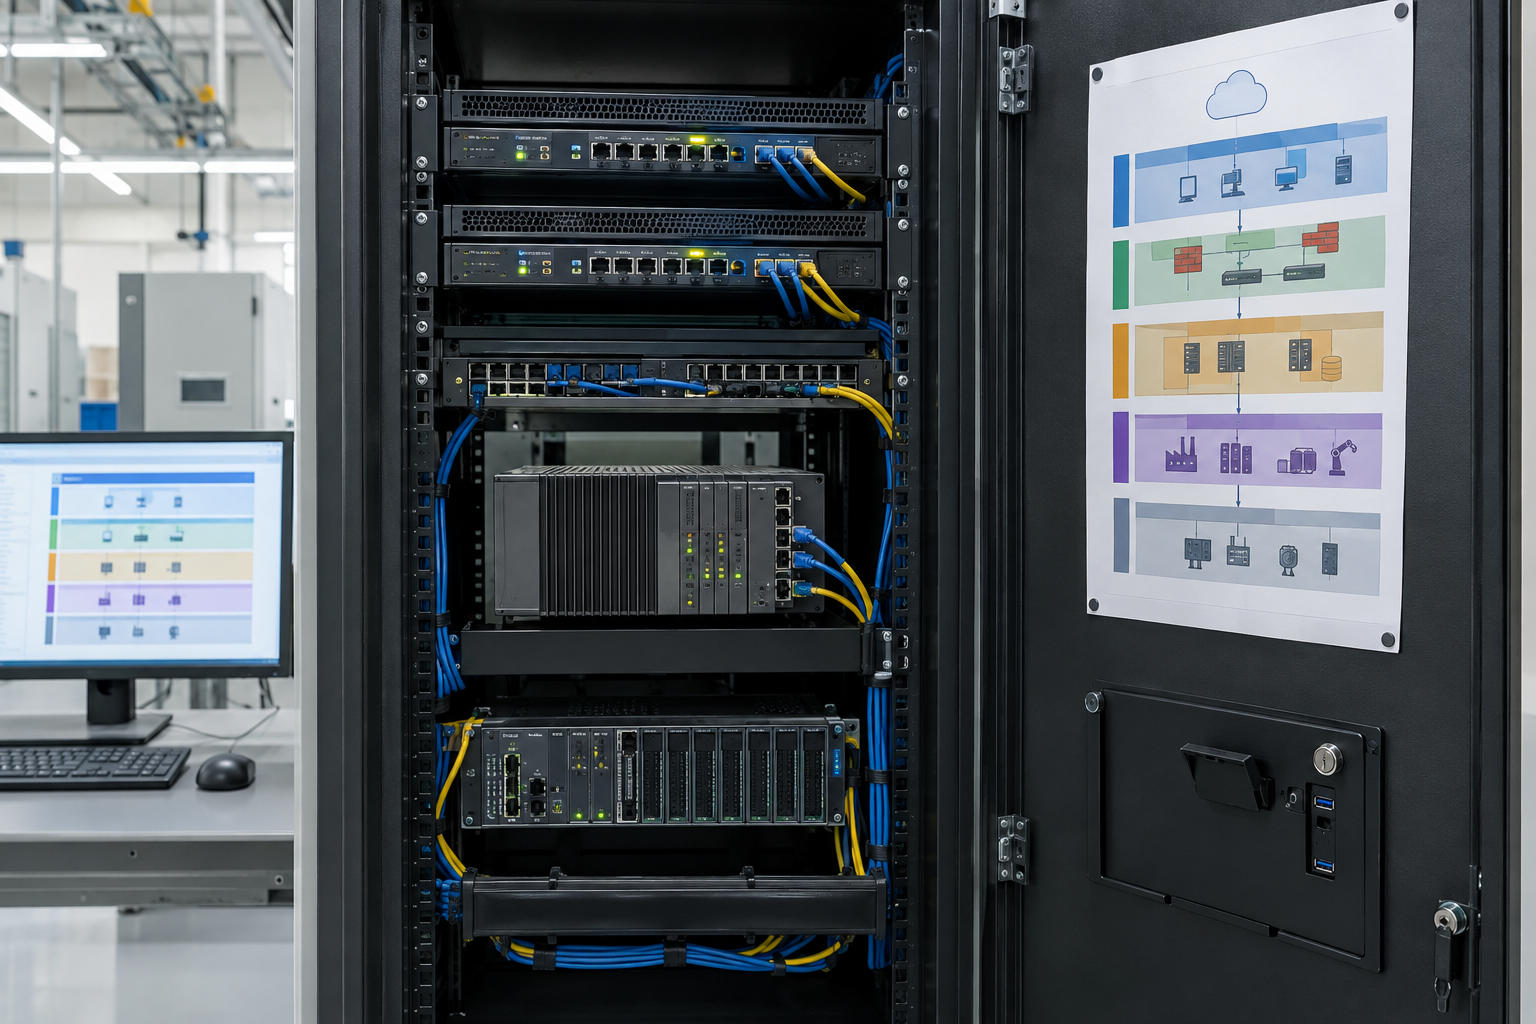
La sicurezza informatica dei sistemi di controllo industriale (ICS) inizia dal sapere che cosa è connesso a che cosa. Questa analisi orientata agli ingegneri si basa sul materiale di formazione sulla sicurezza informatica degli ICS di Instrumentation Tools e trasforma la difesa in profondità in domande su cui il team dello stabilimento può agire. Convalidare ogni modifica proposta rispetto all'architettura del sito, alle indicazioni del fornitore, ai requisiti di sicurezza e al processo di gestione delle modifiche.
Perché la sicurezza OT è diversa da quella dell'IT d'ufficio?
Una modifica alla sicurezza dello stabilimento può influire su un processo fisico. Disponibilità, integrità, sicurezza e riservatezza sono tutte importanti; le loro priorità dipendono dal processo e dalla valutazione dei rischi. Pianificare patch e riavvii insieme alle attività operative, testarli quando possibile e predisporre un piano di rollback. I protocolli legacy possono offrire funzionalità di sicurezza native limitate, quindi compensare con controlli degli accessi, monitoraggio e confini di rete.
In che modo il modello Purdue aiuta con la segmentazione?
Il modello Purdue è una mappa utile di dispositivi di campo, controller, sistemi di supervisione, operazioni del sito e servizi aziendali, non un sostituto di un inventario di rete effettivo. Definire zone e condotti sulla base dei flussi di dati reali e dei rischi, quindi limitare il traffico tra di essi con controlli adeguati. Una DMZ OT può gestire scambi selezionati tra le reti aziendali e quelle di controllo. Non presumere che ogni historian o controller comunichi in una sola direzione: documentare i flussi necessari prima di bloccarli o consentirli.
Quando si esamina un sistema con un modulo controller GE IS420UCSBH1A o un modulo controller Bachmann MPC240/K M1, verificare il firmware installato, le interfacce supportate e la topologia effettiva. Un semplice elenco di prodotti non dimostra la disponibilità di funzionalità OPC UA o di edge gateway.
Che cosa rende affidabile una connessione OPC UA?
Quando OPC UA è supportato, esaminare le modalità e le policy di sicurezza degli endpoint, gli elenchi di attendibilità, il ciclo di vita dei certificati, l'autenticazione degli utenti e i ruoli con privilegi minimi. Preferire sessioni firmate e crittografate quando supportate e richieste dal progetto; rimuovere gli endpoint non sicuri solo dopo aver verificato i client dipendenti e pianificato il passaggio. Registrare gli accessi e verificare le connessioni impreviste, tenendo conto delle prestazioni del controller e della compatibilità con il fornitore.
Come dovrebbe essere l'assistenza remota sicura?
Utilizzare un percorso approvato e limitato nel tempo attraverso un gateway gestito o un jump host, con account nominativi, autenticazione a più fattori quando supportata, approvazione degli accessi e registrazione adeguata. Limitare ciò a cui il fornitore può accedere. Evitare di esporre direttamente su Internet le apparecchiature di controllo e testare la procedura di assistenza d'emergenza prima che sia necessaria.
Da dove dovrebbe iniziare una valutazione delle zone?
- Creare un inventario aggiornato degli asset e dei flussi di rete utilizzando metodi approvati; privilegiare la rilevazione passiva quando la scansione attiva potrebbe disturbare le apparecchiature.
- Mappare dispositivi e comunicazioni necessarie nelle zone, identificando i collegamenti non documentati.
- Stabilire le priorità delle esposizioni in base all'impatto sul processo e alla sfruttabilità, non solo all'età.
- Progettare e testare le modifiche alla segmentazione prima di implementarle durante una finestra di manutenzione approvata.
- Rafforzare i protocolli supportati, gli account e gli accessi remoti in base ai requisiti di riferimento del fornitore e del sito.
- Monitorare gli eventi rilevanti ed esercitarsi nel ripristino da backup verificati e protetti.
In che modo il ripristino completa la difesa in profondità?
Conservare progetti dei controller con versionamento, backup delle configurazioni e un piano di ripristino testato. Proteggere l'accesso ai backup, verificare che i file possano essere ripristinati su un sistema di test sicuro e formare i tecnici affinché non condividano gli account né colleghino laptop non gestiti. Esaminare gli avvisi secondo una frequenza adeguata allo stabilimento e coordinare qualsiasi risposta agli incidenti con le attività operative.
In sintesi: Utilizzare il modello Purdue per avviare la discussione, quindi proteggere la rete reale dello stabilimento con zone documentate, servizi rafforzati, accessi remoti controllati e ripristino testato.
Autore: Zheng Haifeng, ingegnere dell'automazione industriale.


