

A Purdue-modell védelme: a GE és a Bachmann megközelítései az ICS-kiberbiztonsághoz
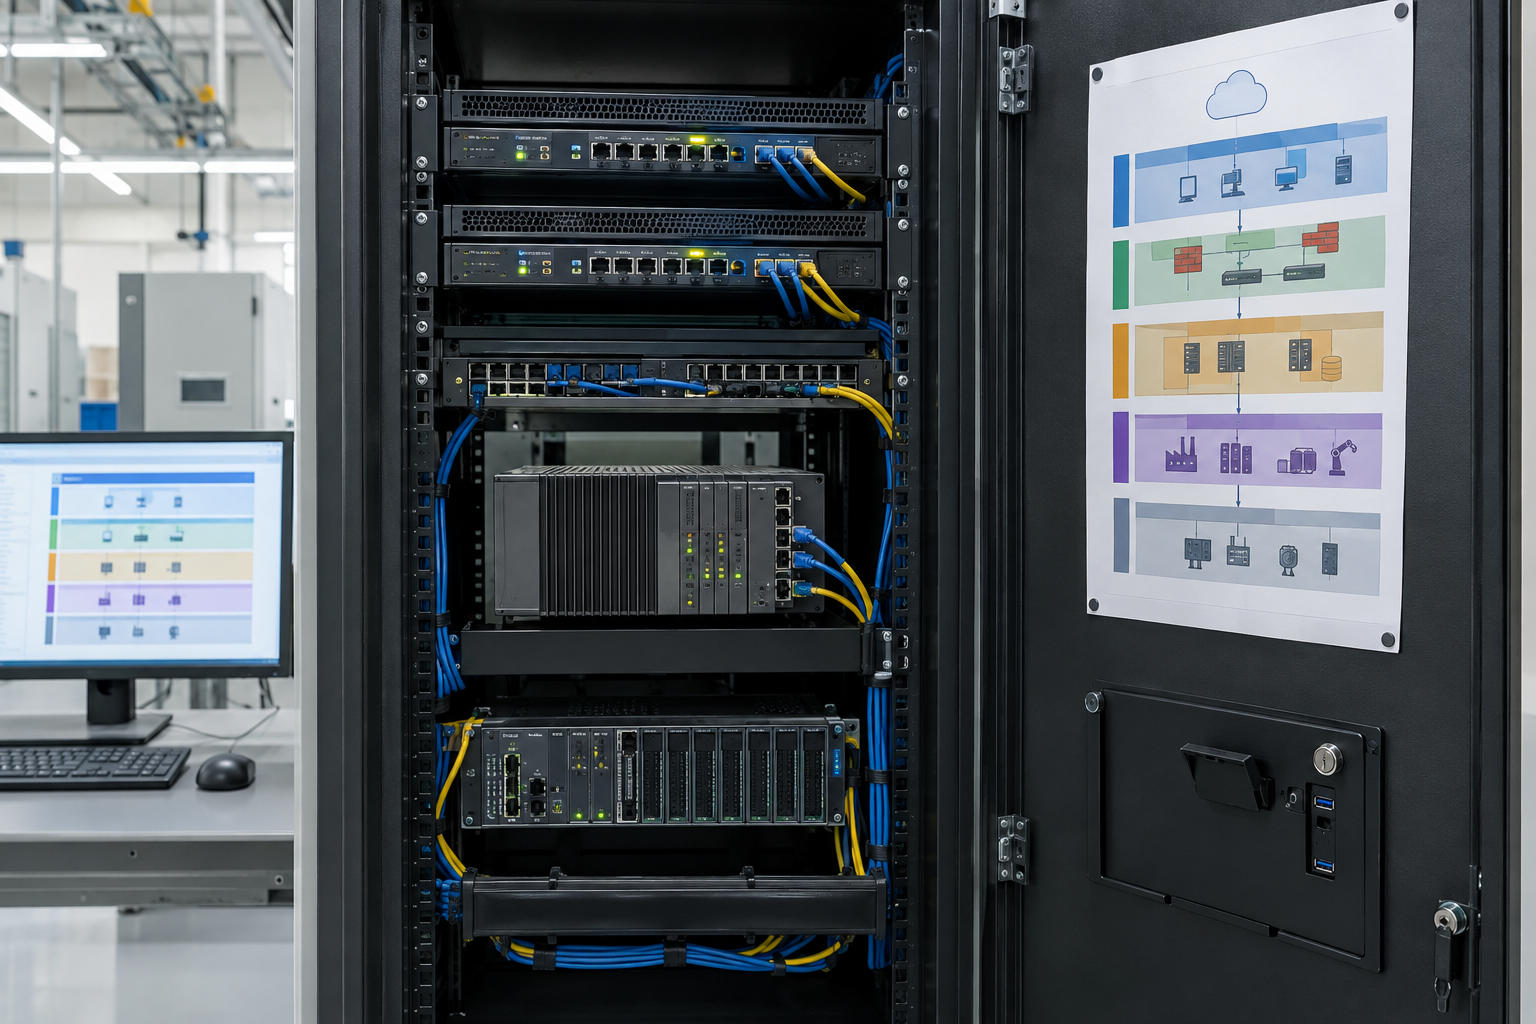
Az ipari vezérlőrendszerek (ICS) kiberbiztonsága annak ismeretével kezdődik, hogy mi mihez csatlakozik. Ez a mérnököknek szóló áttekintés az Instrumentation Tools ICS-kiberbiztonsági képzési anyagára támaszkodik, és a többrétegű védekezést olyan kérdésekké alakítja, amelyek alapján az üzem csapata intézkedhet. Minden javasolt módosítást ellenőrizzenek a telephely architektúrája, a gyártói útmutatások, a biztonsági követelmények és a változáskezelési folyamat alapján.
Miért különbözik az OT-biztonság az irodai IT-biztonságtól?
Az üzembiztonsági módosítások hatással lehetnek a fizikai folyamatokra. A rendelkezésre állás, a sértetlenség, a biztonság és a bizalmasság mind fontos; prioritásuk a folyamattól és a kockázatértékeléstől függ. A javításokat és újraindításokat az üzemeltetéssel egyeztetve ütemezzék, lehetőség szerint teszteljék, és készítsenek visszaállítási tervet. A régi protokollok beépített biztonsági lehetőségei korlátozottak lehetnek, ezért ezt hozzáférés-szabályozással, megfigyeléssel és hálózati határvonalakkal kell ellensúlyozni.
Hogyan segít a Purdue-modell a szegmentálásban?
A Purdue-modell hasznos térképet ad a terepi eszközökről, vezérlőkről, felügyeleti rendszerekről, telephelyi műveletekről és vállalati szolgáltatásokról, de nem helyettesíti a tényleges hálózati leltárt. A zónákat és összeköttetéseket valós adatáramlások és kockázatok alapján határozzák meg, majd megfelelő szabályozásokkal korlátozzák a közöttük zajló forgalmat. Az OT DMZ közvetítőként szolgálhat a vállalati és a vezérlési hálózatok kijelölt adatcseréihez. Ne feltételezzék, hogy minden adatelőzmény- vagy vezérlőrendszer csak egy irányban kommunikál: a blokkolás vagy engedélyezés előtt dokumentálják a szükséges adatáramlásokat.
Amikor egy GE IS420UCSBH1A vezérlőmodult vagy egy Bachmann MPC240/K M1 vezérlőmodult tartalmazó rendszert vizsgálnak, erősítsék meg a telepített firmware-t, a támogatott interfészeket és a tényleges topológiát. Önmagában egy termékadatlap nem bizonyítja az OPC UA- vagy peremátjáró-képességeket.
Mitől megbízható egy OPC UA-kapcsolat?
Ha az OPC UA támogatott, vizsgálják felül a végpontok biztonsági módjait és szabályzatait, a megbízhatósági listákat, a tanúsítványok életciklusát, a felhasználói hitelesítést és a legkisebb jogosultság elvén alapuló szerepköröket. Ahol ezt a kialakítás támogatja és megköveteli, részesítsék előnyben az aláírt és titkosított munkameneteket; a nem biztonságos végpontokat csak a függő kliensek ellenőrzése és az átállás megtervezése után távolítsák el. Naplózzák a hozzáféréseket, és vizsgálják ki a váratlan kapcsolatokat, miközben a vezérlők teljesítményét és a gyártói kompatibilitást is figyelembe veszik.
Milyennek kell lennie a biztonságos távoli támogatásnak?
Jóváhagyott, időben korlátozott útvonalat használjanak felügyelt átjárón vagy ugrógépen keresztül, névhez rendelt fiókokkal, ahol támogatott, többtényezős hitelesítéssel, hozzáférési jóváhagyással és megfelelő naplózással. Korlátozzák, hogy a gyártó milyen rendszereket érhet el. Kerüljék a vezérlőberendezések közvetlen internetes kitettségét, és még szükség előtt teszteljék a vészhelyzeti támogatási eljárást.
Hol kezdődjön egy zónaértékelés?
- Készítsenek aktuális eszköz- és hálózatiadatforgalmi leltárt jóváhagyott módszerekkel; részesítsék előnyben a passzív felderítést, ha az aktív vizsgálat megzavarhatná a berendezéseket.
- Rendeljék az eszközöket és a szükséges kommunikációkat zónákhoz, és azonosítsák a nem dokumentált határátlépéseket.
- A kitettségeket a folyamatra gyakorolt hatás és a kihasználhatóság alapján rangsorolják, ne csak az életkoruk szerint.
- A szegmentálási módosításokat tervezzék meg és teszteljék, mielőtt jóváhagyott karbantartási időablakban bevezetik őket.
- A támogatott protokollokat, fiókokat és távoli hozzáférést a gyártói és telephelyi alapértékeknek megfelelően erősítsék meg.
- Figyeljék a releváns eseményeket, és gyakorolják az ellenőrzött, védett biztonsági mentésekből történő helyreállítást.
Hogyan teszi teljessé a helyreállítás a többrétegű védelmet?
Tartsák meg a vezérlőprojektek verziózott változatait, a konfigurációs biztonsági mentéseket és a tesztelt helyreállítási tervet. Védjék a biztonsági mentésekhez való hozzáférést, ellenőrizzék, hogy a fájlok visszaállíthatók-e biztonságos tesztrendszeren, és képezzék a technikusokat arra, hogy ne osszanak meg fiókokat, illetve ne csatlakoztassanak felügyelet nélküli laptopokat. Az üzem számára megfelelő ütemezéssel vizsgálják felül a riasztásokat, és minden incidenskezelést hangoljanak össze az üzemeltetéssel.
Lényeg: A beszélgetés elindításához használják a Purdue-modellt, majd a tényleges üzemi hálózatot dokumentált zónákkal, megerősített szolgáltatásokkal, szabályozott távoli hozzáféréssel és tesztelt helyreállítással védjék.
Szerző: Zheng Haifeng, ipari automatizálási mérnök.


