

Obrana Purdueovog modela: pristupi tvrtki GE i tvrtki Bachmann kibernetičkoj sigurnosti industrijskih upravljačkih sustava
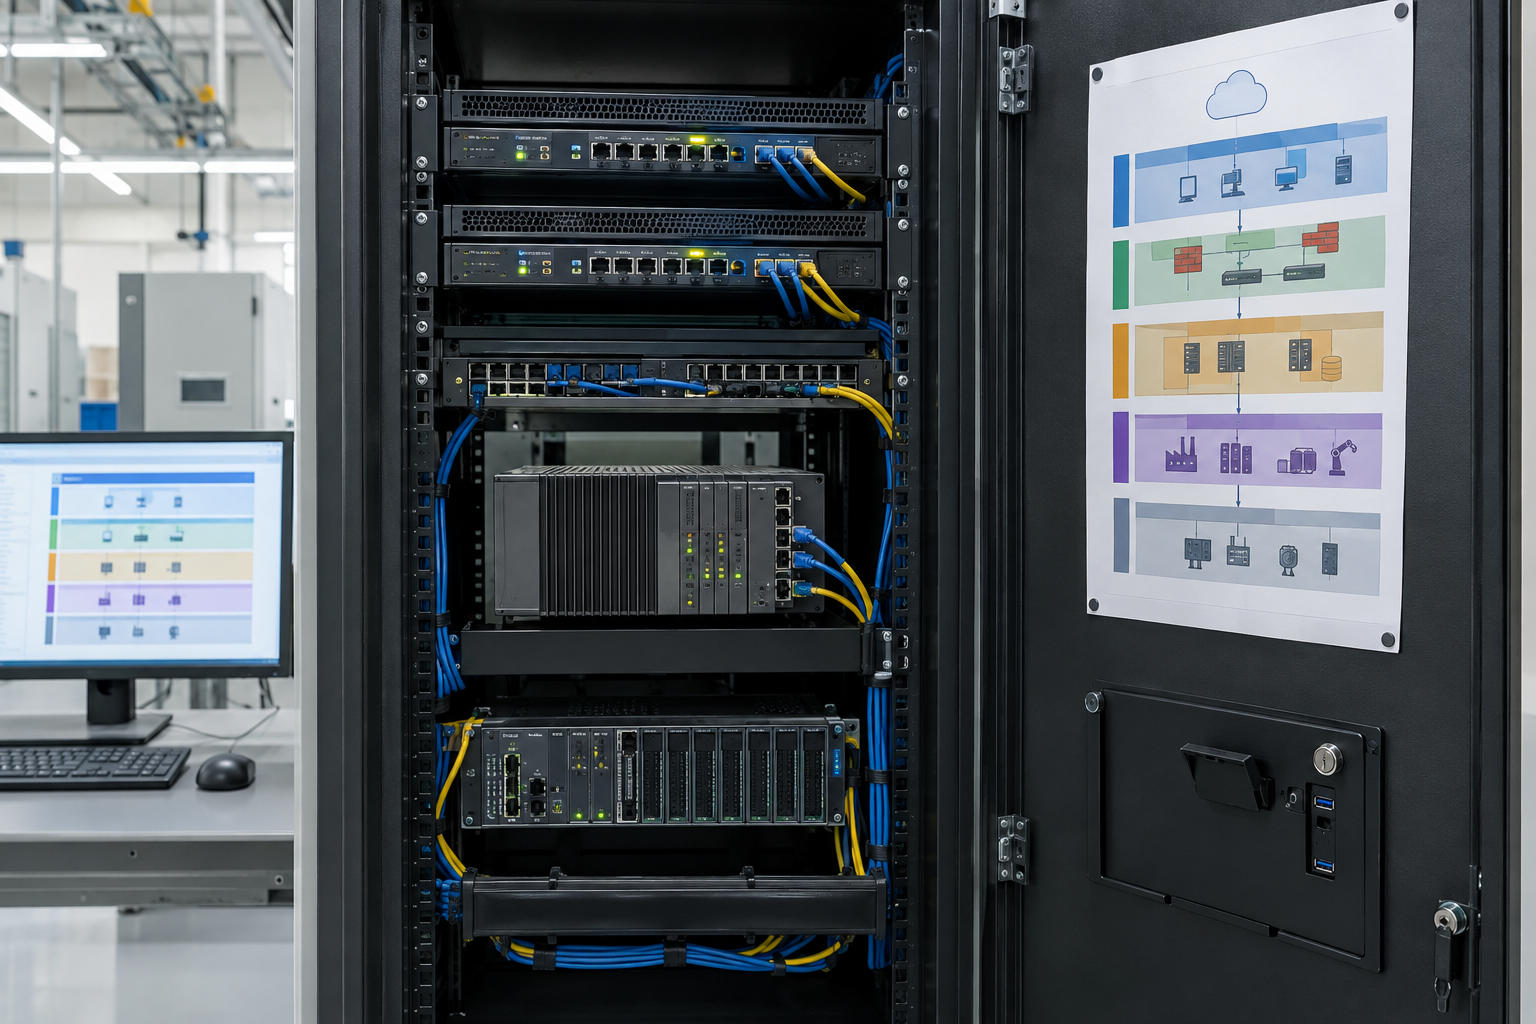
Kibernetička sigurnost industrijskih upravljačkih sustava (ICS) počinje spoznajom o tome što je s čime povezano. Ovaj pregled usmjeren na inženjere oslanja se na materijal za obuku o kibernetičkoj sigurnosti ICS-a tvrtke Instrumentation Tools i pretvara obranu u dubinu u pitanja na koja tim postrojenja može djelovati. Svaku predloženu promjenu provjerite u odnosu na arhitekturu svojeg postrojenja, smjernice dobavljača, sigurnosne zahtjeve i postupak upravljanja promjenama.
Zašto se sigurnost OT-a razlikuje od sigurnosti uredskog IT-a?
Promjena sigurnosti u postrojenju može utjecati na fizički proces. Dostupnost, cjelovitost, sigurnost i povjerljivost važni su; njihovi prioriteti ovise o procesu i procjeni rizika. Planirajte zakrpe i ponovna pokretanja s operativnim osobljem, testirajte ih gdje je moguće i pripremite plan povratka. Naslijeđenim protokolima možda nedostaju izvorne sigurnosne značajke, stoga to nadoknadite kontrolama pristupa, nadzorom i mrežnim granicama.
Kako Purdueov model pomaže pri segmentaciji?
Purdueov model korisna je karta terenskih uređaja, kontrolera, nadzornih sustava, operacija na lokaciji i poslovnih usluga, ali nije zamjena za stvarni popis mreže. Zone i kanale definirajte na temelju stvarnih tokova podataka i rizika, a zatim ograničite promet među njima odgovarajućim kontrolama. OT DMZ može posredovati u odabranim razmjenama između poslovne i upravljačke mreže. Nemojte pretpostaviti da svaki historičar ili kontroler komunicira samo u jednom smjeru: dokumentirajte potrebne tokove prije nego što ih blokirate ili dopustite.
Pri pregledu sustava s modulom kontrolera GE IS420UCSBH1A ili modulom kontrolera Bachmann MPC240/K M1 potvrdite instalirani firmver, podržana sučelja i stvarnu topologiju. Sam popis proizvoda ne potvrđuje mogućnosti OPC UA-a ili rubnog pristupnika.
Što OPC UA vezu čini pouzdanom?
Tamo gdje je OPC UA podržan, pregledajte sigurnosne načine i pravila krajnjih točaka, popise pouzdanih certifikata, životni ciklus certifikata, autentikaciju korisnika i uloge s najmanjim potrebnim ovlastima. Dajte prednost potpisanim i šifriranim sesijama tamo gdje ih dizajn podržava i zahtijeva; nesigurne krajnje točke uklonite tek nakon provjere ovisnih klijenata i planiranja prijelaza. Bilježite pristup i pregledavajte neočekivane veze, uzimajući pritom u obzir performanse kontrolera i kompatibilnost s dobavljačem.
Kako bi trebala izgledati sigurna udaljena podrška?
Koristite odobren, vremenski ograničen put kroz upravljani pristupnik ili poslužitelj za skok, s imenovanim računima, višefaktorskom autentikacijom gdje je podržana, odobrenjem pristupa i odgovarajućim zapisivanjem. Ograničite ono čemu dobavljač može pristupiti. Izbjegavajte izravno izlaganje upravljačke opreme internetu i testirajte postupak hitne podrške prije nego što bude potreban.
Gdje bi procjena zone trebala početi?
- Izradite aktualni popis imovine i mrežnih tokova odobrenim metodama; prednost dajte pasivnom otkrivanju ondje gdje bi aktivno skeniranje moglo ometati opremu.
- U zone ucrtajte uređaje i nužne komunikacije te identificirajte nedokumentirane prijelaze.
- Izloženosti odredite prema utjecaju na proces i mogućnosti iskorištavanja, a ne samo prema starosti.
- Promjene segmentacije osmislite i testirajte prije uvođenja tijekom odobrenog prozora održavanja.
- Ojačajte podržane protokole, račune i udaljeni pristup u skladu s osnovnim postavkama dobavljača i lokacije.
- Nadzirite relevantne događaje i uvježbajte oporavak iz provjerenih, zaštićenih sigurnosnih kopija.
Kako oporavak upotpunjuje obranu u dubinu?
Čuvajte verzionirane projekte kontrolera, sigurnosne kopije konfiguracija i testirani plan obnove. Zaštitite pristup sigurnosnim kopijama, provjerite mogu li se datoteke obnoviti na sigurnom testnom sustavu i obučite tehničare da ne dijele račune niti povezuju neupravljana prijenosna računala. Upozorenja pregledavajte prema rasporedu primjerenom postrojenju, a svaki odgovor na incidente uskladite s operativnim osobljem.
Zaključak: Upotrijebite Purdueov model za početak razgovora, a zatim zaštitite stvarnu mrežu postrojenja dokumentiranim zonama, ojačanim uslugama, kontroliranim udaljenim pristupom i testiranim oporavkom.
Autor: Zheng Haifeng, inženjer industrijske automatizacije.


