

Système de sécurité HIMA HIMax : intégration EtherNet/IP pour les applications de sécurité des procédés
Q : Que permet EtherNet/IP pour les systèmes de sécurité HIMA HIMax ?
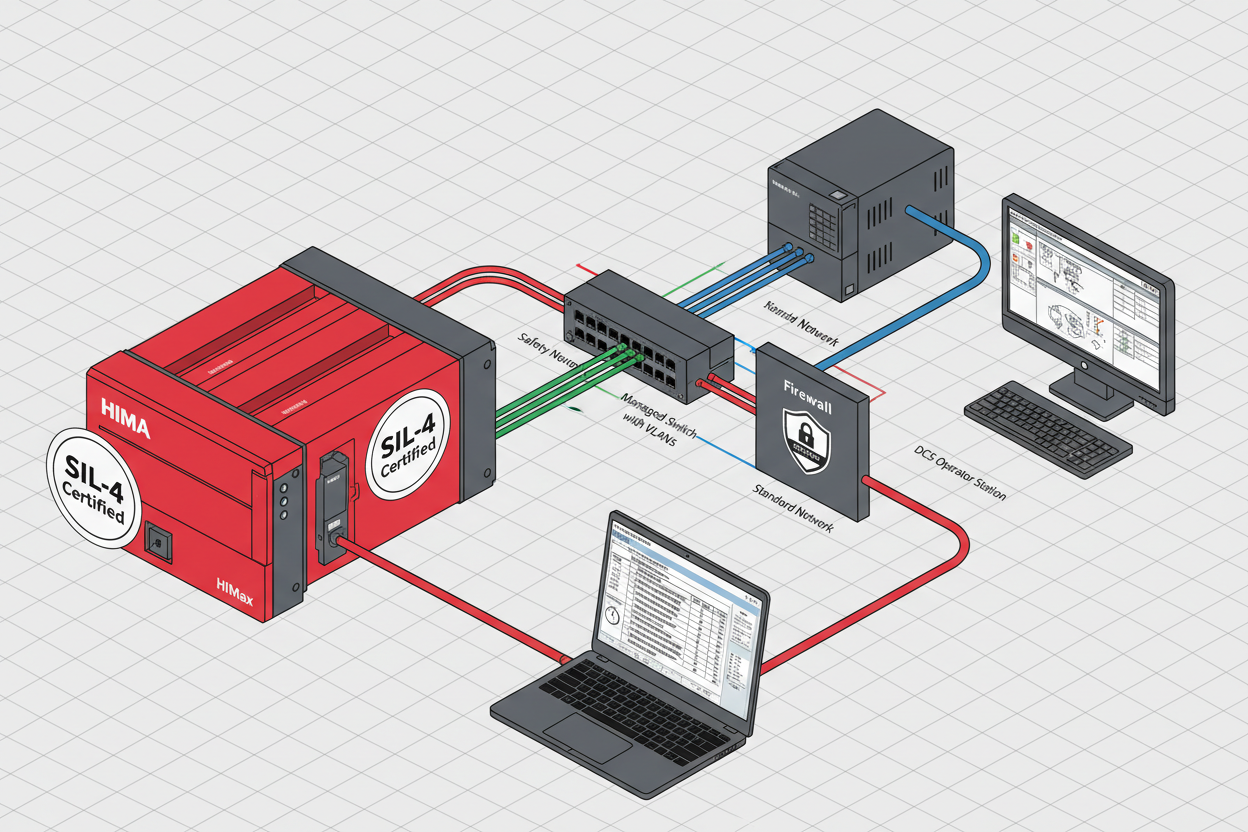
HIMA HIMax offre une performance de sécurité SIL-4 et prend en charge EtherNet/IP pour l’intégration du balance of plant (BOP). Les automates programmables standards se connectent aux contrôleurs de sécurité HIMax avec un partage des données de sécurité et standard sur la même infrastructure réseau, simplifiant ainsi considérablement l’architecture de l’usine. Le module d’entrée/sortie numérique HIMA F3 DIO 20/8 01 HIMatrix fournit les canaux d’E/S de terrain certifiés SIL dont les données d’état de sécurité sont partagées via EtherNet/IP aux systèmes d’automatisation standard à des fins de surveillance.
Q : Comment installer et configurer le module EtherNet/IP HIMax ?
- Étape 1 : Installez le module Ethernet HIMax dans le châssis.
- Étape 2 : Connectez le câble Ethernet au port du module.
- Étape 3 : Configurez l’adresse IP, le masque de sous-réseau et la passerelle dans le logiciel ELOP II.
- Étape 4 : Vérifiez que la LED d’état de liaison indique une connexion active.
Configurez les paramètres de l’adaptateur EtherNet/IP : définissez les numéros d’instance d’assemblage pour les données d’entrée et de sortie, et fixez la valeur RPI (Requested Packet Interval). Le RPI typique est de 20 ms pour l’échange de données de sécurité.
Q : Comment configurer l’échange de données de sécurité ?
- Étape 1 : Définissez quelles variables de sécurité sont partagées via EtherNet/IP dans ELOP II.
- Étape 2 : Mappez les entrées de sécurité aux données d’assemblage d’entrée et les sorties de sécurité aux données d’assemblage de sortie.
- Étape 3 : Configurez les paramètres de timeout et de watchdog. Réglez le timeout de communication en fonction de la latence réseau et des exigences de l’application.
- Étape 4 : Testez le comportement en mode sûr en cas de perte de communication. Vérifiez que l’état sûr s’active dans le délai requis lorsque la connexion EtherNet/IP est interrompue.
Mettez en œuvre la validation de la communication de sécurité : vérifiez le numéro de séquence dans chaque trame de données et surveillez le timer watchdog de communication. Configurez l’état sûr en cas de perte de communication et vérifiez le comportement en mode sûr lors des tests.
Q : Comment concevoir l’architecture réseau pour EtherNet/IP HIMax ?
Utilisez des VLAN pour séparer le trafic de sécurité et le trafic standard. Configurez des règles de pare-feu entre les zones réseau et mettez en place des commutateurs gérés avec support QoS pour prioriser le trafic de communication de sécurité.
La conception réseau nécessite une planification rigoureuse selon les exigences de sécurité IEC 62443. Mettez en œuvre une stratégie de défense en profondeur et utilisez une DMZ industrielle pour les connexions externes. Des tests de pénétration réguliers valident la posture de sécurité du réseau OT.
Q : Comment mettre en service et valider l’intégration EtherNet/IP ?
- Étape 1 : Vérifiez le statut de la connexion EtherNet/IP dans la vue en ligne d’ELOP II.
- Étape 2 : Surveillez l’échange des données d’assemblage et confirmez les mises à jour des données au rythme RPI configuré.
- Étape 3 : Testez la communication avec des valeurs forcées pour vérifier le mappage correct des données.
- Étape 4 : Validez le temps de réponse de sécurité — confirmez qu’il respecte le temps de sécurité process documenté dans le SRS.
Quel est le conseil clé à retenir ?
Configurez les paramètres de l’adaptateur avec les instances d’assemblage appropriées avant de connecter les automates programmables standards. Implémentez la logique de validation de la communication de sécurité dans le programme HIMax. Concevez le réseau avec une séparation VLAN adéquate dès le départ — la sécurisation réseau en retrofit est beaucoup plus complexe. Testez minutieusement le comportement en mode sûr dans tous les scénarios de défaillance de communication. Documentez toutes les configurations pour les audits de sécurité. Pour les chemins de sécurité critiques, envisagez des interfaces Ethernet redondantes. Collaborez avec HIMA pour les projets de sécurité SIL-4 afin d’assurer la conformité aux contraintes architecturales IEC 61508.
Auteur : Ren Zhi est un ingénieur en automatisation industrielle avec plus de 10 ans d’expérience en PLC, DCS et systèmes de contrôle.


