

Das Purdue-Modell verteidigen: Ansätze von GE und Bachmann für die Cybersicherheit von ICS
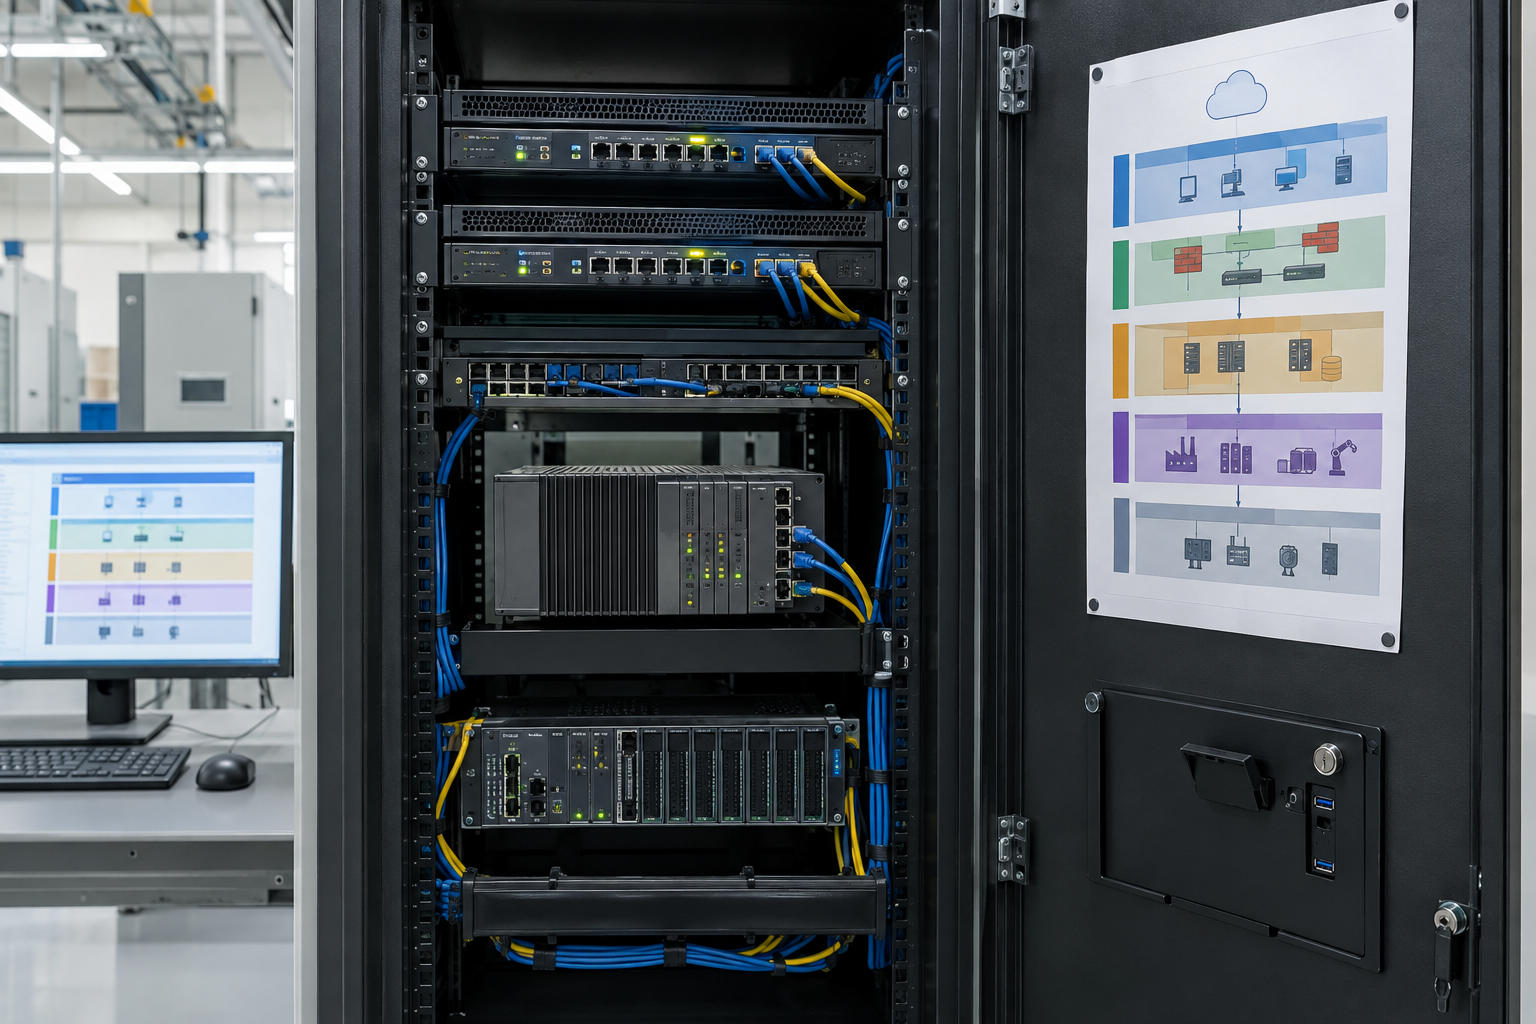
Die Cybersicherheit industrieller Steuerungssysteme (ICS) beginnt damit, zu wissen, was womit verbunden ist. Diese auf Ingenieure ausgerichtete Übersicht stützt sich auf die Schulungsunterlagen zur ICS-Cybersicherheit von Instrumentation Tools und macht aus dem Konzept der Verteidigung in der Tiefe Fragen, bei denen ein Werksteam unmittelbar handeln kann. Prüfen Sie jede vorgeschlagene Änderung anhand Ihrer Anlagenarchitektur, der Vorgaben des Herstellers, der Sicherheitsanforderungen und des Änderungsmanagementprozesses.
Warum unterscheidet sich OT-Sicherheit von der IT-Sicherheit im Büro?
Eine Sicherheitsänderung in einer Anlage kann sich auf einen physischen Prozess auswirken. Verfügbarkeit, Integrität, Sicherheit und Vertraulichkeit sind gleichermaßen wichtig; ihre Prioritäten hängen vom Prozess und der Risikobewertung ab. Planen Sie Patches und Neustarts gemeinsam mit dem Betrieb, testen Sie sie nach Möglichkeit und planen Sie einen Rollback. Ältere Protokolle verfügen möglicherweise nur über begrenzte integrierte Sicherheitsfunktionen. Kompensieren Sie dies daher durch Zugriffskontrollen, Überwachung und Netzwerkgrenzen.
Wie hilft das Purdue-Modell bei der Segmentierung?
Das Purdue-Modell ist eine nützliche Übersicht über Feldgeräte, Steuerungen, Leitsysteme, den Anlagenbetrieb und Unternehmensdienste, aber kein Ersatz für eine tatsächliche Netzwerkinventur. Definieren Sie Zonen und Verbindungen anhand realer Datenflüsse und Risiken und beschränken Sie anschließend den Datenverkehr zwischen ihnen mit geeigneten Kontrollen. Eine OT-DMZ kann ausgewählte Datenaustausche zwischen Unternehmens- und Steuerungsnetzen vermitteln. Gehen Sie nicht davon aus, dass jeder Historian oder jede Steuerung nur in eine Richtung kommuniziert: Dokumentieren Sie die erforderlichen Datenflüsse, bevor Sie sie blockieren oder zulassen.
Wenn Sie ein System mit einem GE IS420UCSBH1A Steuerungsmodul oder einem Bachmann MPC240/K M1 Steuerungsmodul prüfen, bestätigen Sie die installierte Firmware, die unterstützten Schnittstellen und die tatsächliche Topologie. Eine Produktbeschreibung allein belegt keine OPC-UA- oder Edge-Gateway-Funktionen.
Was macht eine OPC-UA-Verbindung vertrauenswürdig?
Wenn OPC UA unterstützt wird, prüfen Sie die Sicherheitsmodi und -richtlinien der Endpunkte, Vertrauenslisten, den Zertifikatslebenszyklus, die Benutzerauthentifizierung und Rollen mit minimalen Berechtigungen. Bevorzugen Sie signierte und verschlüsselte Sitzungen, sofern dies unterstützt wird und das Design es erfordert; entfernen Sie unsichere Endpunkte erst, nachdem Sie abhängige Clients geprüft und die Umstellung geplant haben. Protokollieren Sie Zugriffe und prüfen Sie unerwartete Verbindungen, wobei Sie die Leistungsfähigkeit der Steuerung und die Kompatibilität mit dem Hersteller berücksichtigen.
Wie sollte sicherer Fernsupport aussehen?
Verwenden Sie einen genehmigten, zeitlich begrenzten Zugang über ein verwaltetes Gateway oder einen Jump Host mit personalisierten Konten, Multi-Faktor-Authentifizierung, sofern unterstützt, Zugriffsfreigabe und angemessener Protokollierung. Beschränken Sie, worauf der Anbieter zugreifen kann. Vermeiden Sie eine direkte Internetanbindung von Steuerungskomponenten und testen Sie das Verfahren für den Notfallsupport, bevor es benötigt wird.
Wo sollte eine Zonenbewertung beginnen?
- Erstellen Sie mit genehmigten Methoden eine aktuelle Inventur der Anlagen und Netzwerkdatenflüsse; bevorzugen Sie passive Erkennung, wenn aktives Scannen Geräte beeinträchtigen könnte.
- Ordnen Sie Geräte und notwendige Kommunikationsverbindungen Zonen zu und identifizieren Sie nicht dokumentierte Übergänge.
- Priorisieren Sie Schwachstellen nach ihren Auswirkungen auf den Prozess und ihrer Ausnutzbarkeit, nicht allein nach ihrem Alter.
- Entwerfen und testen Sie Änderungen an der Segmentierung, bevor Sie sie während eines genehmigten Wartungsfensters bereitstellen.
- Härten Sie unterstützte Protokolle, Konten und den Fernzugriff entsprechend den Vorgaben des Herstellers und den Basisstandards des Standorts.
- Überwachen Sie relevante Ereignisse und üben Sie die Wiederherstellung aus verifizierten, geschützten Backups.
Wie vervollständigt die Wiederherstellung die Verteidigung in der Tiefe?
Bewahren Sie versionierte Steuerungsprojekte und Konfigurationsbackups auf und halten Sie einen getesteten Wiederherstellungsplan bereit. Schützen Sie den Zugriff auf Backups, überprüfen Sie, ob Dateien auf einem sicheren Testsystem wiederhergestellt werden können, und schulen Sie Techniker darin, keine Konten weiterzugeben oder nicht verwaltete Laptops anzuschließen. Prüfen Sie Warnmeldungen in einem für die Anlage geeigneten Zeitplan und koordinieren Sie jede Reaktion auf Vorfälle mit dem Betrieb.
Fazit: Nutzen Sie das Purdue-Modell als Ausgangspunkt für die Diskussion und schützen Sie anschließend das reale Anlagennetz mit dokumentierten Zonen, gehärteten Diensten, kontrolliertem Fernzugriff und getesteter Wiederherstellung.
Autor: Zheng Haifeng, Ingenieur für industrielle Automatisierung.


