

KI-gestützte Cyberbedrohungen für industrielle Steuerungssysteme: Ein Leitfaden für defensive Entwicklung
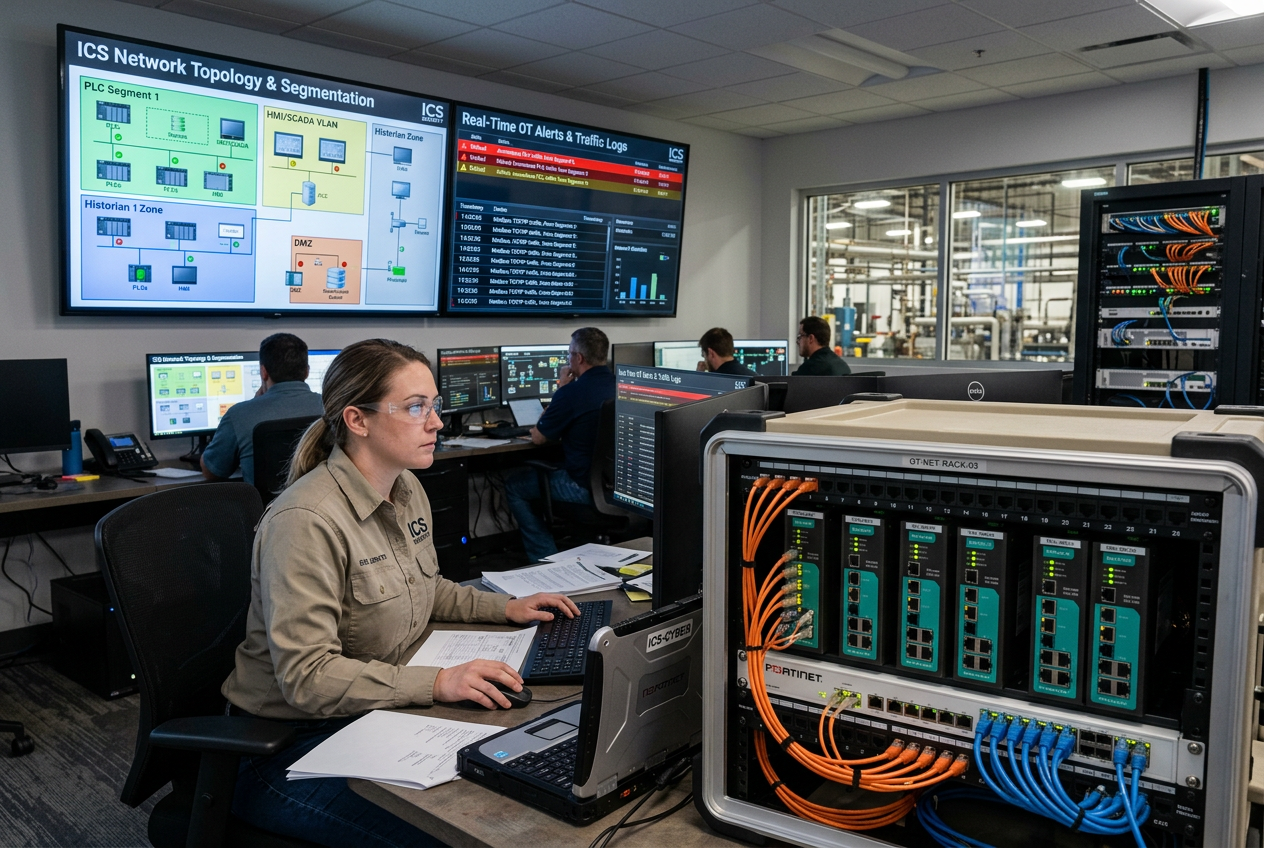
KI-gestützte Cyberbedrohungen für industrielle Steuerungssysteme: Ein Leitfaden für defensive Technik
Schützen Sie SPS, SCADA-Systeme und industrielle Netzwerke vor zunehmend automatisierten Cyberbedrohungen.
Wie verändert KI die Cybersicherheitsbedrohungen für OT und ICS?
Industrielle Steuerungssysteme (ICS) integrieren digitale Software, Kommunikationsnetzwerke und schwere Maschinen eng miteinander. Ein Cybersicherheitsvorfall in der Betriebstechnik (OT) ist niemals nur ein Datenleck – er gefährdet direkt die Verfügbarkeit der Anlage, die mechanische Integrität und die Sicherheit der Beschäftigten.
Angreifer nutzen inzwischen automatisierte KI-Tools, um Netzwerktopologien schnell zu analysieren, proprietäre Firmware zu entschlüsseln, Zero-Day-Schwachstellen aufzuspüren und automatisierte Aufklärungsskripte zu erstellen. Aktuelle Branchenvergleiche zeigen, dass automatisierte Penetrationstest-Frameworks die Zyklen für Schwachstellenscans von Wochen auf Stunden verkürzen können.
Simulierte Angriffe in Laborumgebungen bedeuten jedoch nicht, dass jede Industrieanlage gleichermaßen anfällig ist. Die pragmatischste technische Reaktion ist keine Panik, sondern eine disziplinierte mehrschichtige Verteidigung: exponierte Zugangswege beseitigen, Mikrosegmentierung durchsetzen, den Engineering-Zugriff auf SPS absichern und geprüfte Offline-Wiederherstellungsverfahren vorhalten.
Welche kritischen Industrieanlagen müssen Automatisierungsteams zuerst identifizieren und priorisieren?
Eine wirksame Verteidigung beginnt mit einem umfassenden, stets aktuellen Inventar aller Betriebsanlagen über sämtliche Ebenen des Purdue-Modells hinweg. Automatisierungs- und IT-Teams müssen zusammenarbeiten, um folgende Anlagen zu erfassen:
- Kernsteuerungen: Speicherprogrammierbare Steuerungen (SPS), Fernwirkgeräte (RTUs) und Steuerungsknoten von Distributed Control Systems (DCS).
- Leittechnikinfrastruktur: SCADA-Server, Mensch-Maschine-Schnittstellen (HMIs), Prozessdatenbanken und Engineering-Workstations.
- Netzwerkhardware: Verwaltete Switches, Protokollkonverter, Feldbuskoppler und industrielle Firewalls.
- Zugangswege: Mobilfunkmodems, Fernwartungstunnel von Anbietern und Engineering-Laptops mit zwei Netzwerkschnittstellen.
Achten Sie genau auf Bridge-Geräte, die mehrere Subnetze verbinden. Eine einzelne Engineering-Workstation mit zwei Netzwerkschnittstellen oder ein nicht verwaltetes Protokoll-Gateway kann unbeabsichtigt zu einem unüberwachten Dreh- und Angelpunkt werden, über den auf sicherheitskritische Regelkreise zugegriffen werden kann.
Wie lässt sich eine robuste Netzwerksegmentierung über OT-Zonen hinweg umsetzen?
Eine vollständige Konvergenz von Unternehmens-IT und Anlagen-OT ohne strikte Abgrenzung lädt zur lateralen Ausbreitung von Schadsoftware geradezu ein. Systeme sollten gemäß dem Standard ISA/IEC 62443 in dedizierte Sicherheitszonen und Kommunikationskanäle unterteilt werden.
Industrielle Netzwerke sollten auf hardwareseitig durchgesetzte Grenzen setzen. Mit robuster, verwalteter Infrastruktur wie verwalteten Ethernet-Switches der Stratix 5700 von Allen-Bradley können Anlagen Automatisierungszellen über VLANs isolieren, Zugriffskontrolllisten (ACLs) auf Portebene durchsetzen und nicht essenziellen Broadcast-Verkehr einschränken.
Fernwartungsverbindungen müssen an dedizierten industriellen DMZ-Gateways enden, statt direkt zu den Steuerungsracks geroutet zu werden. Ist eine drahtlose Wartung erforderlich, sollten dedizierte, gesicherte Geräte wie der industrielle Hotspot von Prosoft mit Unternehmensverschlüsselung und strikten Zeitlimits für Sitzungen verwendet werden.
Schnittstellen mit mehreren Protokollen - wie Schneider EtherNet/IP Modbus TCP-Module oder EtherNet/IP-Adaptermodule von Allen-Bradley - sollten mit detaillierten Routing-Regeln versehen werden, damit sie ausschließlich ausdrücklich autorisierte industrielle Befehlsframes weiterleiten.
Wie können Anlagen die SPS-Logik, Engineering-Arbeitsplätze und Konfigurationsänderungen konsequent schützen?
Da die Logik von SPSen physische Aktoren, Ventile und Heizungen steuert, können unbefugte Änderungen zu katastrophalen Schäden an Anlagen führen. Für einen sicheren Engineering-Lebenszyklus ist ein konsequentes Änderungsmanagement erforderlich:
- Rollenbasierte Zugriffskontrolle (RBAC) durchsetzen: Schaffen Sie allgemeine Admin-Logins ab und weisen Sie einzelnen Personen benannte Konten mit kryptografischer Authentifizierung zu.
- Disziplin beim CPU-Schlüsselschalter umsetzen: Belassen Sie die physischen Schlüsselschalter von SPSen im normalen Betrieb im Modus RUN statt REMOTE RUN, um unbefugtes Überschreiben der Logik aus der Ferne zu verhindern.
- Engineering-Laptops isolieren: Beschränken Sie den Zugriff von Wartungslaptops auf das allgemeine Surfen im Internet und nicht geprüfte externe USB-Laufwerke.
- KI-gestützten Code überprüfen: Laden Sie niemals KI-generierte SPS-Kontaktplan-Logik, strukturierten Text oder Skriptkonfigurationen ohne gründliche Simulation und Peer-Review auf laufende Steuerungen herunter.
- Unveränderliche Golden Backups aufbewahren: Speichern Sie kryptografisch signierte, mit einem Zeitstempel versehene Basiskopien sämtlicher SPS-Firmware, Logikdateien und Sicherheitsparameter in einem Offline-Repository.
Was sind die Best Practices für die kontinuierliche Überwachung industrieller Netzwerke und die Erkennung von Anomalien?
Aktives Netzwerkscannen kann versehentlich ältere serielle-Ethernet-Konverter zum Absturz bringen oder empfindliche Kommunikationsstacks von SPSen überlasten. Bei der OT-Überwachung müssen passives Netzwerk-Tapping und Deep Packet Inspection (DPI) Vorrang haben.
Erstellen Sie während des normalen Fertigungsbetriebs Kommunikationsprofile als Referenz. Lösen Sie bei Anomalien sofort einen Alarm aus, etwa bei unerwarteten Befehlen zum Herunterladen von Steuerungs-Firmware, neuen MAC-Adressen an kritischen Switch-Ports oder ungewöhnlicher Abfragehäufigkeit.
Stellen Sie sicher, dass Syslog- und Ereignisprotokolle von SCADA-Servern, verwalteten Switches und Diagnosepuffern von Steuerungen an einen schreibgeschützten zentralen Sicherheitsprotokollserver gespiegelt werden, dessen NTP-Synchronisierung standardisiert ist.
Wie sollte ein wirksamer OT-Notfallreaktionsplan strukturiert und umgesetzt werden?
Anders als in der Unternehmens-IT, wo die Isolierung eines Servers lediglich eine Anwendung pausiert, kann die abrupte Trennung eines Industrienetzwerks gefährliche Abschaltungen physischer Prozesse auslösen. Ein ausgereifter OT-Notfallreaktionsplan umfasst fünf strenge Schritte:
1. Eindeutige Eskalationswege und Befugnisse festlegen: Bestimmen Sie, wer befugt ist, die Produktion anzuhalten oder einen Steuerungsskid zu isolieren, und wägen Sie dabei die Eindämmung von Cyberbedrohungen gegen Gefahren für die Prozesssicherheit ab.
2. Schnelle forensische Erfassung: Erfassen Sie flüchtige Netzwerk-PCAPs, SPS-Diagnosefehlerprotokolle und SCADA-Alarmdaten, ohne den Betriebsspeicher der Steuerung zu verändern.
3. Sichere, kontrollierte Eindämmung: Führen Sie vorab entwickelte Failover- oder Segmentierungsmaßnahmen aus, die ein sicheres Herunterfahren der physischen Prozesse ermöglichen, ohne Druckspitzen oder unkontrollierte thermische Reaktionen auszulösen.
4. Schnelle Wiederherstellung der Hardware: Überprüfen Sie die Integrität der physischen Logik anhand bewährter Referenzwerte und halten Sie Ersatzgeräte im Kalt-Standby bereit, etwa redundante Ethernet-I/O-Kartenbaugruppen von Emerson, um Hardware schnell und zuverlässig austauschen zu können.
5. Ursachenanalyse im Nachgang: Analysieren Sie den konkreten Fehler im Kommunikationskanal oder bei den Zugangsdaten, der den Zugriff ermöglichte, und passen Sie entsprechend die Firewall-Regeln und Firmware-Updatepläne an.
Welche Rolle spielt KI in der modernen industriellen Cybersicherheitsabwehr?
Während Angreifer KI als Waffe einsetzen, können Abwehrteams maschinelles Lernen nutzen, um Millionen von Telemetrieereignissen auszuwerten, subtile Abweichungen von Basiswerten zu erkennen und unterschiedliche Alarme in komplexen Anlagen-Topologien miteinander zu verknüpfen.
KI-gestützte Abwehr muss jedoch beratenden Charakter behalten. Automatisierte Eindämmungslogik darf niemals Sicherheitssperren auslösen oder kritische Kompressoren allein aufgrund probabilistischer Modelle abschalten. Bei Eindämmungsmaßnahmen mit schwerwiegenden Folgen muss die Genehmigung durch einen Menschen stets erforderlich sein.
Wichtige Erkenntnisse & Checkliste zur Abwehrtechnik
Die Verteidigung industrieller Steuerungssysteme im KI-Zeitalter erfordert ein unermüdliches Engagement für die Grundlagen der Cyber-Physischen Sicherheit. Durch vollständige Transparenz über Anlagen, hardwarebasierte Netzwerksegmentierung, die Absicherung des Zugriffs auf die SPS-Programmierung und das Einüben einer sicheren, sicherheitsorientierten Wiederherstellung nach Vorfällen können Automatisierungsingenieure widerstandsfähige, äußerst gut abgesicherte Betriebsumgebungen schaffen, die sich entwickelnden automatisierten Bedrohungen standhalten.


