

Защита на модела Purdue: подходите на GE и Bachmann към киберсигурността на ICS
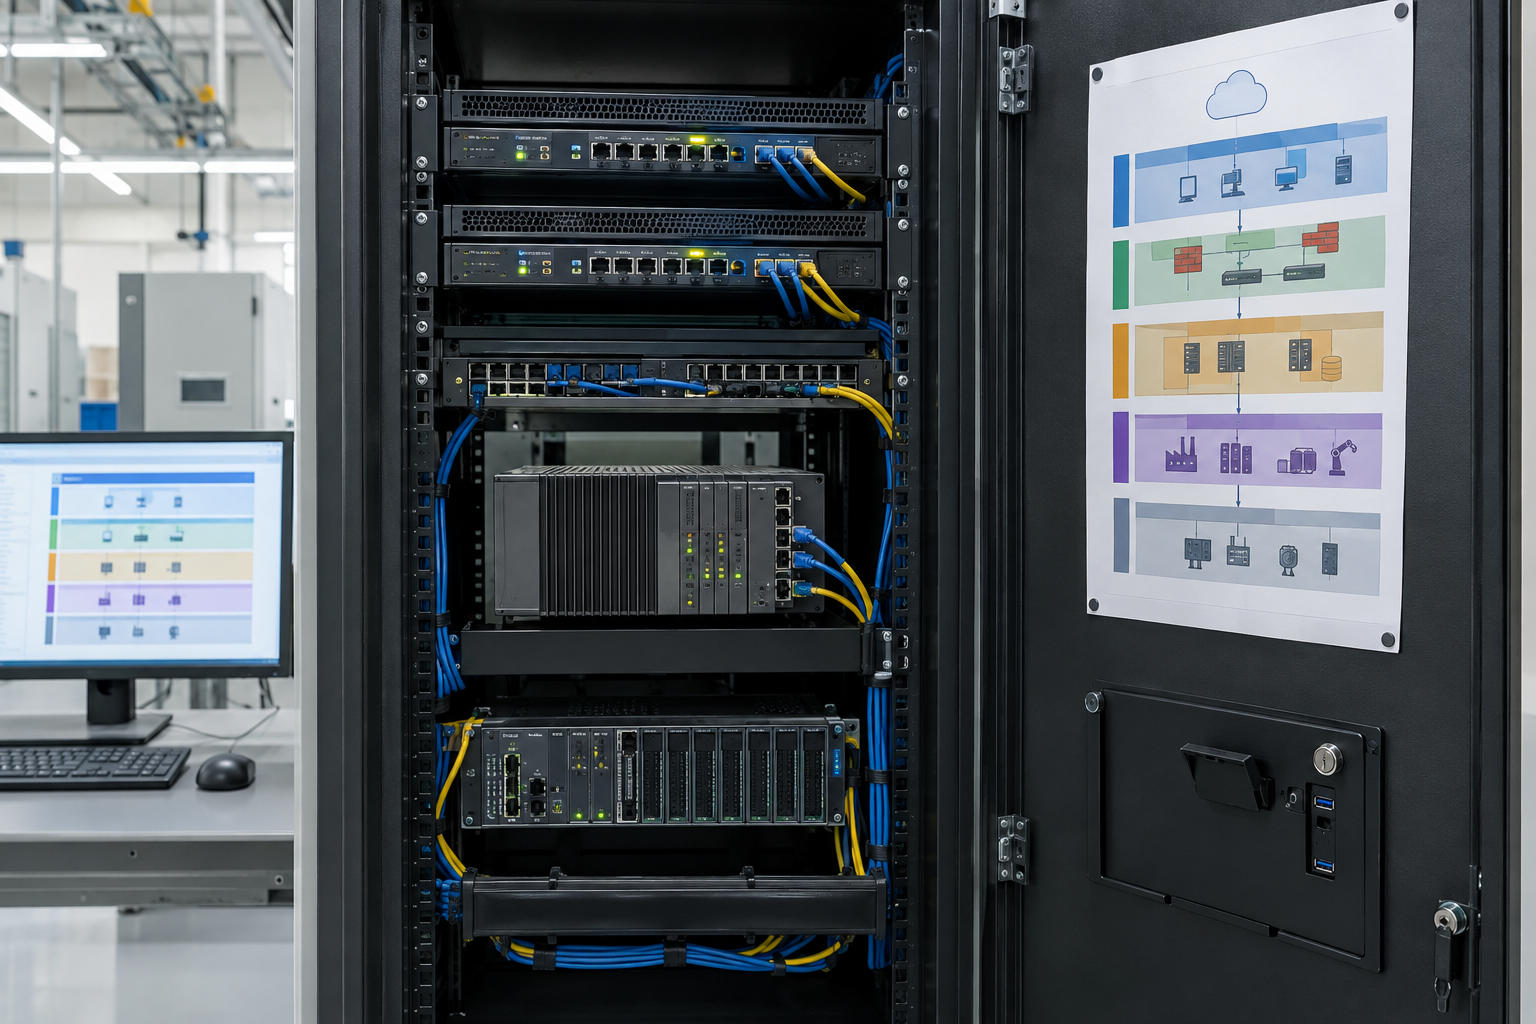
Киберсигурността на индустриалните системи за управление (ICS) започва с разбирането кое към какво е свързано. Този преглед, насочен към инженерите, се основава на учебните материали на Instrumentation Tools за киберсигурност на ICS и превръща концепцията за ешелонирана защита във въпроси, по които екипът на предприятието може да предприеме действия. Валидирайте всяка предложена промяна спрямо архитектурата на обекта, указанията на доставчика, изискванията за безопасност и процеса за контрол на промените.
Защо сигурността на OT се различава от сигурността на офисните IT системи?
Промяна в сигурността на предприятието може да засегне физически процес. Наличността, целостта, безопасността и поверителността са важни; приоритетите им зависят от процеса и оценката на риска. Планирайте пачовете и рестартиранията съвместно с оперативния персонал, тествайте ги, когато е възможно, и предвидете връщане към предишното състояние. Наследените протоколи може да имат ограничена вградена сигурност, затова компенсирайте чрез контрол на достъпа, мониторинг и мрежови граници.
Как моделът Purdue помага за сегментирането?
Моделът Purdue е полезна карта на полевите устройства, контролерите, надзорните системи, операциите на обекта и корпоративните услуги, но не е заместител на действителен мрежов инвентар. Определете зоните и каналите въз основа на реалните потоци от данни и риска, след което ограничете трафика между тях с подходящи средства за контрол. OT DMZ може да посредничи при избрани обменни операции между корпоративните и контролните мрежи. Не приемайте, че всеки историк или контролер комуникира само в една посока: документирайте необходимите потоци, преди да ги блокирате или разрешите.
Когато преглеждате система с контролерен модул GE IS420UCSBH1A или контролерен модул Bachmann MPC240/K M1, потвърдете инсталирания фърмуер, поддържаните интерфейси и реалната топология. Самото продуктово описание не доказва наличието на възможности за OPC UA или периферен шлюз.
Какво прави една OPC UA връзка надеждна?
Когато се поддържа OPC UA, прегледайте режимите и политиките за сигурност на крайните точки, списъците с доверени елементи, жизнения цикъл на сертификатите, удостоверяването на потребителите и ролите с минимални привилегии. Предпочитайте подписани и криптирани сесии, когато се поддържат и се изискват от проекта; премахвайте несигурните крайни точки едва след проверка на зависимите клиенти и планиране на прехода. Регистрирайте достъпа и преглеждайте неочакваните връзки, като същевременно съобразявате производителността на контролера и съвместимостта с доставчика.
Как трябва да изглежда сигурната отдалечена поддръжка?
Използвайте одобрен, ограничен във времето маршрут през управляван шлюз или хост за достъп, с именувани акаунти, многофакторно удостоверяване, когато се поддържа, одобрение на достъпа и подходящо регистриране. Ограничете какво може да достига доставчикът. Избягвайте директното излагане на контролното оборудване в интернет и тествайте процедурата за спешна поддръжка, преди да се наложи.
Откъде трябва да започне оценката на зоните?
- Изградете актуален инвентар на активите и мрежовите потоци чрез одобрени методи; предпочитайте пасивно откриване, когато активното сканиране може да наруши работата на оборудването.
- Картографирайте устройствата и необходимите комуникации в зони, като идентифицирате недокументираните преминавания между тях.
- Подредете експозициите по приоритет според въздействието върху процеса и възможността за експлоатиране, а не само според възрастта.
- Проектирайте и тествайте промените в сегментирането, преди да ги внедрите в рамките на одобрен прозорец за поддръжка.
- Укрепете поддържаните протоколи, акаунти и отдалечения достъп спрямо базовите изисквания на доставчика и обекта.
- Наблюдавайте съответните събития и репетирайте възстановяването от проверени и защитени резервни копия.
Как възстановяването допълва ешелонираната защита?
Поддържайте версионирани проекти на контролерите, резервни копия на конфигурациите и тестван план за възстановяване. Защитете достъпа до резервните копия, проверете дали файловете могат да бъдат възстановени в безопасна тестова система и обучете техниците да не споделят акаунти или да свързват неуправлявани лаптопи. Преглеждайте предупрежденията по график, подходящ за предприятието, и координирайте реакцията при инциденти с оперативния персонал.
Извод: Използвайте модела Purdue, за да започнете разговора, а след това защитете реалната мрежа на предприятието с документирани зони, укрепени услуги, контролиран отдалечен достъп и тествано възстановяване.
Автор: Джън Хайфън, инженер по индустриална автоматизация.


