

الدفاع عن نموذج بيرديو: منهجا GE وباخمان للأمن السيبراني لأنظمة التحكم الصناعية
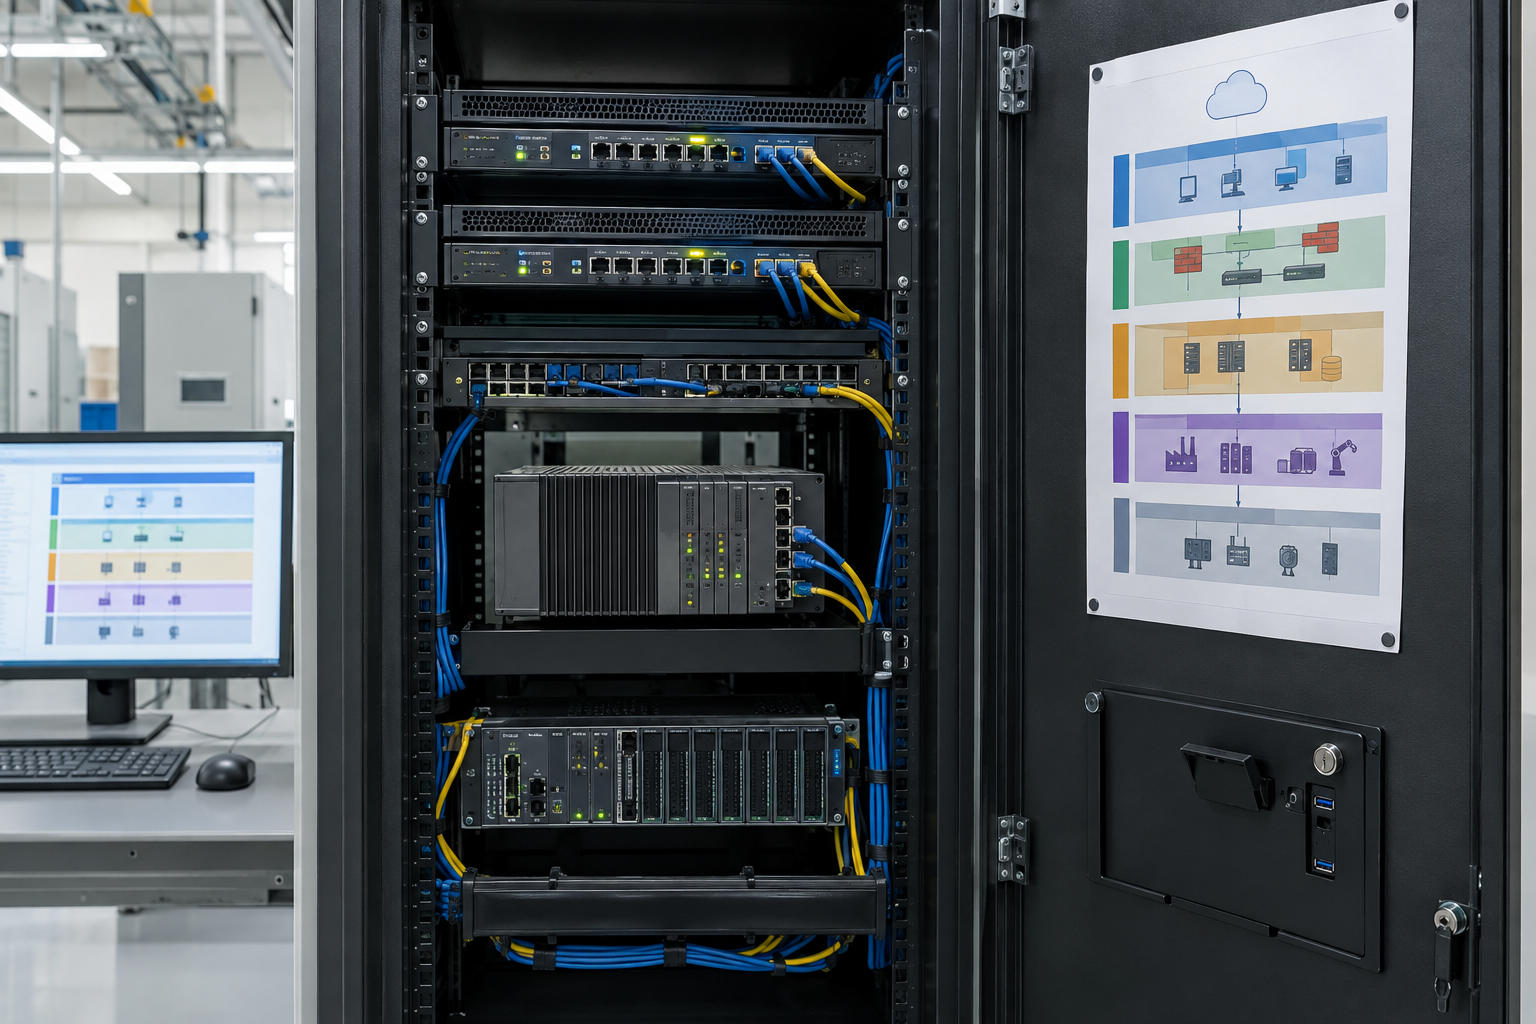
يبدأ الأمن السيبراني لأنظمة التحكم الصناعية (ICS) بمعرفة ما هو متصل بماذا. تستند هذه المراجعة الموجهة للمهندسين إلى المواد التدريبية للأمن السيبراني لأنظمة التحكم الصناعية من Instrumentation Tools، وتحول مبدأ الدفاع متعدد الطبقات إلى أسئلة يمكن لفريق المصنع اتخاذ إجراءات بشأنها. تحقّق من كل تغيير مقترح بالرجوع إلى بنية موقعك، وإرشادات المورد، ومتطلبات السلامة، وعملية التحكم في التغييرات.
لماذا يختلف أمن تقنية التشغيل (OT) عن أمن تقنية المعلومات المكتبية؟
يمكن أن يؤثر تغيير أمني في المصنع في عملية مادية. وتهم الإتاحة، والسلامة، والتكامل، والسرية جميعًا؛ إلا أن أولوياتها تعتمد على العملية وتقييم المخاطر. جدولة التصحيحات وعمليات إعادة التشغيل بالتنسيق مع العمليات، واختبارها حيثما أمكن، ووضع خطة للعودة إلى الحالة السابقة. قد تكون البروتوكولات القديمة محدودة الأمان الأصلي، لذا عوّض ذلك بضوابط الوصول، والمراقبة، وحدود الشبكة.
كيف يساعد نموذج بيرديو في التقسيم؟
يُعد نموذج بيرديو خريطة مفيدة لأجهزة الحقل، ووحدات التحكم، والأنظمة الإشرافية، وعمليات الموقع، وخدمات المؤسسة، لكنه ليس بديلًا عن جرد فعلي للشبكة. حدّد المناطق والقنوات استنادًا إلى تدفقات البيانات الفعلية والمخاطر، ثم قيّد حركة المرور بينها باستخدام الضوابط المناسبة. يمكن لمنطقة OT DMZ عزل التبادلات المحددة بين شبكات المؤسسة والتحكم. لا تفترض أن كل مؤرخ بيانات أو وحدة تحكم يتصل في اتجاه واحد: وثّق التدفقات المطلوبة قبل حظرها أو السماح بها.
عند مراجعة نظام يتضمن وحدة تحكم GE IS420UCSBH1A أو وحدة تحكم Bachmann MPC240/K M1، تحقّق من البرنامج الثابت المثبت، والواجهات المدعومة، والطوبولوجيا الفعلية. لا يثبت إدراج المنتج وحده توفر إمكانات OPC UA أو البوابات الطرفية.
ما الذي يجعل اتصال OPC UA موثوقًا؟
عند دعم OPC UA، راجع أوضاع وسياسات أمان نقاط النهاية، وقوائم الثقة، ودورة حياة الشهادات، ومصادقة المستخدم، والأدوار ذات أقل قدر من الامتيازات. فضّل الجلسات الموقعة والمشفرة حيثما يدعمها التصميم ويتطلبها؛ ولا تزل نقاط النهاية غير الآمنة إلا بعد التحقق من العملاء التابعين لها والتخطيط للانتقال. سجّل عمليات الوصول وراجع الاتصالات غير المتوقعة، مع مراعاة أداء وحدة التحكم وتوافق المورد.
كيف ينبغي أن يبدو الدعم عن بُعد الآمن؟
استخدم مسارًا معتمدًا ومحدود المدة عبر بوابة مُدارة أو مضيف قفز، مع حسابات مسماة، ومصادقة متعددة العوامل حيثما كانت مدعومة، وموافقة على الوصول، وتسجيل مناسب. قيّد ما يمكن للمورد الوصول إليه. تجنّب تعريض معدات التحكم مباشرةً للإنترنت، واختبر إجراء الدعم الطارئ قبل الحاجة إليه.
من أين ينبغي أن يبدأ تقييم المنطقة؟
- أنشئ جردًا محدثًا للأصول وتدفقات الشبكة باستخدام أساليب معتمدة؛ وفضّل الاكتشاف السلبي حيث يمكن أن يؤدي الفحص النشط إلى إزعاج المعدات.
- ارسم خريطة للأجهزة والاتصالات الضرورية ضمن مناطق، وحدّد نقاط العبور غير الموثقة.
- رتّب أولوية حالات التعرض وفق تأثيرها في العملية وقابليتها للاستغلال بدلًا من عمرها وحده.
- صمّم تغييرات التقسيم واختبرها قبل نشرها خلال نافذة صيانة معتمدة.
- عزّز البروتوكولات والحسابات والوصول عن بُعد المدعومة بما يتوافق مع خطوط الأساس لدى المورد والموقع.
- راقب الأحداث ذات الصلة وتدرّب على الاستعادة من نسخ احتياطية موثقة ومحمية.
كيف تكمل الاستعادةُ الدفاعَ متعدد الطبقات؟
احتفظ بإصدارات من مشاريع وحدات التحكم، ونسخ احتياطية للإعدادات، وخطة استعادة مختبرة. احمِ الوصول إلى النسخ الاحتياطية، وتحقّق من إمكانية استعادة الملفات على نظام اختبار آمن، ودرّب الفنيين على عدم مشاركة الحسابات أو توصيل أجهزة حاسوب محمولة غير مُدارة. راجع التنبيهات وفق جدول زمني مناسب للمصنع، ونسّق أي استجابة للحوادث مع فريق العمليات.
الخلاصة: استخدم نموذج بيرديو لبدء النقاش، ثم احمِ شبكة المصنع الفعلية باستخدام مناطق موثقة، وخدمات مُحصّنة، ووصول مضبوط عن بُعد، واستعادة مختبرة.
المؤلف: تشنغ هايفنغ، مهندس أتمتة صناعية.


